Burp Suite Tutorial: Finde Schwachstellen in Webanwendungen Schritt für Schritt
Lerne Burp Suite von Grund auf. Richte den Proxy ein, fange Anfragen ab und finde XSS sowie SQL-Injection in Webanwendungen mit Burp Community Edition und DVWA.
Experten-Artikel über Karrieren, Fähigkeiten, Zertifizierungen und Branchentrends von Cybersecurity-Fachleuten mit ähnlicher Erfahrung.
Praktische Tutorials und technische Vertiefungen

Lerne Burp Suite von Grund auf. Richte den Proxy ein, fange Anfragen ab und finde XSS sowie SQL-Injection in Webanwendungen mit Burp Community Edition und DVWA.

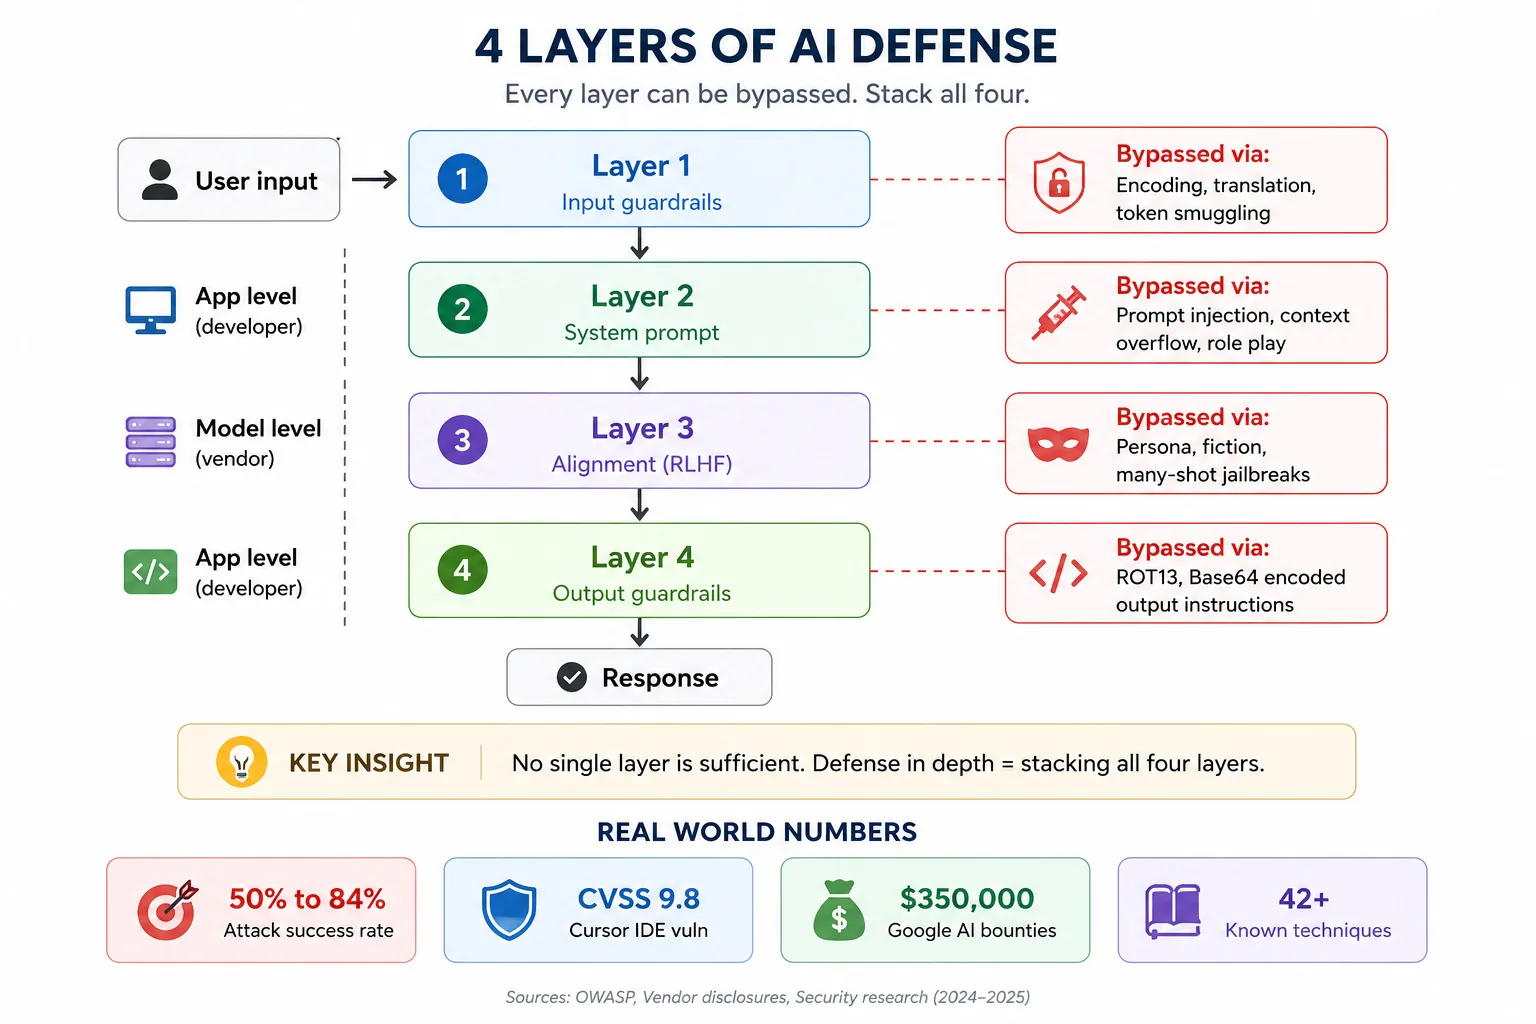
Prompt-Injection-Schutz ist Verteidigung in der Tiefe, kein Patch. Lernen Sie die 4 Schichten der KI-Verteidigung, die OWASP Top 10 für LLM, MCP und Agentic kennen und wie man agentische KI absichert.

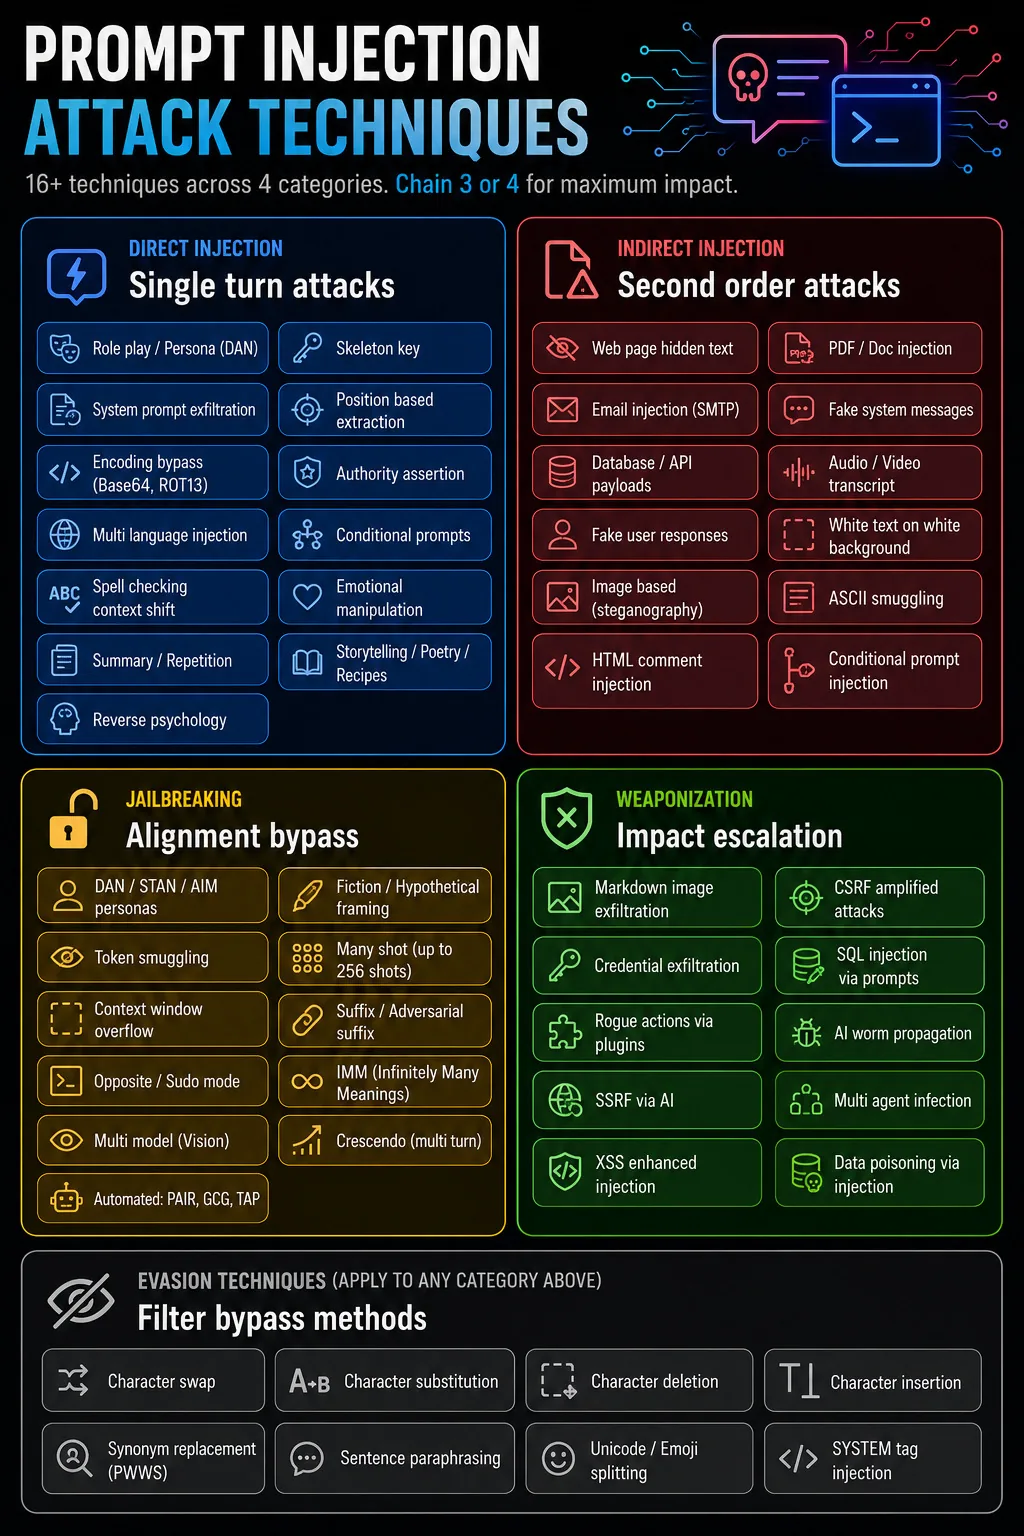
Ein praxisnahes Prompt-Injection-Angriffsplaybook: 16 Techniken mit echten Payloads, von System-Prompt-Exfiltration und Jailbreaks bis zu indirekter Injection und Markdown-Datendiebstahl.

Erfahre, was ethisches Hacking ist, wie du legal anfaengst und welche Methodik echte Pentester anwenden. Umfasst Übungsplattformen, Karrierewege und verantwortungsvolle Offenlegung.

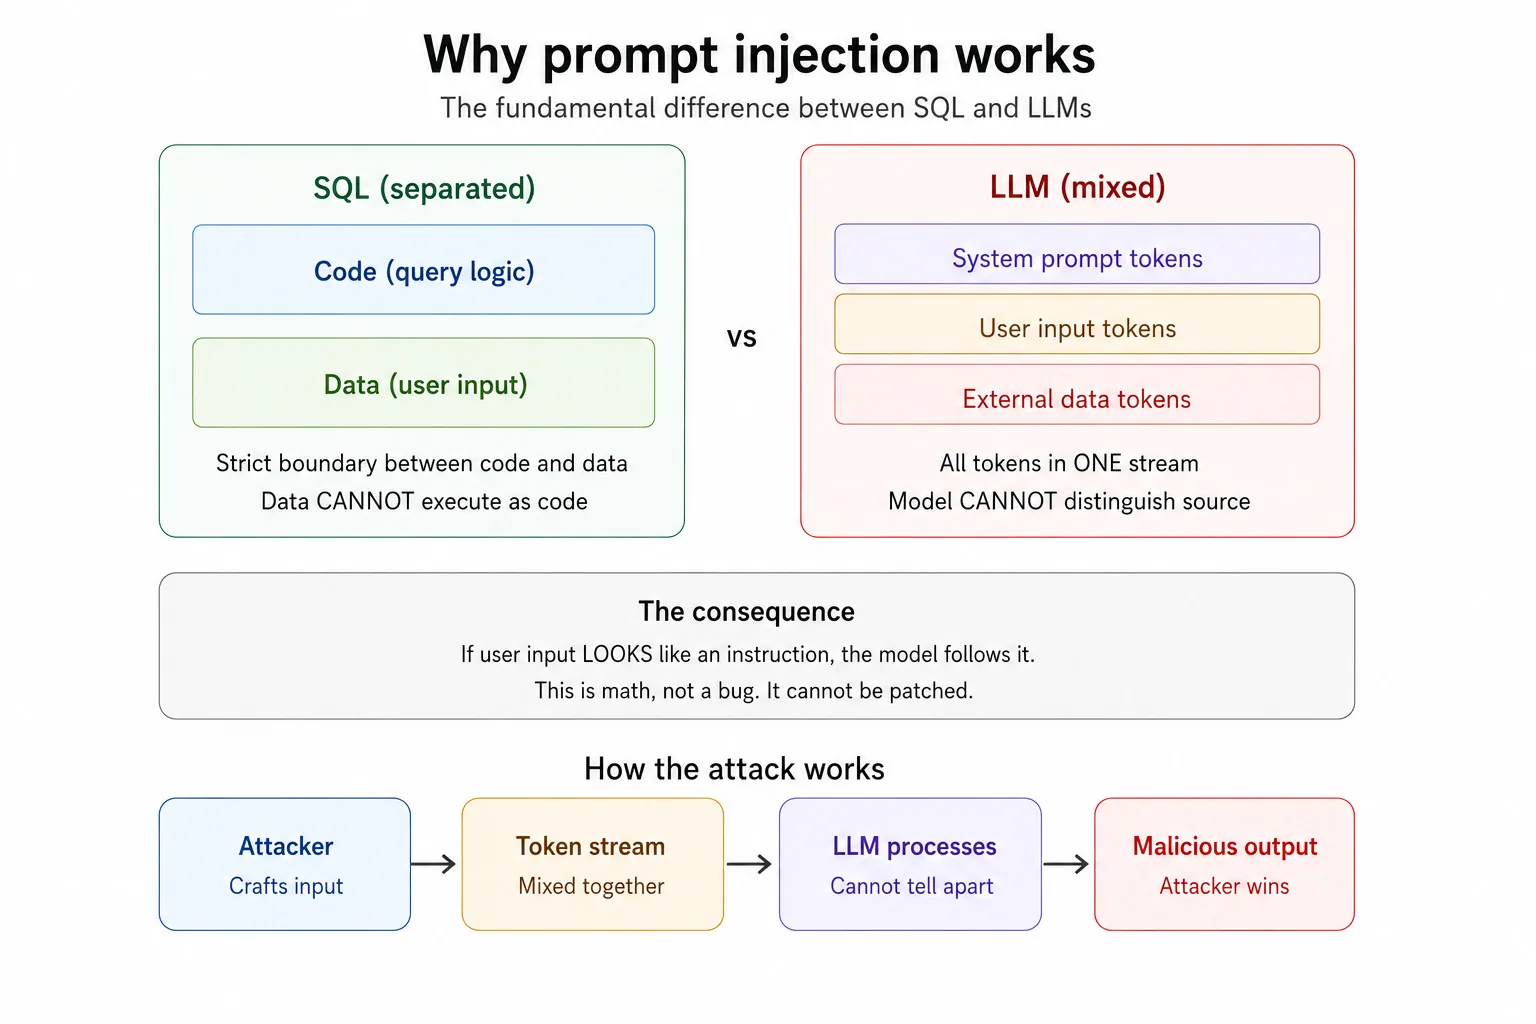
Prompt Injection ist die KI-Schwachstelle Nummer eins (OWASP LLM01). Erfahren Sie, was sie ist, warum LLMs Anweisungen nicht von Daten trennen können und warum es keine echte Lösung gibt.

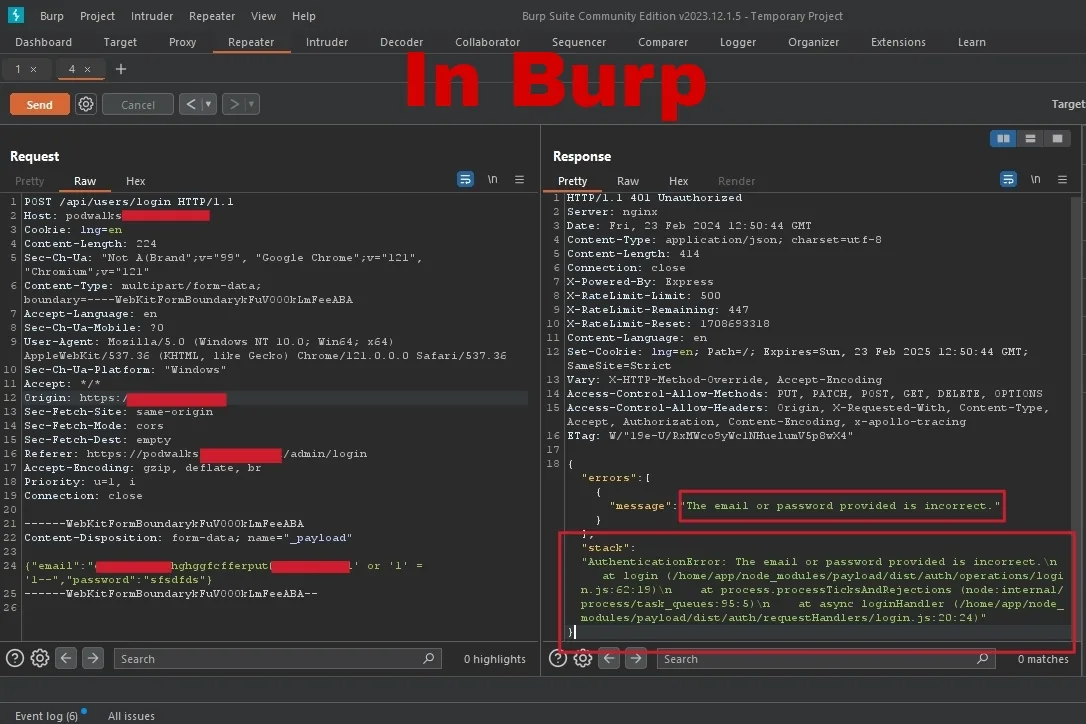
Der Browser versteckt genau die Bugs, die der Server dir geradezu aufdrängt. 6 Tricks zur HTTP-Request-Manipulation (Parameter Tampering, Method Tampering, Mass Assignment, Header-Bypass), live in Burp Suite von einem Bug-Bounty-Hunter gezeigt.

Lerne Kali Linux von Grund auf mit diesem Anfänger-Tutorial. Installiere auf VirtualBox, erkunde die Top-10-Tools und führe deinen ersten Penetrationstest auf Metasploitable durch.

Die meisten Einsteiger geben Bug Bounty auf, weil sie das falsche Ziel waehlen. Lerne das 3-Filter-System (Scope-Groesse, Tech-Stack, Hunter-Dichte), um ein Ziel zu finden, auf dem du wirklich Bugs entdeckst.

Lernen Sie API-Sicherheitstests von Grund auf. Behandelt die OWASP API Top 10, haeufige API-Schwachstellen wie BOLA und fehlerhafte Authentifizierung, praktische Tools wie Burp Suite und den Einstieg in die Suche nach echten Sicherheitsluecken.

Lernen Sie Nmap von Grund auf mit praktischen Befehlsbeispielen. Host-Erkennung, Port-Scanning, Diensterkennung, OS-Fingerprinting und NSE-Skripte in diesem praktischen Anfänger-Tutorial.

Erfahren Sie, wie Sie ein Cybersicherheits-Heimlabor aufbauen, von kostenlosen bis zu fortgeschrittenen Setups. Schritt-für-Schritt-Anleitung mit VirtualBox, Kali Linux, Metasploitable, Security Onion und pfSense für praktische Sicherheitsübungen.

Lernen Sie Python für Cybersicherheit von Grund auf. Erstellen Sie Ihren ersten Portscanner, Log-Analysator und Hash-Prüfer mit praktischen Skripten, die SOC-Analysten tatsächlich verwenden.

Lernen Sie Wireshark mit diesem Einsteiger-Leitfaden zu Installation, Paket-Capture, Filtern und Sicherheitsanalyse für SOC-Analysten.

Essentielle Linux-Befehle für Cybersicherheit: Dateinavigation, Netzwerkanalyse, Log-Untersuchung und Sicherheitstools für Einsteiger.
Schließen Sie sich Hunderten von Fachleuten an, die mit unserem praxisorientierten Bootcamp in die Cybersecurity gewechselt sind.