Tutorial de Burp Suite: encuentra vulnerabilidades web paso a paso
Aprende Burp Suite desde cero. Configura el proxy, intercepta peticiones y encuentra XSS e inyección SQL en aplicaciones web usando Burp Community Edition con DVWA.
Artículos expertos sobre carreras, habilidades, certificaciones y tendencias de la industria de profesionales de ciberseguridad que han estado en tu lugar.
Tutoriales prácticos y análisis técnicos profundos

Aprende Burp Suite desde cero. Configura el proxy, intercepta peticiones y encuentra XSS e inyección SQL en aplicaciones web usando Burp Community Edition con DVWA.

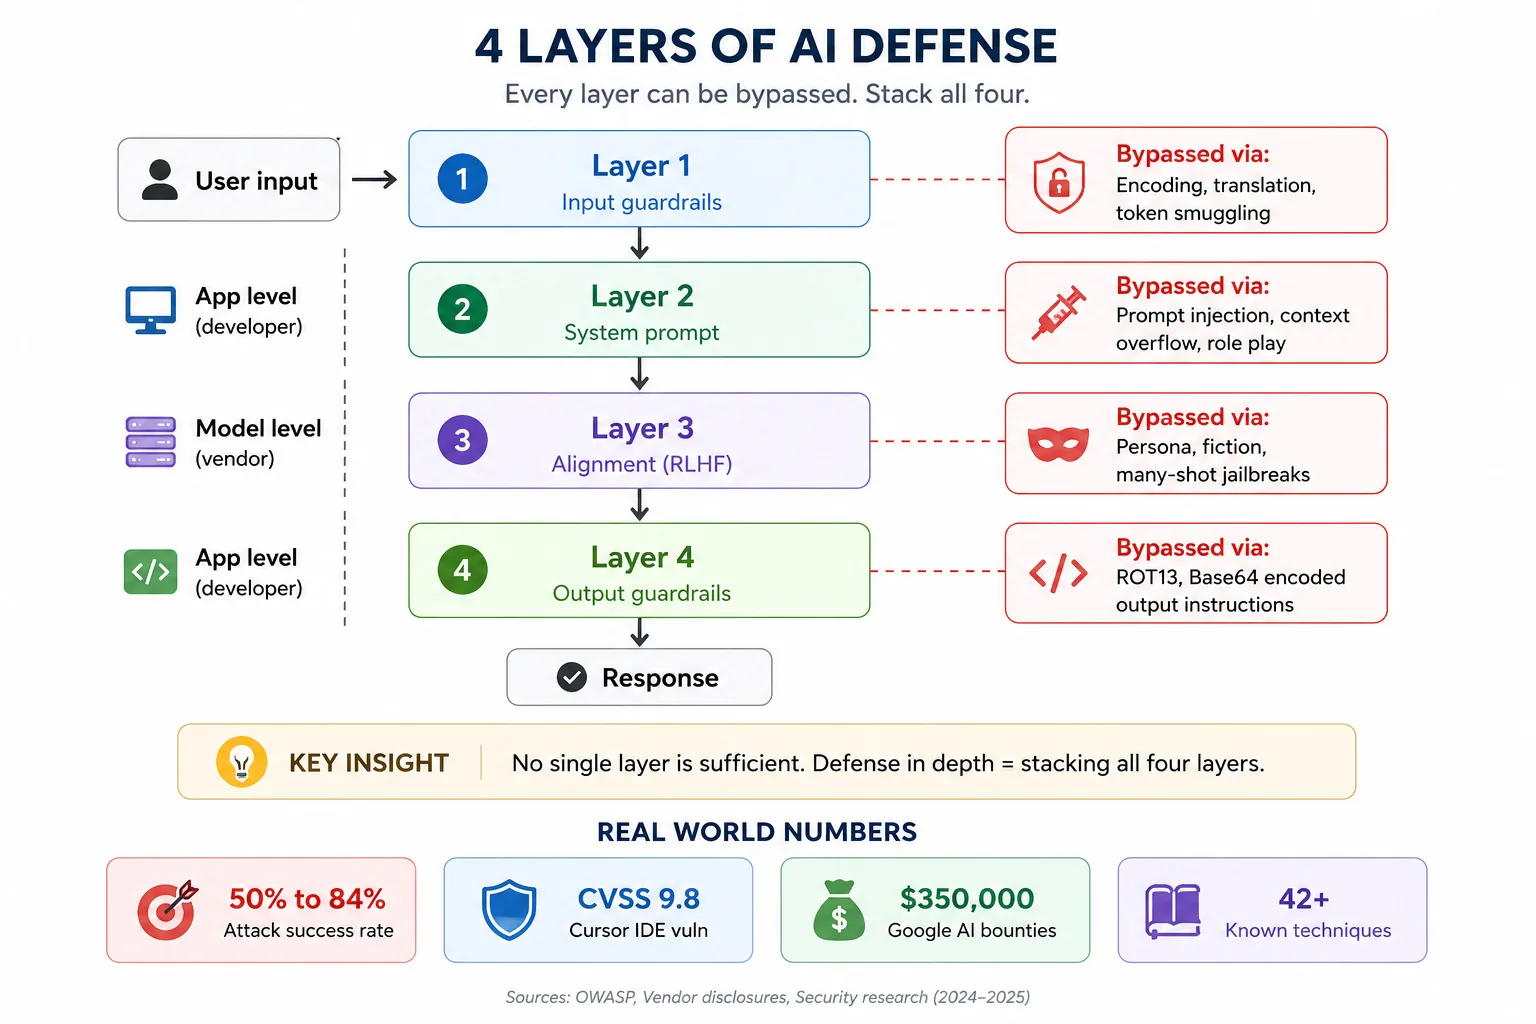
La prevención de la inyección de prompts es defensa en profundidad, no un parche. Aprende las 4 capas de defensa de la IA, los OWASP Top 10 de LLM, MCP y agéntico, y cómo asegurar la IA agéntica.

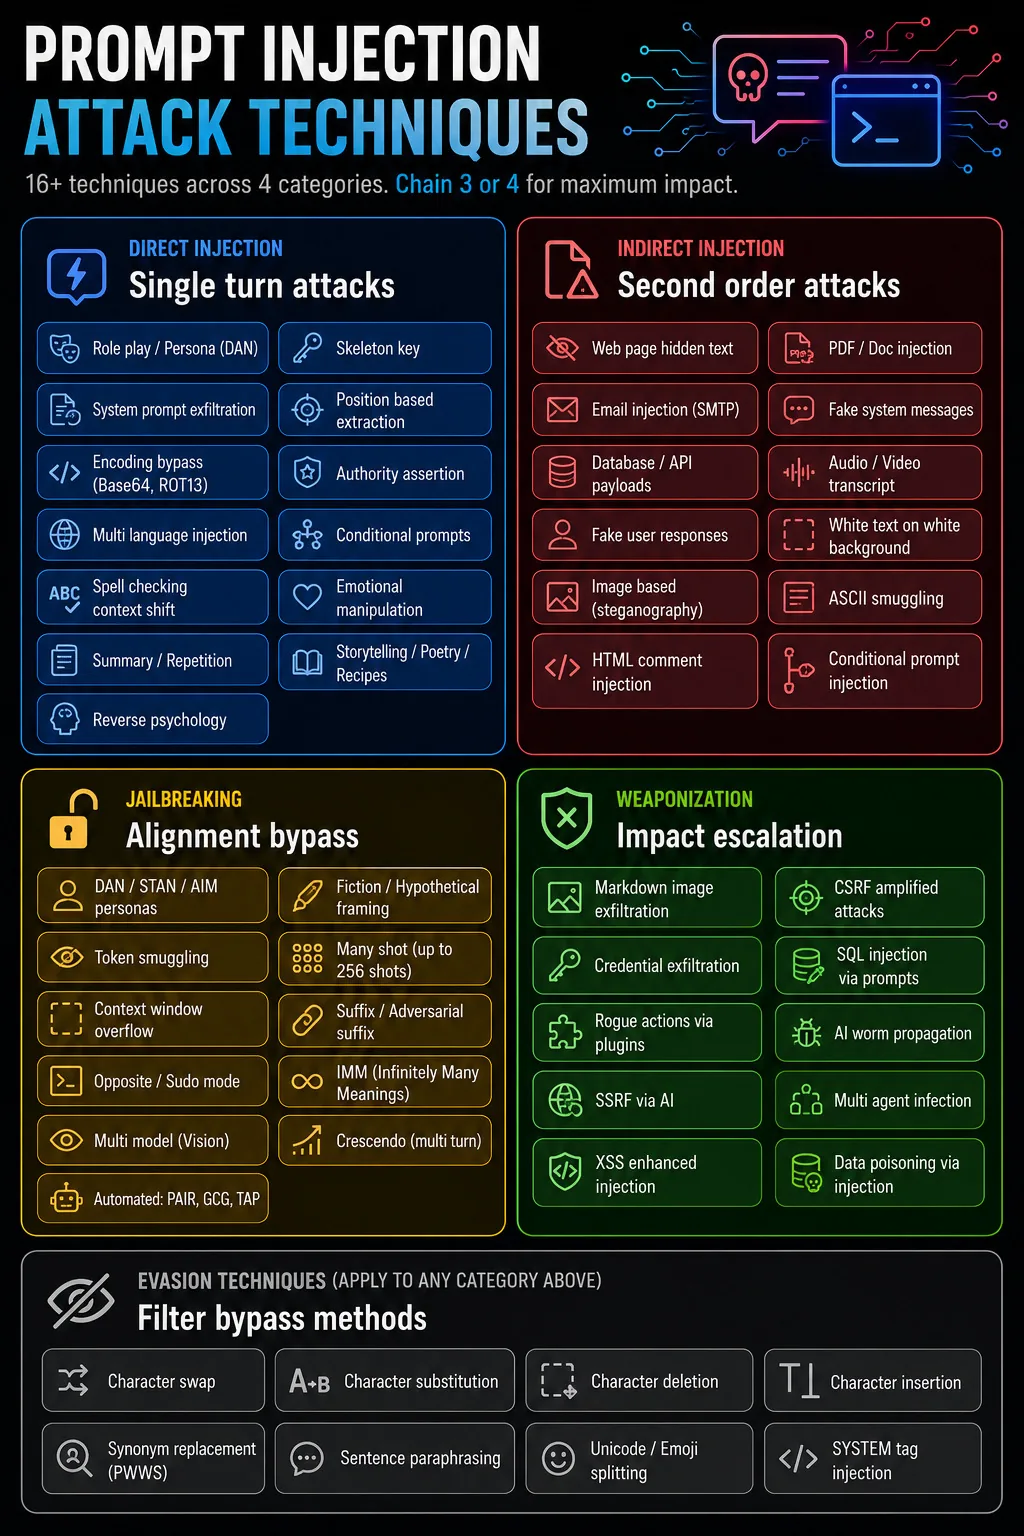
Un manual práctico de ataque de inyección de prompts: 16 técnicas con payloads reales, desde la exfiltración del prompt del sistema y los jailbreaks hasta la inyección indirecta y el robo de datos por markdown.

Aprende que es el hacking etico, como empezar legalmente y la metodologia que siguen los pentesters reales. Cubre plataformas de practica, trayectorias profesionales y divulgacion responsable.

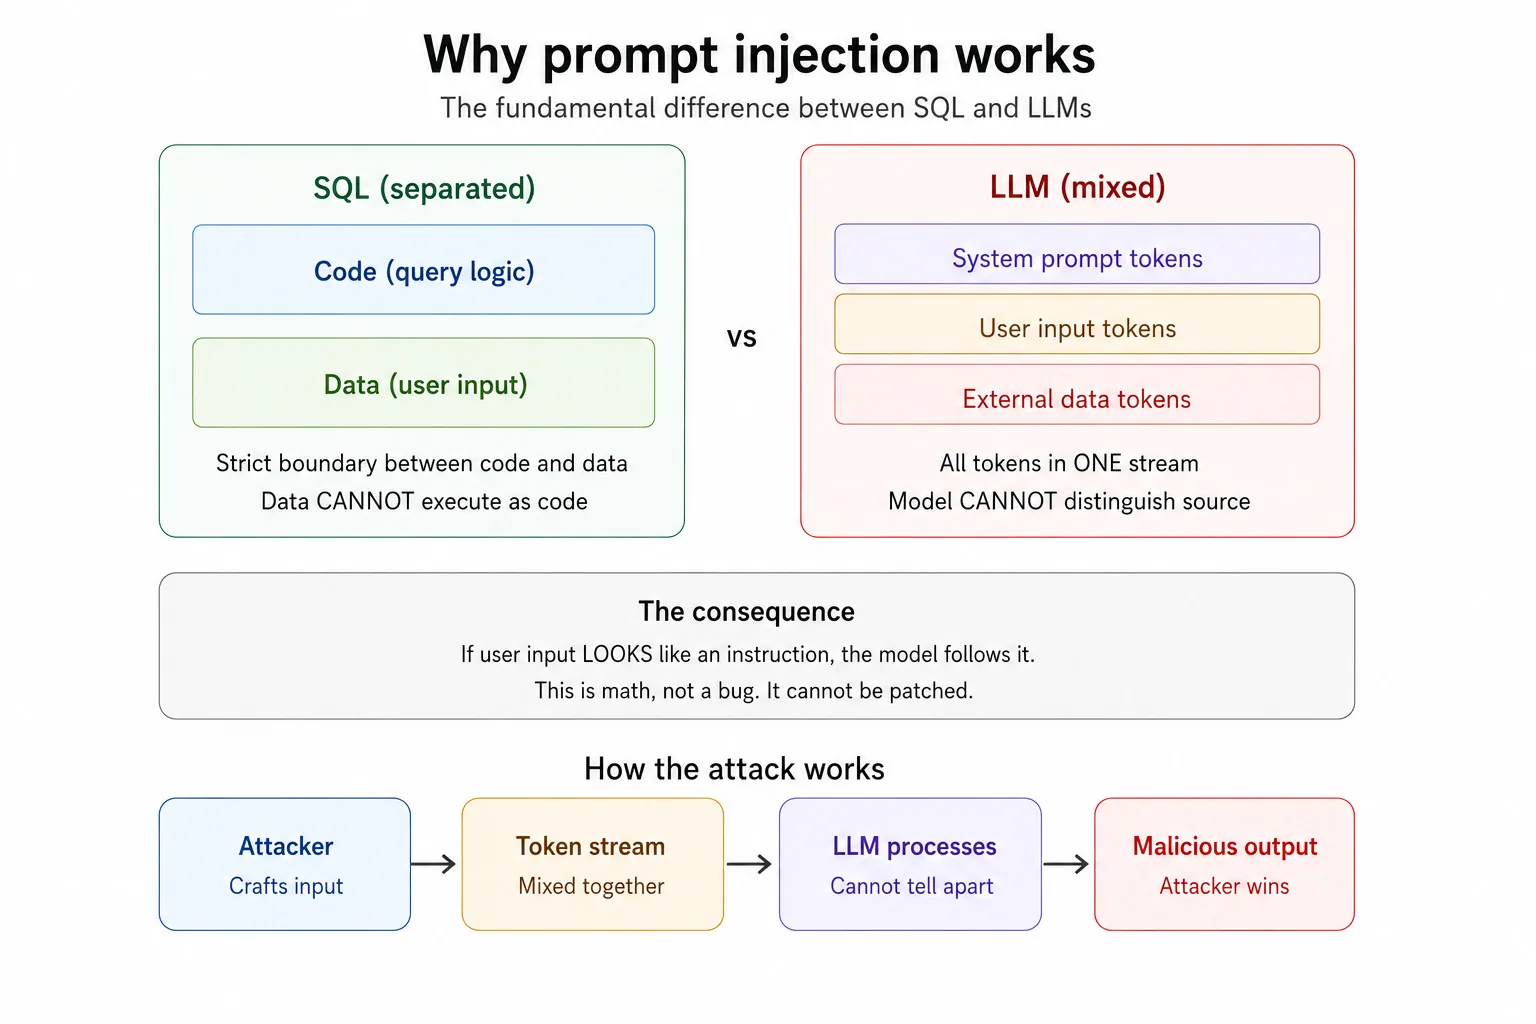
La inyección de prompts es la vulnerabilidad número uno de la IA (OWASP LLM01). Aprende qué es, por qué los LLM no pueden separar instrucciones de datos y por qué no tiene una solución real.

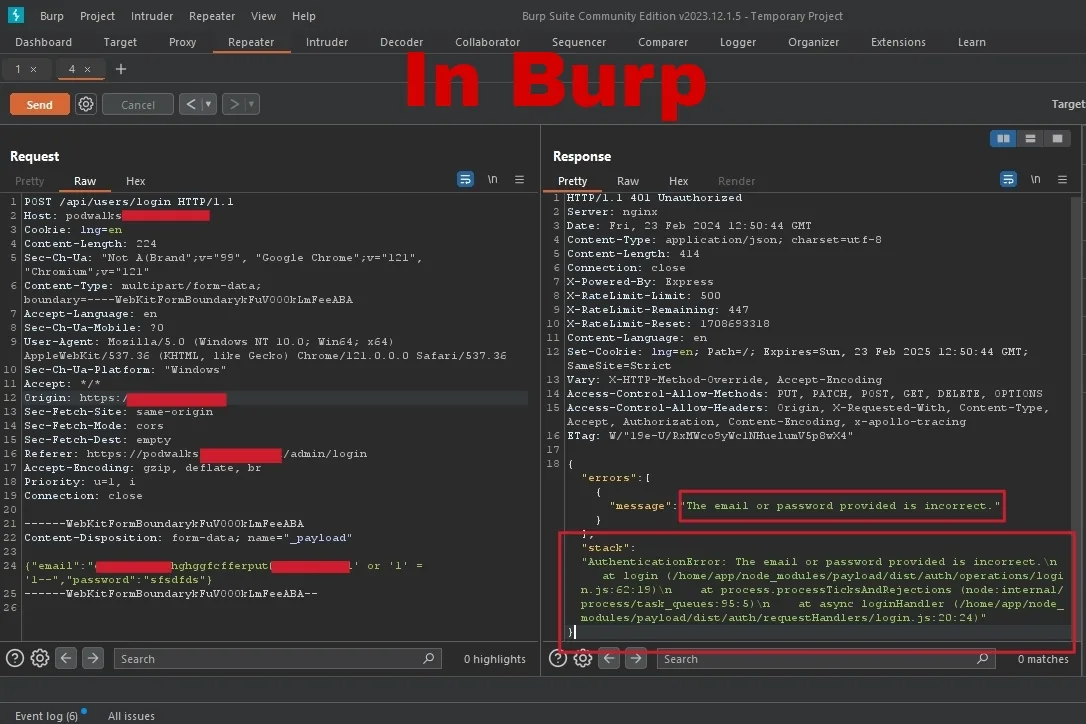
El navegador esconde los bugs que el servidor te está rogando que veas. 6 trucos de manipulación de peticiones HTTP (manipulación de parámetros, de métodos, asignación masiva, bypass por cabecera) mostrados en vivo en Burp Suite por un cazador de bug bounty.

Aprende Kali Linux desde cero con este tutorial para principiantes. Instálalo en VirtualBox, explora las 10 herramientas principales y realiza tu primera prueba de penetración en Metasploitable.

La mayoría de los principiantes abandonan el bug bounty porque eligen el objetivo equivocado. Aprende el sistema de los 3 filtros (tamaño del scope, stack tecnológico, densidad de hunters) para elegir un objetivo en el que de verdad puedas encontrar bugs.

Aprende pruebas de seguridad de APIs desde cero. Cubre el OWASP API Top 10, vulnerabilidades comunes como BOLA y autenticacion rota, herramientas practicas como Burp Suite, y como empezar a encontrar bugs reales.

Aprende Nmap desde cero con ejemplos prácticos de comandos. Domina el descubrimiento de hosts, escaneo de puertos, detección de servicios, fingerprinting de SO y scripts NSE en este tutorial práctico para principiantes.

Aprende a montar un laboratorio de ciberseguridad en casa desde configuraciones gratuitas hasta avanzadas. Guía paso a paso con VirtualBox, Kali Linux, Metasploitable, Security Onion y pfSense para practicar seguridad de forma práctica.

Aprende Python para ciberseguridad desde cero. Construye tu primer escáner de puertos, analizador de logs y verificador de hashes con scripts prácticos que los analistas SOC realmente usan.

Aprende Wireshark con esta guia para principiantes que cubre instalacion, captura de paquetes, filtros y analisis de seguridad para analistas SOC.

Comandos Linux esenciales para ciberseguridad: navegacion de archivos, analisis de red, investigacion de logs y herramientas de seguridad.
Únete a cientos de profesionales que han hecho la transición a la ciberseguridad con nuestro bootcamp práctico.