Entreprise
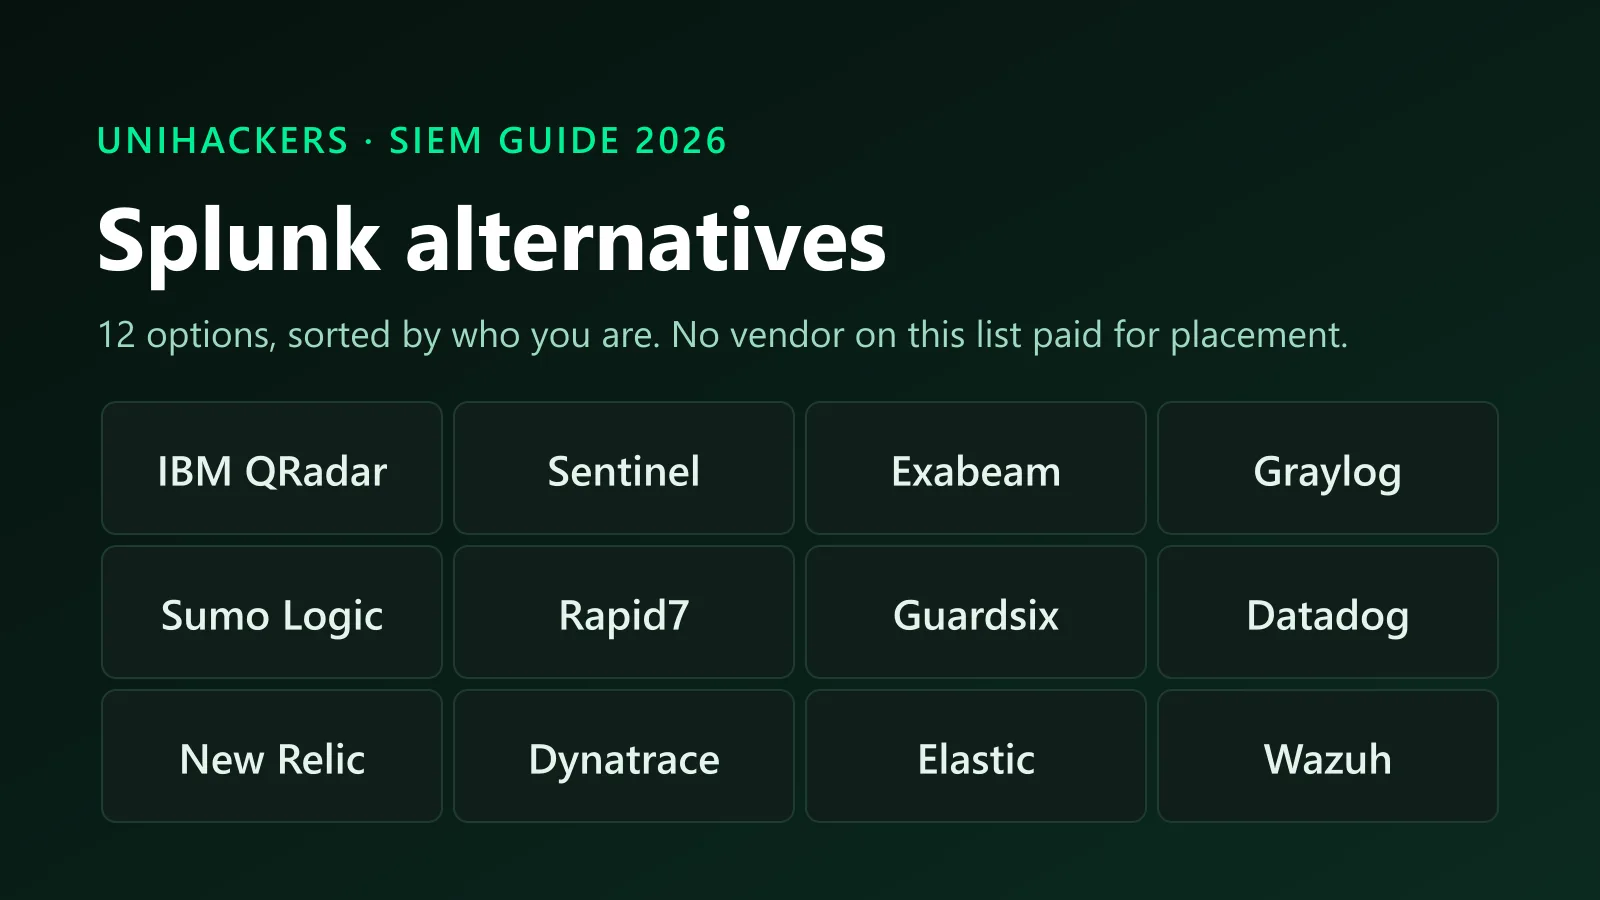
Alternatives à Splunk : 12 options, classées selon qui vous êtes
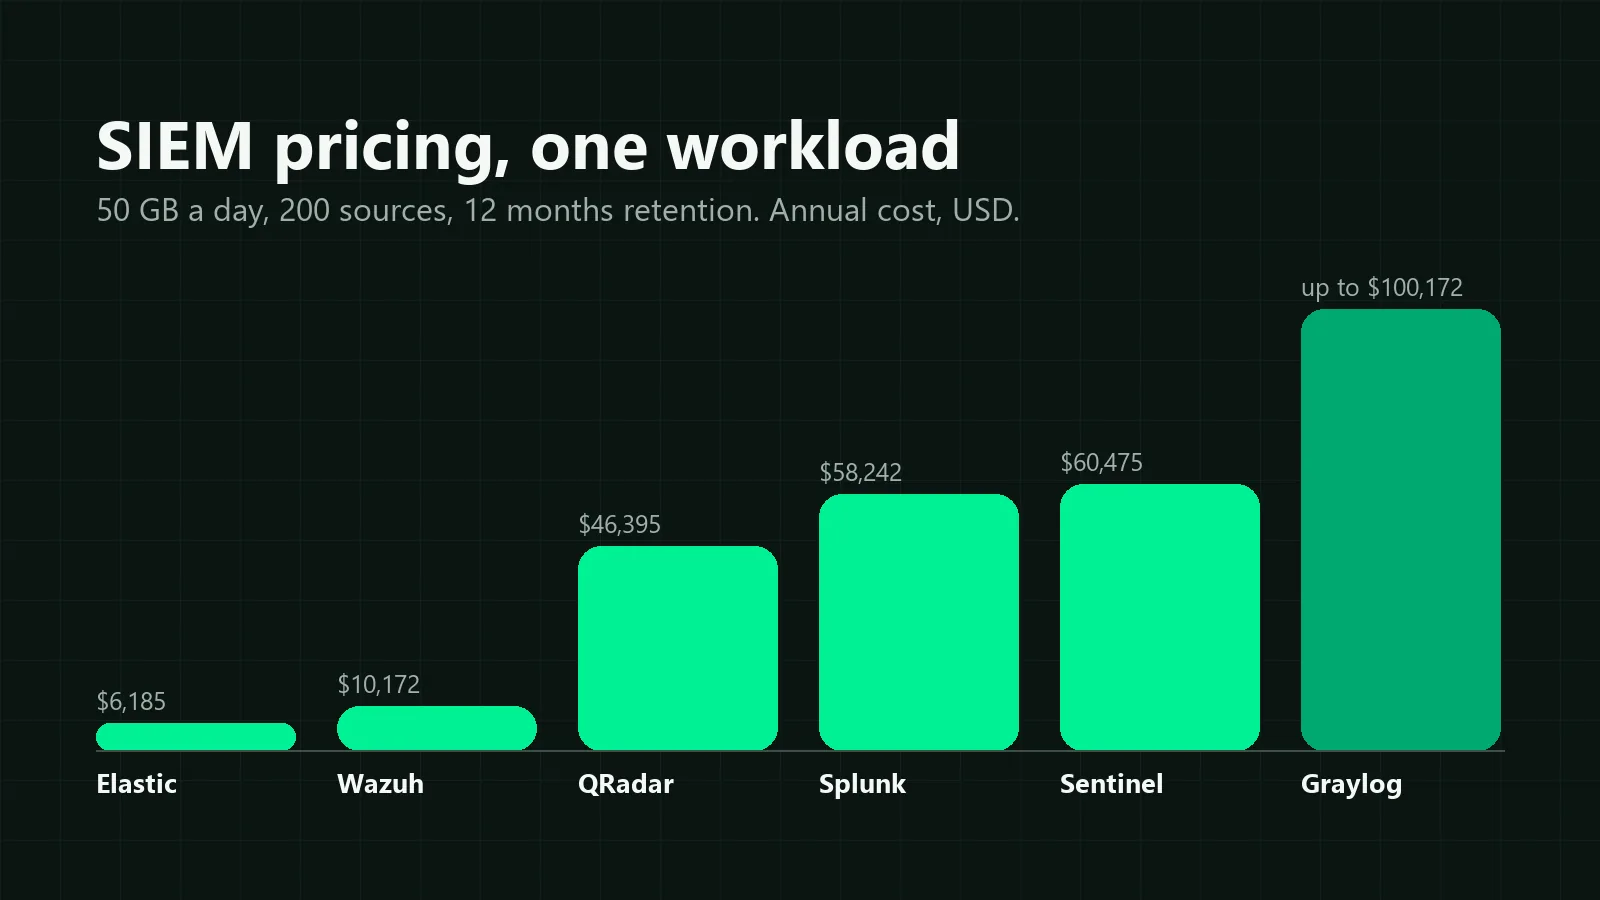
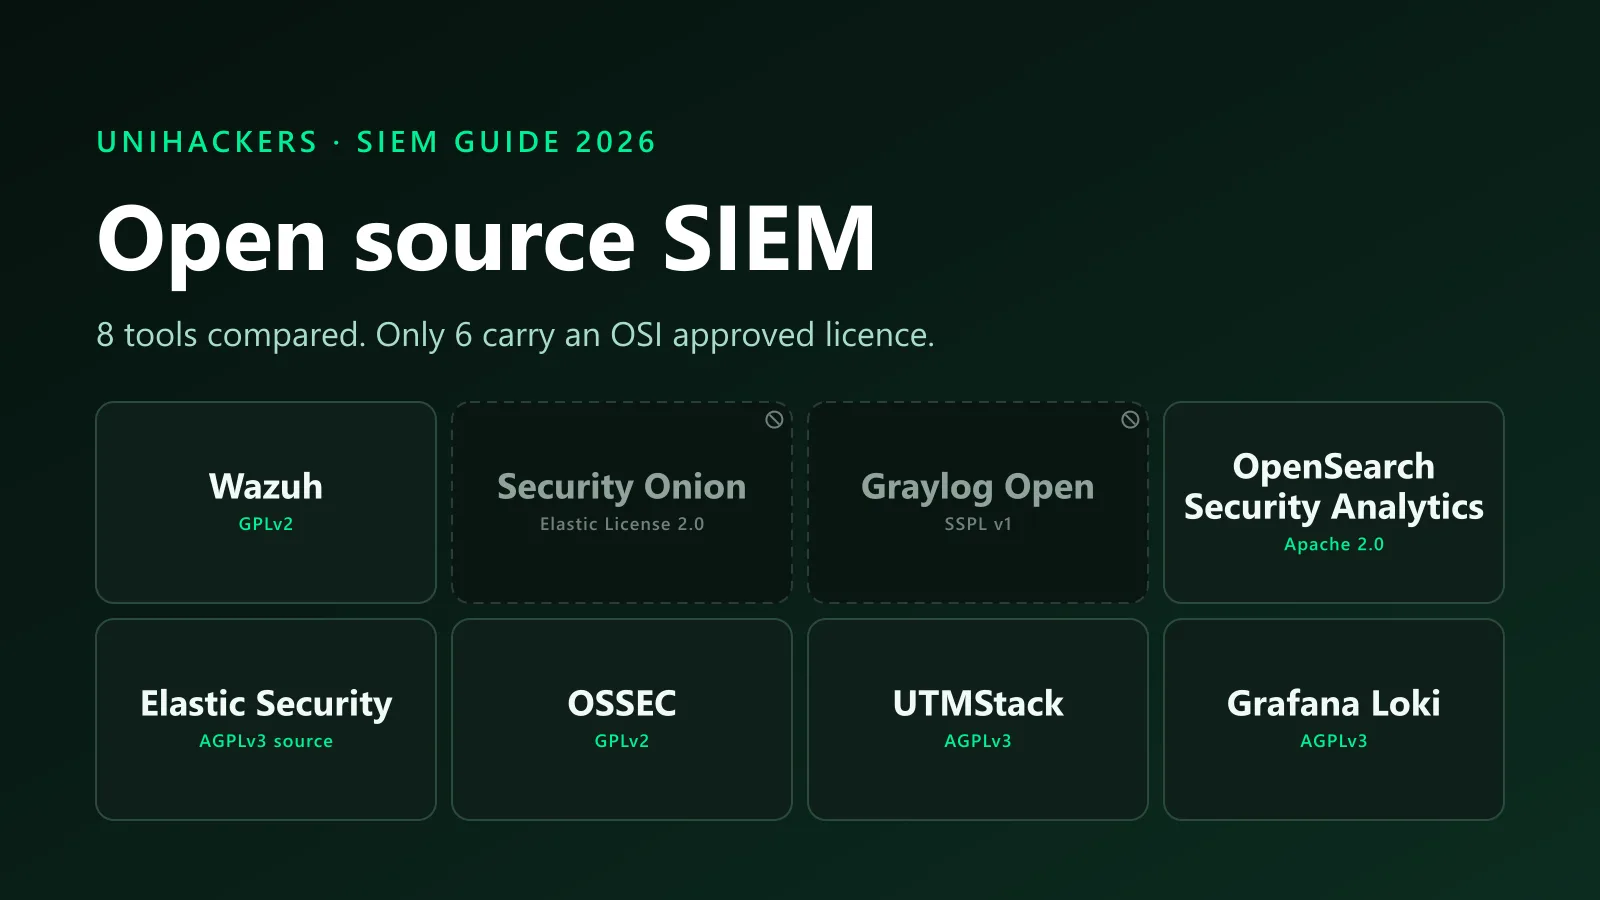
Douze alternatives à Splunk classées par acheteur, pas par rang : SIEM d'entreprise (QRadar, Sentinel, Exabeam), marché intermédiaire (Graylog, Sumo Logic, Rapid7), conformité UE (Guardsix), observabilité (Datadog, New Relic, Dynatrace) et open source (Elastic, Wazuh). Écrit par un organisme de formation qui n'en vend aucune.
Auteur:Daute Delgado5 min de lecture