Prix des SIEM en 2026 : ce que coûtent six plateformes pour les mêmes 50 Go par jour
Les prix des SIEM calculés sur une seule charge de travail : 50 Go par jour, 200 sources, 12 mois de rétention, pour Microsoft Sentinel, Splunk, QRadar, Elastic, Graylog et Wazuh. Chaque prix catalogue vérifié sur la page de l'éditeur, avec le calcul détaillé.
- Defense
- Siem
- Detection
- Growth
Chiffres clés
- Microsoft Sentinel affiche l'analyse en paiement à l'usage à 4,30 $ par Go et un palier d'engagement de 50 Go par jour à 161,25 $ par jour (East US 2, prix promotionnel valable jusqu'au 31 décembre 2026), soit 58 856 $ par an pour 50 Go par jour (microsoft.com, 4 septembre 2026).
- Le stockage du data lake Sentinel coûte 0,026 $ par Go et par mois, facturé à une compression fixe de 6:1, donc 275 jours de rétention froide sur 50 Go par jour coûtent environ 715 $ par an, contre 16 500 $ pour les mêmes données en rétention interactive à 0,10 $ par Go et par mois (pages de tarification Microsoft, 4 septembre 2026).
- Splunk ne publie aucun prix SIEM sur splunk.com ; le seul chiffre public daté est une licence à durée déterminée de revendeur sur AWS Marketplace à 961,40 $ par Go par jour et par an pour le palier 50 à 99 Go, soit 48 070 $ par an pour 50 Go par jour de Splunk Enterprise, avant Enterprise Security (AWS Marketplace, 4 septembre 2026).
- La fiche AWS Marketplace d'IBM elle-même affiche QRadar SIEM à 12 074,40 $ par an et par unité de 500 EPS et 10 000 flux par minute ; 50 Go par jour à 500 octets par événement font environ 1 157 EPS, donc trois unités coûtent 36 223 $ par an (AWS Marketplace, 4 septembre 2026).
- Elastic Security Serverless facture à partir de 0,11 $ par Go ingéré et 0,019 $ par Go retenu et par mois sur le palier Complete, soit 6 169 $ par an pour 50 Go par jour avec 12 mois retenus ; les frais par endpoint ont été supprimés le 23 mars 2026 (elastic.co, 4 septembre 2026).
- Graylog Security démarre à 18 000 $ par an à partir de 10 Go par jour ; Graylog ne publie pas de prix pour 50 Go par jour, et une extrapolation linéaire donne 90 000 $ avant les remises de volume que Graylog dit appliquer à chaque palier (graylog.org, 4 septembre 2026).
- Le salaire médian américain des analystes en sécurité de l'information était de 129 180 $ en mai 2025 (US Bureau of Labor Statistics), ce qui est la plus grosse ligne d'un déploiement Wazuh auto-hébergé.
En résumé
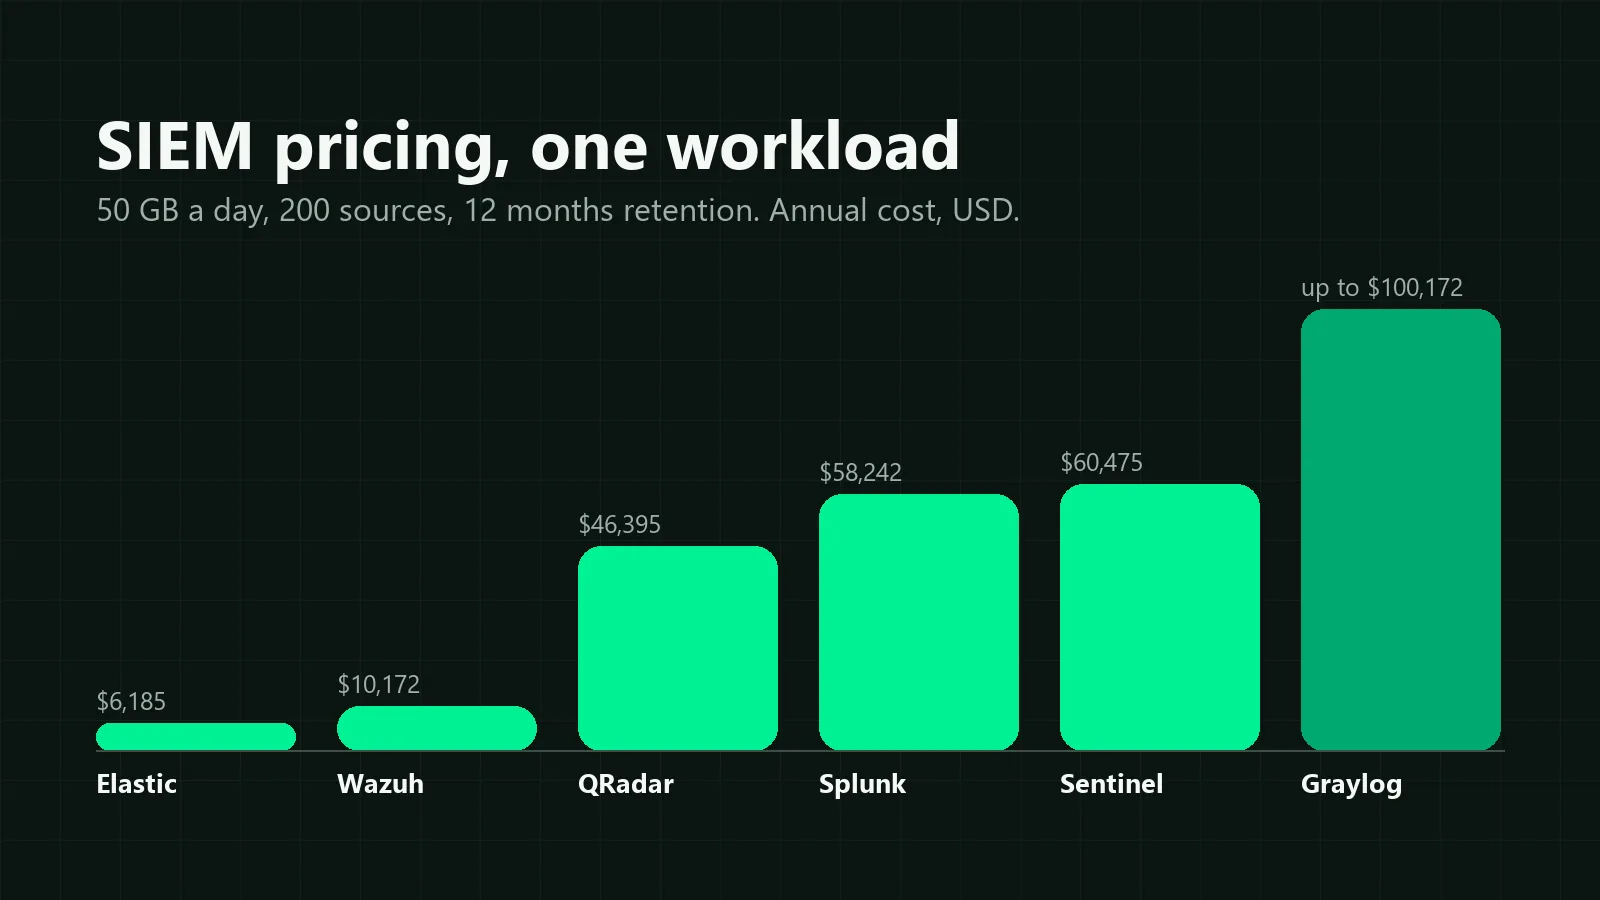
Chiffrée sur une seule charge de travail, 50 Go par jour, 200 sources de logs, 12 mois de rétention, la facture éditeur annuelle 2026 est d'environ 6 185 $ sur Elastic Security Serverless, 10 172 $ sur Wazuh auto-hébergé (matériel seul), 46 395 $ sur IBM QRadar, 58 242 $ sur Splunk Enterprise avant le module Enterprise Security au prix non publié, 60 475 $ sur Microsoft Sentinel, et jusqu'à 100 172 $ sur Graylog Security. Comptez l'ingénieur qui l'exploite et l'ordre change. Sentinel et Elastic restent les moins chers. Wazuh grimpe à environ 139 000 $ parce qu'il exige une personne à plein temps. Splunk et IBM ne publient pas de prix SIEM sur leurs propres sites, donc les chiffres ici viennent de leurs fiches datées sur AWS Marketplace. Chaque prix a été lu chez l'éditeur le 4 septembre 2026 et chaque étape du calcul est sur cette page.
La plupart des articles sur les prix des SIEM sont une liste de tarifs au Go copiés d'autres articles. Un tarif au Go ne dit rien à un responsable budgétaire tant qu'il n'est pas multiplié par le volume, la rétention, le matériel et la personne qui maintient la chose en vie. Cet article fait donc la multiplication. Une charge de travail, six plateformes, les mêmes hypothèses pour toutes.
Deux choses avant les chiffres. Nous vendons des formations en cybersécurité, pas de SIEM : aucune plateforme ici n'est cliente, partenaire ou sponsor, et aucune n'a relu le texte. Et quand un éditeur ne publie pas de prix, je le dis au lieu d'en inventer un. Deux des six ne le font pas.
Le coût annuel de 50 Go par jour sur six plateformes SIEM
Le tableau, c'est l'article. Tout ce qui suit explique comment chaque cellule a été calculée.
| Plateforme | Licence | Infrastructure | Sortie de données et extras au compteur | Facture éditeur par an | Part d'ingénieur | Total avec le personnel |
|---|---|---|---|---|---|---|
| Elastic Security Serverless | 6 169 $ | 0 $ (SaaS) | 16 $ | 6 185 $ | 0,25 ETP, 32 295 $ | 38 480 $ |
| Wazuh, auto-hébergé | 0 $ | 10 172 $ | 0 $ | 10 172 $ | 1,0 ETP, 129 180 $ | 139 352 $ |
| IBM QRadar SIEM | 36 223 $ | 10 172 $ | 0 $ | 46 395 $ | 0,5 ETP, 64 590 $ | 110 985 $ |
| Splunk Enterprise + ES | 48 070 $ + devis ES | 10 172 $ | 0 $ | 58 242 $ + ES | 0,5 ETP, 64 590 $ | 122 832 $ + ES |
| Microsoft Sentinel | 58 856 $ | 0 $ (SaaS) | 1 619 $ | 60 475 $ | 0,25 ETP, 32 295 $ | 92 770 $ |
| Graylog Security | jusqu'à 90 000 $ | 10 172 $ | 0 $ | jusqu'à 100 172 $ | 0,5 ETP, 64 590 $ | jusqu'à 164 762 $ |
Prix lus sur les pages des éditeurs et sur les fiches AWS Marketplace détenues par les éditeurs le 4 septembre 2026. En USD. Le coût de l'ingénieur est le salaire médian américain des analystes en sécurité de l'information, 129 180 $, d'après le Bureau of Labor Statistics. Les parts d'ETP sont mes hypothèses et je les explique plus bas.
Lisez le tableau avec deux réserves. La ligne Splunk est un plancher, parce qu'Enterprise Security n'a pas de prix public. La ligne Graylog est un plafond, parce que Graylog ne publie que son prix de départ à 10 Go par jour et dit que des remises s'appliquent à chaque palier au-dessus. Tout le reste est prix catalogue multiplié par le volume.
Les quatre modèles de licence SIEM
Chaque SIEM facture sur l'un de quatre compteurs, et le compteur décide lequel de vos chiffres compte.
Par Go ingéré. Sentinel, les licences Splunk à l'ingestion, Elastic et Graylog. Vous payez les octets entrants, donc les sources verbeuses (pare-feu, proxys, logs d'audit Windows) sont les plus chères, et le filtrage au niveau du collecteur est le levier.
Par événement par seconde. IBM QRadar. Vous payez un débit d'événements soutenu quelle que soit leur taille, donc les minuscules événements de pare-feu coûtent plus cher ici qu'au Go et les gros événements JSON coûtent moins. La conversion dépend de la taille moyenne d'un événement ; la section QRadar la montre.
Par nœud ou par hôte. La tarification Splunk par charge de travail (unités de calcul), Wazuh Cloud (agents), et la facture matérielle de tout déploiement auto-hébergé.
Par utilisateur. Rare pour le SIEM lui-même en 2026, courant pour le SOAR à côté. IBM facture QRadar SOAR par utilisateurs autorisés, pas par données.
Sous les quatre se trouve la rétention. Les données chaudes et froides sont facturées avec un écart de 5 à 25 fois sur une même plateforme, et c'est à 12 mois que l'écart se voit.
Le point de référence : 50 Go par jour, 200 sources, 12 mois
La charge de travail est celle d'une entreprise de taille moyenne, pas d'une banque : 140 serveurs, 40 postes de travail avec logs endpoint, 20 équipements réseau, produisant 50 Go de logs bruts par jour. Cela fait 18 250 Go par an. La rétention est de 12 mois, répartis en 90 jours chauds et 275 jours froids, ce que demandent la plupart des cadres de conformité et la plupart des chronologies d'incident.
Hypothèses valables pour chaque ligne :
- Les prix sont en dollars américains, tirés du catalogue américain de l'éditeur, lus le 4 septembre 2026. Les prix Hetzner en euros sont convertis au taux de référence de la BCE de ce jour-là, 1 EUR = 1,1615 USD.
- Les plateformes auto-hébergées (Splunk, QRadar, Graylog, Wazuh) tournent sur les mêmes quatre serveurs dédiés : deux nœuds de données AX102 (16 cœurs, 128 Go, 3,84 To NVMe chacun), un manager AX42, un SX65 avec 64 To de disque pour le palier froid. Hetzner les affiche à 259 €, 259 €, 99 € et 84 € par mois plus 346 € de frais d'installation, soit 8 758 € la première année, ou 10 172 $. L'intérêt d'une seule nomenclature partagée est que seule la licence change d'une ligne à l'autre.
- La sortie de données représente 5 % de l'ingestion quittant la plateforme vers un outil de ticketing ou un SOAR. Chez Hetzner elle est incluse dans le port ; sur Azure et Elastic elle est facturée au compteur.
- Part d'ingénieur : 0,25 ETP pour un SaaS entièrement managé, 0,5 ETP pour un produit auto-géré avec support éditeur, 1,0 ETP pour un produit avec support communautaire. Cette partie est une opinion. J'en ai exploité deux et je pense que les ratios sont généreux envers le côté auto-hébergé.
Le modèle complet, avec chaque URL source, est actualisé chaque trimestre.
Le coût d'un SIEM, plateforme par plateforme
Prix de Microsoft Sentinel
Microsoft publie tout, ce qui fait de la page de tarification Sentinel la seule page d'éditeur de cet article à partir de laquelle vous pouvez reconstruire la ligne sans aide.
Le palier analytique a un seul compteur : 4,30 $ par Go en paiement à l'usage. Les paliers d'engagement le remplacent par un forfait journalier. Le palier 50 Go est à 161,25 $ par jour, soit 3,23 $ par Go effectifs ; la page le signale comme une préversion publique avec tarif promotionnel jusqu'au 31 décembre 2026, verrouillé jusqu'en mars 2027 pour quiconque souscrit dans la fenêtre. Le palier 100 Go est à 296 $ par jour.
Analyse à 50 Go par jour : 161,25 × 365 = 58 856 $. Si le palier en préversion disparaît, le paiement à l'usage donne 4,30 × 50 × 365 = 78 475 $. Budgétez le chiffre le plus élevé si votre renouvellement tombe après mars 2027.
La rétention est là où Sentinel est devenu bon marché. La documentation de facturation dit que les 90 premiers jours sont gratuits et que les données plus anciennes peuvent rester dans le data lake Sentinel à 0,026 $ par Go et par mois, facturés à une compression fixe de 6:1. Nos 275 jours froids contiennent 13 750 Go bruts, facturés comme 2 292 Go : 2 292 × 0,026 × 12 = 715 $ par an. Les mêmes données en rétention interactive Azure Monitor à 0,10 $ par Go et par mois coûteraient 16 500 $. Un seul réglage, un écart de 23 contre 1.
Les requêtes sur le lake coûtent 0,005 $ par Go scanné ; douze investigations sur l'intégralité du lake par an font 825 $. La sortie de 912 Go depuis Azure à 0,087 $ par Go fait 79 $.
Facture éditeur : 58 856 + 715 + 825 + 79 = 60 475 $. Microsoft Learn est gratuit et l'examen SC-200 coûte 165 $, donc trois analystes coûtent 495 $. Avec un quart d'ingénieur, le total est de 92 770 $.
Les alertes Microsoft 365 Defender, certaines tables Entra ID et d'autres sources Microsoft s'ingèrent gratuitement, donc une entreprise très Microsoft démarre le compteur en dessous de 50 Go. C'est cela, plus que le prix catalogue, qui fait gagner des contrats à Sentinel.
Prix de Splunk Enterprise Security
Splunk ne publie pas de prix pour Splunk Cloud, Splunk Enterprise ni Enterprise Security. La page de tarification nomme les modèles (par activité, par charge de travail, par ingestion, par entité) et place « Demander un devis » sous chaque vignette SIEM ; seuls les produits Observability portent des chiffres. La propre fiche AWS Marketplace de Splunk pour Splunk Cloud n'est accessible que sur offre privée.
Le seul chiffre public daté vient d'un revendeur. La fiche de licence à durée déterminée Splunk Enterprise de Bynet sur AWS Marketplace affiche une licence de 12 mois avec Standard Success Plan à 1 138,50 $ par Go par jour pour 20 à 49 Go, 961,40 $ pour 50 à 99 Go, et 759 $ pour 100 à 199 Go. À 50 Go par jour, cela fait 50 × 961,40 = 48 070 $ par an.
Cela achète la plateforme. Enterprise Security, l'application avec les recherches de corrélation, l'alerte basée sur le risque et les packs de contenu, est une licence séparée sans prix public chez Splunk ni chez aucun revendeur que j'ai pu trouver. La ligne indique 48 070 $ plus ES parce qu'un plancher vaut mieux qu'un chiffre que je ne peux pas sourcer.
Facture éditeur avec le matériel partagé : 48 070 + 10 172 = 58 242 $ plus ES. Splunk publie en revanche ses prix de formation, et ce sont les plus élevés des six : les cours Administering et Using Splunk Enterprise Security coûtent 1 500 $ chacun pour trois journées de 4,5 heures, les examens 130 $ par tentative, donc un admin, deux analystes et trois examens font 4 890 $. Avec un demi-ingénieur, le total est de 122 832 $ plus ES.
Pour les fonctionnalités plutôt que l'argent, la comparaison Splunk vs QRadar vs Sentinel couvre la détection, les langages de requête et la demande à l'embauche.
Prix d'IBM QRadar
La page de tarification QRadar SIEM d'IBM explique deux modèles, à l'usage (événements par seconde plus flux par minute) et entreprise (serveurs virtuels managés, événements illimités), puis vous demande de réserver un rendez-vous. Sa note de bas de page dit « Les prix affichés sont indicatifs ». Aucun prix n'est affiché.
La propre fiche AWS Marketplace d'IBM Security en affiche un : QRadar SIEM à 12 074,40 $ par 12 mois et par unité de 500 événements par seconde et 10 000 flux par minute. QRadar SOAR est affiché à côté à 22 704 $ pour deux utilisateurs autorisés, ce que ce point de référence n'inclut pas.
Convertir des octets en événements, c'est toute la question QRadar. À 500 octets par événement, 50 Go par jour font 100 millions d'événements, soit 1 157 EPS soutenus sur 86 400 secondes. Trois unités de 500 EPS avec de la marge pour les pics : 3 × 12 074,40 = 36 223 $. Avec des événements de pare-feu de 300 octets, les mêmes 50 Go font 1 929 EPS et quatre unités, 48 298 $ ; avec des événements Windows ou JSON de 800 octets, c'est 723 EPS et deux unités, 24 149 $. Mesurez la taille de vos événements avant de croire un devis QRadar, y compris celui-ci.
Facture éditeur avec le matériel partagé : 36 223 + 10 172 = 46 395 $. IBM ne publie pas de prix de formation, donc le modèle compte 0 $ et le signale. Avec un demi-ingénieur, le total est de 110 985 $.
Prix d'Elastic Security
Elastic tarifie son SIEM serverless comme un fournisseur cloud tarifie le stockage, en centimes. La page Elastic Security Serverless liste deux paliers, Security Analytics Essentials et Complete, et trois compteurs chacun : ingestion par Go, rétention par Go et par mois, et sortie par Go. Le palier Complete utilisé ici est à 0,11 $ par Go ingéré, 0,019 $ par Go retenu et par mois, et 0,05 $ par Go de sortie après 50 Go gratuits. Les trois sont « à partir de », c'est-à-dire la région et le cloud les moins chers ; les autres régions coûtent plus. La page note aussi que les frais par endpoint ont été supprimés le 23 mars 2026, ce qui compte si votre devis datait de l'ancien modèle.
Ingestion : 18 250 × 0,11 = 2 008 $. Rétention en régime permanent, toute l'année retenue : 18 250 Go × 0,019 = 347 $ par mois, 4 161 $ par an. Sortie : 912 Go moins 600 gratuits, × 0,05 = 16 $. Facture éditeur : 6 185 $.
La première année est moins chère parce que la rétention monte depuis zéro ; je donne le régime permanent pour que le chiffre ne flatte pas Elastic. Même ainsi, c'est un dixième de Sentinel pour les mêmes octets, et la raison est structurelle : Elastic facture le Go retenu en centimes, Sentinel facture le Go ingéré en dollars. Les charges de requêtes lourdes jouent dans l'autre sens, puisque le calcul est inclus dans ces tarifs et peut pousser un projet vers une empreinte plus grande. Elastic ne publie pas de prix de formation. Avec un quart d'ingénieur, le total est de 38 480 $.
Elastic auto-géré, sous la licence revenue à l'AGPLv3 approuvée par l'OSI en 2024, est traité dans le guide des SIEM open source. Il vous fait basculer dans la structure de coûts de Wazuh : pas de frais d'ingestion, mais du matériel et une personne.
Prix de Graylog Enterprise et Security
Graylog publie un plancher et une FAQ de licence, et la FAQ est d'une clarté inhabituelle.
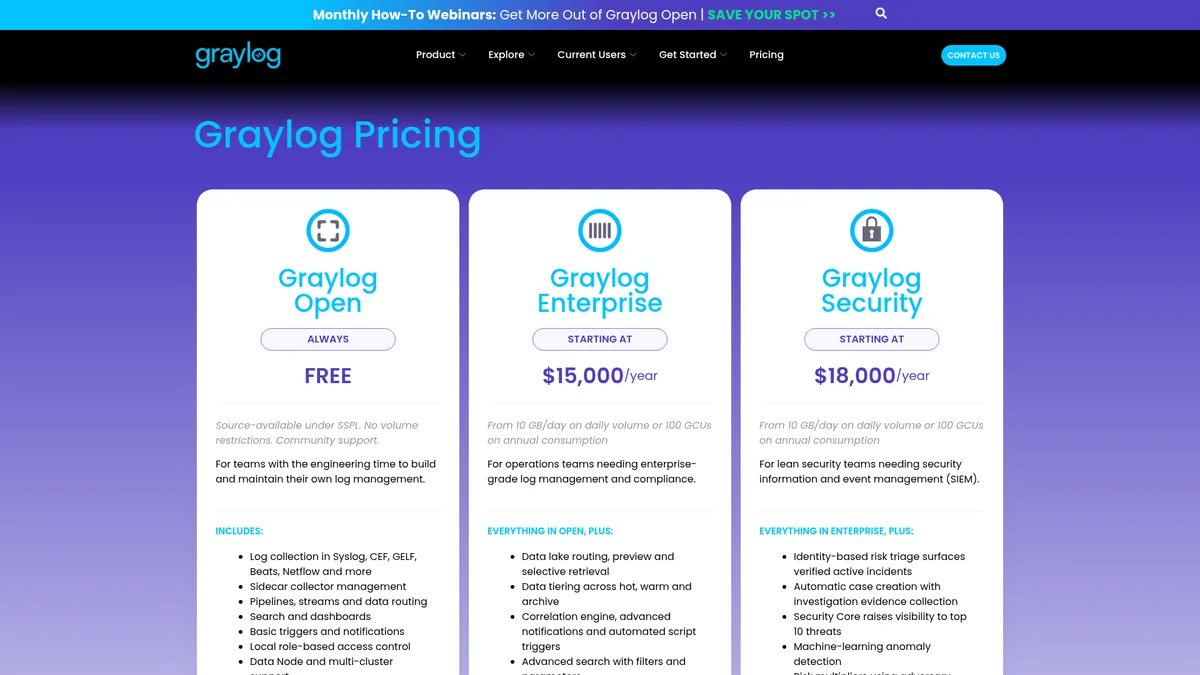
D'après la page de tarification Graylog, Graylog Open est gratuit sous SSPL sans plafond de volume. Graylog Enterprise (gestion des logs) démarre à 15 000 $ par an et Graylog Security (l'édition SIEM, avec règles de détection maintenues, support Sigma et détection d'anomalies) à 18 000 $ par an, tous deux « à partir de 10 Go/jour en volume quotidien ou 100 GCU en consommation annuelle ». Un GCU achète 20 Go de Security. Seules les données traitées dans le palier actif comptent, les données routées vers le data lake sont gratuites jusqu'à leur récupération, et « le tarif unitaire diminue à chaque palier de licence ».
Cinquante Go par jour, c'est cinq fois le point d'entrée, soit 913 GCU par an, et Graylog ne publie pas ce prix. Une droite depuis le plancher donne 18 000 / 10 × 50 = 90 000 $, ce qui, d'après la propre déclaration de Graylog, est un plafond. Le devis réel se situe entre 18 000 $, qui ne couvre pas ce volume, et 90 000 $. Le graphique montre le plafond et l'étiquette comme tel.
Avec le matériel partagé, la facture éditeur monte jusqu'à 90 000 + 10 172 = 100 172 $. Deux choses la tirent vers le bas : les remises, et le routage des 60 % bruyants vers le lake pour ne licencier que les 40 % sur lesquels vous alertez. La formation est gratuite (académie à la demande, plus l'onboarding Graylog Accelerator avec chaque licence payante). Avec un demi-ingénieur, le total est de jusqu'à 164 762 $.
Wazuh : logiciel gratuit, tout le reste payant
Wazuh ne coûte rien en licence et la page Wazuh Cloud tarifie la version managée par agents : Small (jusqu'à 100 agents, 1 mois indexé) à partir de 571 $ par mois, Medium (jusqu'à 250 agents, 3 mois indexés, 1 an d'archive) à partir de 923 $ par mois, Large (jusqu'à 500 agents) à partir de 1 467 $ par mois. Le plan Medium convient à 200 sources pour 11 076 $ par an, mais aucun plan publié n'offre 12 mois de rétention indexée, donc la ligne du point de référence est en auto-hébergé.
En auto-hébergé, la seule ligne éditeur est le matériel. La documentation de l'indexeur Wazuh recommande 16 Go de RAM et 8 cœurs par nœud d'indexation et dimensionne le disque par alertes : 3,7 Go par serveur, 1,5 Go par poste de travail, 7,4 Go par équipement réseau pour 90 jours. Ce sont les alertes seules. Conserver 50 Go par jour d'événements bruts pendant un an implique d'activer les archives, et il vous faut alors la même configuration que tout le monde : 10 172 $, licence 0 $, sortie 0 $.
Puis la facture que la page de Wazuh ne peut pas montrer. Quelqu'un prend en charge les mises à jour, le réglage du jeu de règles qui empêche 200 agents de produire 200 000 alertes par jour, le cycle de vie des index du NVMe vers le nœud froid, la rotation des certificats, et l'appel à 3 h du matin quand l'indexeur remplit son disque. Avec le seul support communautaire, c'est un ingénieur. À la médiane BLS de 129 180 $, le total avec le personnel est de 139 352 $, au-dessus du plancher de Splunk et au-dessus de Sentinel.
Wazuh reste la plateforme que je dis aux étudiants d'installer en premier, parce qu'une année à l'exploiter enseigne l'économie des SIEM mieux que d'en acheter un. L'argument porte seulement contre le fait de l'appeler gratuit en réunion budgétaire.
Chaque SIEM est tarifé deux fois : une fois par l'éditeur, une fois par la paie. Seul le second prix est honnête, et c'est celui que personne ne met sur une page de tarification.
Les coûts que personne ne vous chiffre
Quatre lignes qui n'apparaissent jamais sur une page de tarification et toujours sur la facture.
La sortie de données. Si les logs naissent dans un cloud et finissent dans un autre, le premier cloud vous fait payer pour les laisser partir. AWS affiche le transfert de données sortant à 0,09 $ par Go après 100 Go gratuits par mois ; Azure affiche 0,087 $ en Amérique du Nord et en Europe. Expédiez les 50 Go par jour hors d'AWS vers un SIEM ailleurs et cela fait 17 050 Go facturables, environ 1 535 $ par an, avant que le SIEM ait fait quoi que ce soit. Petit à côté d'une licence, un quart de la facture totale d'Elastic, et invisible jusqu'à l'arrivée de la facture cloud. Gardez le SIEM là où naissent la plupart des logs, ou filtrez avant la frontière.
Rétention chaude contre froide. Les 12 mois de ce point de référence coûtent 715 $ ou 16 500 $ sur Sentinel selon un seul menu déroulant. Le compteur de rétention d'Elastic représente deux tiers de son total. Graylog ne facture rien pour les données garées dans son lake et tout pour les données que vous récupérez. En auto-hébergé, le palier froid est un serveur à 84 € par mois avec 64 To de disque. Décidez quels 90 jours il vous faut à la vitesse des requêtes et quels 275 il vous faut pour l'auditeur, et chiffrez-les séparément. Un seul réglage de rétention pour tout signifie payer le prix chaud pour des données froides.
La formation. L'éditeur qui la publie intégralement est celui dont le produit en a le plus besoin : les deux cours Enterprise Security de Splunk coûtent 1 500 $ chacun, les examens 130 $, donc trois personnes coûtent 4 890 $ avant les déplacements. Le SC-200 de Microsoft coûte 165 $ avec un parcours d'apprentissage gratuit. L'académie de Graylog est gratuite. IBM, Elastic et Wazuh ne publient pas de prix pour les formations avec instructeur, donc le modèle compte zéro et le dit. Le coût le plus élevé n'est sur aucune liste : le trimestre que vos analystes passent plus lentement parce que le langage de requête a changé. SPL, Kusto et Lucene ne sont pas interchangeables, et une équipe à l'aise dans l'un vaut plus qu'une remise sur un autre. Si vous choisissez un SIEM à apprendre plutôt qu'à acheter, la feuille de route analyste SOC montre lequel apparaît le plus dans les offres d'emploi.
L'ingénieur. Cette ligne réordonne le tableau. Un SIEM SaaS a toujours besoin de quelqu'un qui prend en charge les connecteurs, les règles analytiques et les alertes de coût : un quart de personne. Un SIEM commercial auto-géré avec support éditeur a besoin d'une demi-personne pour les mises à jour, la capacité et la relation avec l'éditeur. Un SIEM avec support communautaire en a besoin d'une entière. À la médiane de 129 180 $ (plus avec les charges, plus à Londres ou Zurich, moins à Madrid ou Lisbonne), l'écart entre 0,25 et 1,0 ETP est de 96 885 $ par an, plus que l'écart de licence entre la plateforme commerciale la moins chère et la plus chère ici.
Quel modèle de tarification SIEM vous convient
Décidez par compteur, pas par marque. Logs majoritairement Microsoft : Sentinel, avec les tables à ingestion gratuite et le lake à 0,026 $, et verrouillez le palier 50 Go avant la fin de la fenêtre promotionnelle fin 2026. Gros volume, petit budget : Elastic Serverless, la seule facture ici qui reste à quatre chiffres, après vérification du tarif régional et de votre charge de requêtes. Gros événements et volume en dents de scie : le compteur EPS de QRadar, avec le prix Marketplace d'IBM comme chiffre de départ pour négocier. Compétences Splunk déjà dans les murs : Splunk, parce que ne pas reformer vaut plus que l'écart de licence, et obtenez le devis ES par écrit. Du temps d'ingénierie et pas de budget : Wazuh ou Elastic auto-géré, avec l'ingénieur sur la même diapositive que les serveurs.
FAQ : prix des SIEM en 2026
Combien coûte un SIEM par an ? Pour une charge de travail de taille moyenne de 50 Go par jour avec 12 mois de rétention, la facture éditeur 2026 va d'environ 6 000 $ sur Elastic Security Serverless à 60 000 $ sur Microsoft Sentinel et jusqu'à 100 000 $ sur Graylog Security, avec Splunk et QRadar entre les deux à 46 000 $ à 58 000 $ plus le matériel. Ajoutez un quart à un ingénieur complet et le coût annuel réel se situe entre 38 000 $ et 165 000 $. La licence est rarement la plus grosse ligne une fois les personnes comptées.
Combien coûte Microsoft Sentinel par Go ? En septembre 2026, Microsoft affiche l'analyse en paiement à l'usage à 4,30 $ par Go dans East US 2. Les paliers d'engagement réduisent ce prix : le palier 50 Go par jour est à 161,25 $ par jour, soit 3,23 $ par Go effectifs, et le palier 100 Go à 296 $ par jour, soit 2,96 $ par Go. Les 90 premiers jours de rétention sont inclus. Au-delà, le stockage data lake coûte 0,026 $ par Go et par mois à une compression de 6:1, et les alertes Microsoft 365 Defender ainsi que certaines tables Entra ID s'ingèrent gratuitement.
Splunk publie-t-il ses prix ? Non. La page de tarification de Splunk propose un devis pour Splunk Cloud, Splunk Enterprise et Enterprise Security, et sa propre fiche AWS Marketplace n'est accessible que sur offre privée. Le seul prix public daté est une licence à durée déterminée de revendeur sur AWS Marketplace, qui affiche Splunk Enterprise à 961,40 $ par Go par jour et par an pour 50 à 99 Go par jour. Enterprise Security, l'application SIEM, n'a de prix public nulle part, donc tout chiffre SIEM Splunk que vous lisez est un plancher ou une estimation.
Wazuh est-il vraiment gratuit ? Le logiciel est gratuit et open source, sans frais de licence et sans plafond de volume. L'exploiter n'est pas gratuit. Cinquante Go par jour pendant un an exigent trois ou quatre serveurs, environ 10 000 $ par an en matériel dédié, et quelqu'un qui prend en charge les mises à jour, le réglage des règles, le cycle de vie des index et l'astreinte. Avec le seul support communautaire, cela ressemble plus à un ingénieur à plein temps qu'à un quart, ce qui place un coût annuel réaliste autour de 139 000 $ aux salaires médians américains. Wazuh Cloud démarre à 571 $ par mois mais ne propose pas 12 mois de rétention indexée sur ses plans publiés.
Quel est le SIEM le moins cher pour 50 Go par jour ? Sur la seule facture éditeur, Elastic Security Serverless à environ 6 185 $ par an, parce qu'il facture l'ingestion et la rétention au Go en centimes plutôt qu'en dollars. En coût total, personnel compris, Elastic et Microsoft Sentinel sont les deux moins chers, à environ 38 000 $ et 93 000 $ respectivement, parce que tous deux sont entièrement managés. La plateforme la moins chère pour votre équipe est celle dont vos analystes connaissent déjà le langage de requête, puisque les reformer coûte plus que l'écart de licence.
Chaque chiffre ici porte une date parce que chacun d'eux va changer : le palier Sentinel en préversion expire, les tarifs régionaux d'Elastic bougent, les revendeurs republient. Le modèle est révisé chaque trimestre et le calcul est public pour que vous puissiez le refaire avec votre propre volume. La moitié auto-hébergée de la conversation continue dans le guide des SIEM open source.
Fondateur d'Unihackers
Une décennie à défendre des compagnies aériennes, des SOC et des organisations internationales
Daute a fondé Unihackers après une décennie passée à défendre des compagnies aériennes, des SOC managés et des organisations internationales. Il est Associate C|CISO et voix régulière sur l'IA et la cybersécurité dans les médias internationaux. Silver Winner aux Cyber Security Excellence Awards 2021. Il enseigne comme il aurait voulu apprendre lui-même : sans bruit, sur ce que les attaquants font vraiment, pour former des professionnels utiles dès le premier jour.
Voir le profilPrêt à lancer votre carrière en cybersécurité ?
Rejoignez des centaines de professionnels qui se sont reconvertis en cybersécurité avec notre programme pratique.