Prezzi SIEM nel 2026: Quanto Costano Sei Piattaforme per gli Stessi 50 GB al Giorno
Prezzi SIEM calcolati su un unico carico di lavoro: 50 GB al giorno, 200 sorgenti, 12 mesi di retention, su Microsoft Sentinel, Splunk, QRadar, Elastic, Graylog e Wazuh. Ogni prezzo di listino verificato sulla pagina del vendor, con i calcoli mostrati.
- Defense
- Siem
- Detection
- Growth
Dati chiave
- Microsoft Sentinel elenca l'analisi pay-as-you-go a $4,30 per GB e un tier di impegno da 50 GB al giorno a $161,25 al giorno (East US 2, prezzo promozionale valido fino al 31 dicembre 2026), cioè $58.856 all'anno per 50 GB al giorno (microsoft.com, 4 settembre 2026).
- Lo storage del data lake di Sentinel costa $0,026 per GB al mese fatturato a una compressione fissa 6:1, quindi 275 giorni di retention cold su 50 GB al giorno costano circa $715 all'anno, contro $16.500 per gli stessi dati in retention interattiva a $0,10 per GB al mese (pagine prezzi Microsoft, 4 settembre 2026).
- Splunk non pubblica alcun prezzo SIEM su splunk.com; l'unica cifra pubblica datata è una licenza a termine di un reseller su AWS Marketplace a $961,40 per GB al giorno all'anno per il tier 50-99 GB, cioè $48.070 all'anno per 50 GB al giorno di Splunk Enterprise, prima di Enterprise Security (AWS Marketplace, 4 settembre 2026).
- L'inserzione di IBM su AWS Marketplace prezza QRadar SIEM a $12.074,40 all'anno per unità da 500 EPS e 10.000 flussi al minuto; 50 GB al giorno a 500 byte per evento sono circa 1.157 EPS, quindi tre unità costano $36.223 all'anno (AWS Marketplace, 4 settembre 2026).
- Elastic Security Serverless fattura a partire da $0,11 per GB ingerito e $0,019 per GB conservato al mese sul tier Complete, cioè $6.169 all'anno per 50 GB al giorno con 12 mesi di retention; i costi per endpoint sono stati rimossi il 23 marzo 2026 (elastic.co, 4 settembre 2026).
- Graylog Security parte da $18.000 all'anno da 10 GB al giorno; Graylog non pubblica un prezzo per 50 GB al giorno, e un'estrapolazione lineare dà $90.000 prima degli sconti sul volume che Graylog dichiara applicare a ogni tier (graylog.org, 4 settembre 2026).
- Il salario mediano USA per gli information security analyst era di $129.180 a maggio 2025 (US Bureau of Labor Statistics), che è la voce più grande in un deployment Wazuh self-hosted.
TL;DR
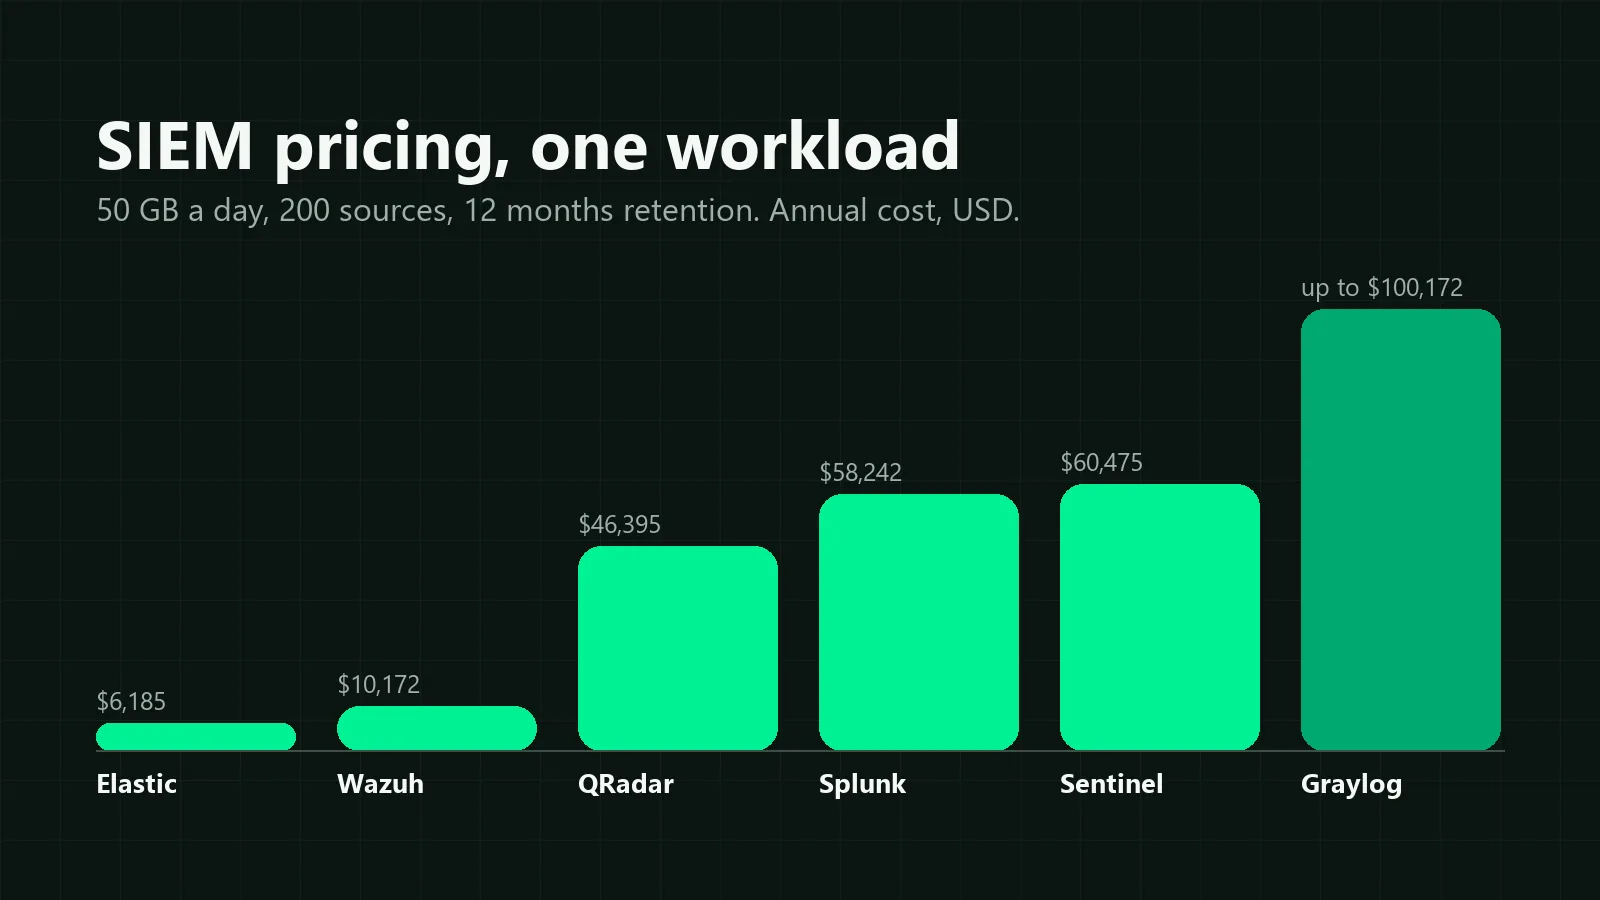
Calcolato su un unico carico di lavoro, 50 GB al giorno, 200 sorgenti di log, 12 mesi di retention, il costo vendor annuale 2026 è di circa $6.185 su Elastic Security Serverless, $10.172 su Wazuh self-hosted (solo hardware), $46.395 su IBM QRadar, $58.242 su Splunk Enterprise prima dell'add-on Enterprise Security senza prezzo pubblico, $60.475 su Microsoft Sentinel, e fino a $100.172 su Graylog Security. Conta l'ingegnere che lo gestisce e l'ordine cambia. Sentinel ed Elastic restano i più economici. Wazuh sale a circa $139.000 perché richiede una persona a tempo pieno. Splunk e IBM non pubblicano prezzi SIEM sui propri siti, quindi le cifre qui vengono dalle loro inserzioni datate su AWS Marketplace. Ogni prezzo è stato letto dal vendor il 4 settembre 2026 e ogni passaggio del calcolo è in questa pagina.
La maggior parte degli articoli sui prezzi dei SIEM è una lista di tariffe per GB copiate da altri articoli. Una tariffa per GB non dice niente a chi tiene il budget finché non viene moltiplicata per volume, retention, hardware e la persona che tiene in vita il tutto. Quindi questo articolo fa la moltiplicazione. Un carico di lavoro, sei piattaforme, le stesse assunzioni per tutte.
Due cose prima dei numeri. Noi vendiamo formazione in cybersecurity, non SIEM: nessuna piattaforma qui è cliente, partner o sponsor, e nessuna ha rivisto il testo. E dove un vendor non pubblica un prezzo, lo dico invece di inventarne uno. Due dei sei non lo fanno.
Il Costo Annuale di 50 GB al Giorno su Sei Piattaforme SIEM
La tabella è l'articolo. Tutto quello che c'è sotto spiega come è stata calcolata ogni cella.
| Piattaforma | Licenza | Infrastruttura | Egress ed extra a consumo | Costo vendor annuale | Quota ingegnere | Totale con le persone |
|---|---|---|---|---|---|---|
| Elastic Security Serverless | $6.169 | $0 (SaaS) | $16 | $6.185 | 0,25 FTE, $32.295 | $38.480 |
| Wazuh, self-hosted | $0 | $10.172 | $0 | $10.172 | 1,0 FTE, $129.180 | $139.352 |
| IBM QRadar SIEM | $36.223 | $10.172 | $0 | $46.395 | 0,5 FTE, $64.590 | $110.985 |
| Splunk Enterprise + ES | $48.070 + preventivo ES | $10.172 | $0 | $58.242 + ES | 0,5 FTE, $64.590 | $122.832 + ES |
| Microsoft Sentinel | $58.856 | $0 (SaaS) | $1.619 | $60.475 | 0,25 FTE, $32.295 | $92.770 |
| Graylog Security | fino a $90.000 | $10.172 | $0 | fino a $100.172 | 0,5 FTE, $64.590 | fino a $164.762 |
Prezzi letti dalle pagine dei vendor e dalle inserzioni AWS Marketplace di proprietà dei vendor il 4 settembre 2026. USD. Il costo dell'ingegnere è il salario mediano USA per gli information security analyst, $129.180, dal Bureau of Labor Statistics. Le quote FTE sono assunzioni mie e le spiego più avanti.
Leggi la tabella con due avvertenze. La riga Splunk è una soglia minima, perché Enterprise Security non ha un prezzo pubblico. La riga Graylog è un tetto, perché Graylog pubblica solo il prezzo di partenza per 10 GB al giorno e dichiara che gli sconti si applicano a ogni tier superiore. Tutto il resto è prezzo di listino per volume.
I Quattro Modelli di Licensing SIEM
Ogni SIEM fattura su uno di quattro contatori, e il contatore decide quale dei tuoi numeri conta.
Per GB ingerito. Sentinel, licenze Splunk a ingestion, Elastic e Graylog. Paghi i byte in entrata, quindi le sorgenti verbose (firewall, proxy, log di audit Windows) sono quelle costose e il filtraggio al collector è la leva.
Per eventi al secondo. IBM QRadar. Paghi un tasso di eventi sostenuto qualunque sia la dimensione, quindi i piccoli eventi firewall costano più che per GB e i grandi eventi JSON costano meno. La conversione dipende dalla dimensione media dell'evento; la sezione QRadar la mostra.
Per nodo o per host. Il pricing a workload di Splunk (compute unit), Wazuh Cloud (agent), e la bolletta hardware di qualsiasi deployment self-hosted.
Per utente. Raro per il SIEM in sé nel 2026, comune per il SOAR accanto. IBM prezza QRadar SOAR per utenti autorizzati, non per dati.
Sotto tutti e quattro c'è la retention. I dati hot e cold sono prezzati da 5 a 25 volte di distanza sulla stessa piattaforma, e 12 mesi è dove il divario si vede.
Il Benchmark: 50 GB al Giorno, 200 Sorgenti, 12 Mesi
Il carico di lavoro è un'azienda di medie dimensioni, non una banca: 140 server, 40 workstation con log endpoint, 20 dispositivi di rete, che producono 50 GB di log grezzi al giorno. Sono 18.250 GB all'anno. La retention è di 12 mesi, divisa in 90 giorni hot e 275 giorni cold, che è quello che chiedono la maggior parte dei framework di compliance e la maggior parte delle timeline degli incidenti.
Assunzioni che valgono per ogni riga:
- I prezzi sono in dollari USA dal listino USA del vendor, letti il 4 settembre 2026. I prezzi Hetzner in euro sono convertiti al tasso di riferimento BCE di quel giorno, 1 EUR = 1,1615 USD.
- Le piattaforme self-hosted (Splunk, QRadar, Graylog, Wazuh) girano sugli stessi quattro server dedicati: due nodi dati AX102 (16 core, 128 GB, 3,84 TB NVMe ciascuno), un manager AX42, un SX65 con 64 TB di disco per il tier cold. Hetzner li elenca a €259, €259, €99 e €84 al mese più €346 di setup, cioè €8.758 nel primo anno, ovvero $10.172. Il senso di un'unica distinta di materiali condivisa è che tra le righe cambia solo la licenza.
- L'egress è il 5% dell'ingestion che esce dalla piattaforma verso un sistema di ticketing o un SOAR. Su Hetzner è incluso nella porta; su Azure ed Elastic è a consumo.
- Quota ingegnere: 0,25 FTE per un SaaS completamente gestito, 0,5 FTE per un prodotto self-managed con supporto del vendor, 1,0 FTE per uno con supporto della community. Questa parte è un'opinione. Ne ho gestiti due e penso che i rapporti siano generosi verso il lato self-hosted.
Il modello completo, con ogni URL sorgente, viene aggiornato trimestralmente.
Costo SIEM per Piattaforma
Prezzi di Microsoft Sentinel
Microsoft pubblica tutto, ed è per questo che la pagina prezzi di Sentinel è l'unica pagina vendor di questo articolo da cui puoi ricostruire la riga senza aiuto.
Il tier analytics ha un solo contatore: $4,30 per GB in pay-as-you-go. I tier di impegno lo sostituiscono con una tariffa giornaliera. Il tier da 50 GB costa $161,25 al giorno, un effettivo di $3,23 per GB; la pagina lo segnala come public preview con prezzo promozionale fino al 31 dicembre 2026, bloccato fino a marzo 2027 per chi si iscrive nella finestra. Il tier da 100 GB costa $296 al giorno.
Analisi a 50 GB al giorno: 161,25 × 365 = $58.856. Se il tier in preview sparisce, il pay-as-you-go è 4,30 × 50 × 365 = $78.475. Metti in budget il numero più alto se il tuo rinnovo cade dopo marzo 2027.
La retention è dove Sentinel è diventato economico. La documentazione sulla fatturazione dice che i primi 90 giorni sono gratuiti e i dati più vecchi possono stare nel data lake di Sentinel a $0,026 per GB al mese, fatturati a una compressione fissa 6:1. I nostri 275 giorni cold contengono 13.750 GB grezzi, fatturati come 2.292 GB: 2.292 × 0,026 × 12 = $715 all'anno. Gli stessi dati nella retention interattiva di Azure Monitor a $0,10 per GB al mese sarebbero $16.500. Un'impostazione, una differenza di 23 a 1.
Le query sul lake costano $0,005 per GB scansionato; dodici investigazioni sull'intero lake all'anno sono $825. L'egress di 912 GB da Azure a $0,087 per GB è $79.
Costo vendor: 58.856 + 715 + 825 + 79 = $60.475. Microsoft Learn è gratuito e l'esame SC-200 costa $165, quindi tre analisti costano $495. Con un quarto di ingegnere il totale è $92.770.
Gli alert di Microsoft 365 Defender, alcune tabelle di Entra ID e altre sorgenti Microsoft vengono ingeriti gratis, quindi un'azienda Microsoft-centrica parte con il contatore sotto i 50 GB. Questo, più del prezzo di listino, è il motivo per cui Sentinel vince le trattative.
Prezzi di Splunk Enterprise Security
Splunk non pubblica un prezzo per Splunk Cloud, Splunk Enterprise o Enterprise Security. La pagina prezzi nomina i modelli (activity-based, workload, ingest, entity) e mette «Get a quote» sotto ogni riquadro SIEM; solo i prodotti Observability hanno dei numeri. L'inserzione di Splunk su AWS Marketplace per Splunk Cloud è solo su offerta privata.
L'unica cifra pubblica datata viene da un reseller. L'inserzione di licenza a termine Splunk Enterprise di Bynet su AWS Marketplace prezza una licenza di 12 mesi con Standard Success Plan a $1.138,50 per GB al giorno per 20-49 GB, $961,40 per 50-99 GB, e $759 per 100-199 GB. A 50 GB al giorno sono 50 × 961,40 = $48.070 all'anno.
Questo compra la piattaforma. Enterprise Security, l'app con le ricerche di correlazione, l'alerting basato sul rischio e i content pack, è una licenza separata senza prezzo pubblico da Splunk o da qualsiasi reseller che io abbia trovato. La riga dice $48.070 più ES perché una soglia minima è meglio di un numero che non posso documentare.
Costo vendor con l'hardware condiviso: 48.070 + 10.172 = $58.242 più ES. Splunk pubblica invece i prezzi della formazione, ed è la più cara delle sei: Administering e Using Splunk Enterprise Security costano $1.500 ciascuno per tre giornate di 4,5 ore, gli esami $130 a tentativo, quindi un admin, due analisti e tre esami fanno $4.890. Con mezzo ingegnere il totale è $122.832 più ES.
Per le funzionalità invece che per i soldi, il confronto Splunk vs QRadar vs Sentinel copre rilevamento, linguaggi di query e domanda di mercato.
Prezzi di IBM QRadar
La pagina prezzi di QRadar SIEM di IBM spiega due modelli, a consumo (eventi al secondo più flussi al minuto) ed enterprise (server virtuali gestiti, eventi illimitati), poi ti chiede di prenotare un incontro. La nota a piè di pagina dice «I prezzi mostrati sono indicativi». Nessun prezzo viene mostrato.
L'inserzione su AWS Marketplace di IBM Security invece ne mostra uno: QRadar SIEM a $12.074,40 per 12 mesi per unità da 500 eventi al secondo e 10.000 flussi al minuto. QRadar SOAR è elencato accanto a $22.704 per due utenti autorizzati, che questo benchmark non include.
Convertire i byte in eventi è tutta la questione QRadar. A 500 byte per evento, 50 GB al giorno sono 100 milioni di eventi, cioè 1.157 EPS sostenuti su 86.400 secondi. Tre unità da 500 EPS con margine per i picchi: 3 × 12.074,40 = $36.223. Con eventi firewall da 300 byte gli stessi 50 GB sono 1.929 EPS e quattro unità, $48.298; con eventi Windows o JSON da 800 byte sono 723 EPS e due unità, $24.149. Misura la dimensione dei tuoi eventi prima di credere a qualsiasi preventivo QRadar, compreso questo.
Costo vendor con l'hardware condiviso: 36.223 + 10.172 = $46.395. IBM non pubblica i prezzi della formazione, quindi il modello conta $0 e lo segnala. Con mezzo ingegnere il totale è $110.985.
Prezzi di Elastic Security
Elastic prezza il suo SIEM serverless come un cloud provider prezza lo storage, in centesimi. La pagina di Elastic Security Serverless elenca due tier, Security Analytics Essentials e Complete, e tre contatori ciascuno: ingestion per GB, retention per GB al mese, ed egress per GB. Il tier Complete usato qui costa $0,11 per GB ingerito, $0,019 per GB conservato al mese, e $0,05 per GB di egress dopo 50 GB gratuiti. Tutti e tre sono «a partire da», cioè la regione e il cloud più economici; le altre regioni costano di più. La pagina nota anche che i costi per endpoint sono stati rimossi il 23 marzo 2026, il che conta se ti hanno fatto un preventivo sul vecchio modello.
Ingestion: 18.250 × 0,11 = $2.008. Retention a regime, l'intero anno conservato: 18.250 GB × 0,019 = $347 al mese, $4.161 all'anno. Egress: 912 GB meno 600 gratuiti, × 0,05 = $16. Costo vendor: $6.185.
Il primo anno è più economico perché la retention parte da zero; riporto il regime perché il numero non lusinghi Elastic. Anche così è un decimo di Sentinel sugli stessi byte, e il motivo è strutturale: Elastic fattura i GB conservati in centesimi, Sentinel fattura i GB ingeriti in dollari. I carichi di query pesanti tagliano nell'altra direzione, perché il compute è incluso in quelle tariffe e può spingere un progetto su un footprint più grande. Elastic non pubblica i prezzi della formazione. Con un quarto di ingegnere il totale è $38.480.
Elastic self-managed, sotto la licenza tornata alla AGPLv3 approvata dall'OSI nel 2024, è coperto nella guida ai SIEM open source. Ti sposta sulla struttura di costo di Wazuh: nessun costo di ingestion, ma hardware e una persona.
Prezzi di Graylog Enterprise e Security
Graylog pubblica una soglia di partenza e una FAQ sul licensing, e la FAQ è insolitamente chiara.
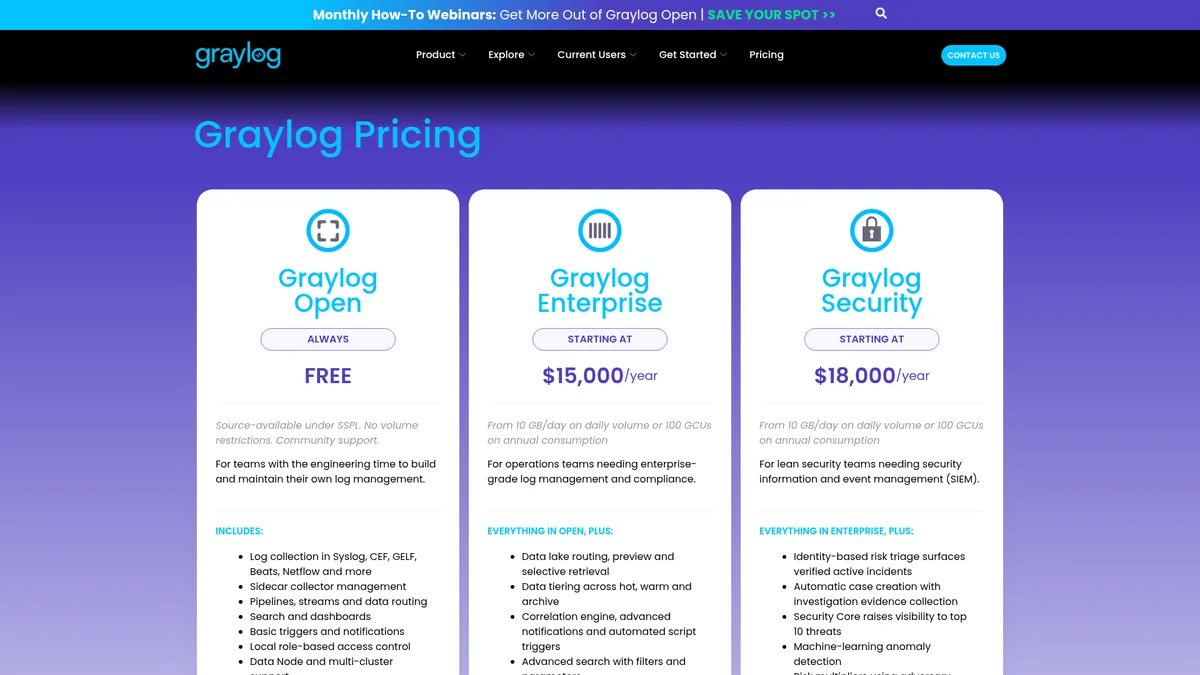
Secondo la pagina prezzi di Graylog, Graylog Open è gratuito sotto SSPL senza limiti di volume. Graylog Enterprise (log management) parte da $15.000 all'anno e Graylog Security (l'edizione SIEM, con regole di rilevamento mantenute, supporto Sigma e anomaly detection) da $18.000 all'anno, entrambi «da 10 GB/giorno sul volume giornaliero o 100 GCU sul consumo annuale». Un GCU compra 20 GB di Security. Contano solo i dati processati nel tier attivo, i dati instradati al data lake sono gratuiti finché non vengono recuperati, e «la tariffa per unità diminuisce a ogni tier di licensing».
Cinquanta GB al giorno sono cinque volte il punto di ingresso, cioè 913 GCU all'anno, e Graylog non pubblica quel prezzo. Una linea retta dalla soglia dà 18.000 / 10 × 50 = $90.000, che per dichiarazione stessa di Graylog è un tetto. Il preventivo reale sta tra $18.000, che non copre questo volume, e $90.000. Il grafico mostra il tetto e lo etichetta.
Con l'hardware condiviso il costo vendor arriva fino a 90.000 + 10.172 = $100.172. Due cose lo abbassano: gli sconti, e instradare il 60% rumoroso verso il lake così da pagare la licenza solo sul 40% su cui fai alert. La formazione è gratuita (academy on-demand, più l'onboarding Graylog Accelerator con ogni licenza a pagamento). Con mezzo ingegnere il totale è fino a $164.762.
Wazuh: Software Gratuito, Tutto il Resto a Pagamento
Wazuh non costa niente in licenza e la pagina di Wazuh Cloud prezza la versione gestita per agent: Small (fino a 100 agent, 1 mese indicizzato) da $571 al mese, Medium (fino a 250 agent, 3 mesi indicizzati, 1 anno di archivio) da $923 al mese, Large (fino a 500 agent) da $1.467 al mese. Il piano Medium copre 200 sorgenti a $11.076 all'anno, ma nessun piano pubblicato offre 12 mesi di retention indicizzata, quindi la riga del benchmark è self-hosted.
Self-hosted, l'unica voce vendor è l'hardware. La documentazione del Wazuh indexer consiglia 16 GB di RAM e 8 core per nodo indexer e dimensiona il disco in base agli alert: 3,7 GB per server, 1,5 GB per workstation, 7,4 GB per dispositivo di rete per 90 giorni. Quelli sono solo gli alert. Conservare 50 GB al giorno di eventi grezzi per un anno significa archivi attivi, e allora ti serve la stessa configurazione di tutti gli altri: $10.172, licenza $0, egress $0.
Poi la bolletta che la pagina di Wazuh non può mostrare. Qualcuno si occupa degli aggiornamenti, del tuning del ruleset che impedisce a 200 agent di produrre 200.000 alert al giorno, del ciclo di vita degli indici da NVMe al nodo cold, della rotazione dei certificati, e della chiamata alle 3 di notte quando l'indexer riempie il disco. Con il solo supporto della community, è un ingegnere. Alla mediana BLS di $129.180 il totale con le persone è $139.352, sopra la soglia di Splunk e sopra Sentinel.
Wazuh resta la piattaforma che dico agli studenti di installare per prima, perché un anno a gestirlo insegna l'economia dei SIEM meglio di comprarne uno. L'obiezione è solo contro il chiamarlo gratuito in una riunione di budget.
Ogni SIEM ha due prezzi: uno lo fa il vendor, l'altro lo fa il libro paga. Solo il secondo è onesto, ed è quello che nessuno mette in una pagina prezzi.
I Costi che Nessuno Ti Mette nel Preventivo
Quattro voci che non compaiono mai in una pagina prezzi e compaiono sempre in fattura.
Egress. Se i log nascono in un cloud e finiscono in un altro, il primo cloud ti fa pagare per lasciarli uscire. AWS elenca il trasferimento dati in uscita a $0,09 per GB dopo 100 GB gratuiti al mese; Azure elenca $0,087 in Nord America ed Europa. Spedisci tutti i 50 GB al giorno fuori da AWS verso un SIEM altrove e sono 17.050 GB fatturabili, circa $1.535 all'anno, prima che il SIEM abbia fatto qualsiasi cosa. Piccolo accanto a una licenza, un quarto dell'intera bolletta di Elastic, e invisibile finché non arriva la fattura del cloud. Tieni il SIEM dove nasce la maggior parte dei log, o filtra prima del confine.
Retention hot contro cold. I 12 mesi di questo benchmark costano $715 o $16.500 su Sentinel a seconda di un menu a tendina. Il contatore di retention di Elastic è due terzi del suo totale. Graylog non fa pagare niente per i dati parcheggiati nel suo lake e tutto per i dati che recuperi. Self-hosted, il tier cold è un server da €84 al mese con 64 TB di disco. Decidi quali 90 giorni ti servono a velocità di query e quali 275 ti servono per l'auditor, e prezzali separatamente. Un'unica impostazione di retention per tutto significa pagare prezzi hot per dati cold.
Formazione. Il vendor che la pubblica per intero è quello il cui prodotto ne ha più bisogno: i due corsi Enterprise Security di Splunk costano $1.500 ciascuno, gli esami $130, quindi tre persone costano $4.890 prima delle trasferte. L'SC-200 di Microsoft costa $165 con un percorso di apprendimento gratuito. L'academy di Graylog è gratuita. IBM, Elastic e Wazuh non pubblicano i prezzi dei corsi con istruttore, quindi il modello conta zero e lo dice. Il costo più grande non è in nessuna lista: il trimestre che i tuoi analisti passano più lenti perché il linguaggio di query è cambiato. SPL, Kusto e Lucene non sono intercambiabili, e un team fluente in uno vale più di uno sconto su un altro. Se stai scegliendo un SIEM da imparare invece che da comprare, la roadmap per SOC analyst mostra quale compare di più negli annunci di lavoro.
L'ingegnere. Questa voce riordina la tabella. Un SIEM SaaS ha comunque bisogno di qualcuno che si occupi di connettori, regole di analytics e alert sui costi: un quarto di persona. Un SIEM commerciale self-managed con supporto del vendor ha bisogno di mezza persona per aggiornamenti, capacità e rapporto con il vendor. Un SIEM con supporto della community ne ha bisogno di una intera. Alla mediana di $129.180 (di più con gli oneri, di più a Londra o Zurigo, di meno a Madrid o Lisbona) il divario tra 0,25 e 1,0 FTE è $96.885 all'anno, più del divario di licenza tra la piattaforma commerciale più economica e la più cara di questa pagina.
Quale Modello di Prezzo SIEM Fa per Te
Decidi in base al contatore, non al brand. Log per lo più Microsoft: Sentinel, con le tabelle a ingestion gratuita e il lake a $0,026, e blocca il tier da 50 GB prima che la finestra promozionale si chiuda a fine 2026. Volume alto, budget piccolo: Elastic Serverless, l'unica bolletta qui che resta a quattro cifre, dopo aver controllato la tariffa regionale e il tuo carico di query. Eventi grandi e volume a picchi: il contatore EPS di QRadar, con il prezzo Marketplace di IBM come numero da cui negoziare. Competenze Splunk già in azienda: Splunk, perché non riaddestrare vale più del divario di licenza, e fatti dare il preventivo ES per iscritto. Tempo di ingegneria e niente budget: Wazuh o Elastic self-managed, con l'ingegnere sulla stessa slide dei server.
FAQ: Prezzi SIEM nel 2026
Quanto costa un SIEM all'anno? Per un carico medio di 50 GB al giorno con 12 mesi di retention, il costo vendor 2026 va da circa $6.000 su Elastic Security Serverless a $60.000 su Microsoft Sentinel e fino a $100.000 su Graylog Security, con Splunk e QRadar nel mezzo tra $46.000 e $58.000 più l'hardware. Aggiungi da un quarto a un ingegnere intero e il costo annuale reale sta tra $38.000 e $165.000. La licenza è raramente la voce più grande una volta contate le persone.
Quanto costa Microsoft Sentinel per GB? A settembre 2026, Microsoft elenca l'analisi pay-as-you-go a $4,30 per GB in East US 2. I tier di impegno la riducono: il tier da 50 GB al giorno costa $161,25 al giorno, un effettivo di $3,23 per GB, e il tier da 100 GB costa $296 al giorno, cioè $2,96 per GB. I primi 90 giorni di retention sono inclusi. Oltre, lo storage del data lake costa $0,026 per GB al mese a compressione 6:1, e gli alert di Microsoft 365 Defender e alcune tabelle di Entra ID vengono ingeriti gratis.
Splunk pubblica i suoi prezzi? No. La pagina prezzi di Splunk offre un preventivo per Splunk Cloud, Splunk Enterprise ed Enterprise Security, e la sua inserzione su AWS Marketplace è solo su offerta privata. L'unico prezzo pubblico datato è una licenza a termine di un reseller su AWS Marketplace, che elenca Splunk Enterprise a $961,40 per GB al giorno all'anno per 50-99 GB al giorno. Enterprise Security, l'applicazione SIEM, non ha un prezzo pubblico da nessuna parte, quindi qualsiasi cifra SIEM di Splunk che leggi è una soglia minima o un'ipotesi.
Wazuh è davvero gratuito? Il software è gratuito e open source, senza costi di licenza e senza limiti di volume. Farlo girare non è gratuito. Cinquanta GB al giorno per un anno richiedono tre o quattro server, circa $10.000 all'anno di hardware dedicato, e qualcuno che si occupi di aggiornamenti, tuning delle regole, ciclo di vita degli indici e reperibilità. Con il solo supporto della community, è più vicino a un ingegnere a tempo pieno che a un quarto, il che porta un costo annuale realistico vicino a $139.000 ai salari mediani USA. Wazuh Cloud parte da $571 al mese ma non offre 12 mesi di retention indicizzata nei piani pubblicati.
Qual è il SIEM più economico per 50 GB al giorno? Sul solo costo vendor, Elastic Security Serverless a circa $6.185 all'anno, perché fattura ingestion e retention per GB in centesimi anziché in dollari. Sul costo totale incluse le persone che lo gestiscono, Elastic e Microsoft Sentinel sono i due più economici, a circa $38.000 e $93.000 rispettivamente, perché entrambi sono completamente gestiti. La piattaforma più economica per il tuo team è quella il cui linguaggio di query i tuoi analisti già conoscono, perché riaddestrarli costa più della differenza di licenza.
Ogni cifra qui porta una data perché ognuna cambierà: il tier in preview di Sentinel scade, le tariffe regionali di Elastic si muovono, i reseller ripubblicano. Il modello viene rivisto trimestralmente e i calcoli sono pubblici, così puoi rifarli con il tuo volume. La metà self-hosted della conversazione continua nella guida ai SIEM open source.
Fondatore di Unihackers
Un decennio a difendere compagnie aeree, SOC e organizzazioni internazionali
Daute ha fondato Unihackers dopo un decennio passato a difendere compagnie aeree, SOC gestiti e organizzazioni internazionali. È Associate C|CISO e voce ricorrente su IA e cybersecurity nei media internazionali. Silver Winner ai Cyber Security Excellence Awards 2021. Insegna come avrebbe voluto che insegnassero a lui: senza rumore, su quello che fanno davvero gli attaccanti, formando professionisti utili dal primo giorno.
Vedi profiloPronto ad iniziare la tua carriera nella cybersecurity?
Unisciti a centinaia di professionisti che sono passati alla cybersecurity con il nostro programma pratico.