Enterprise
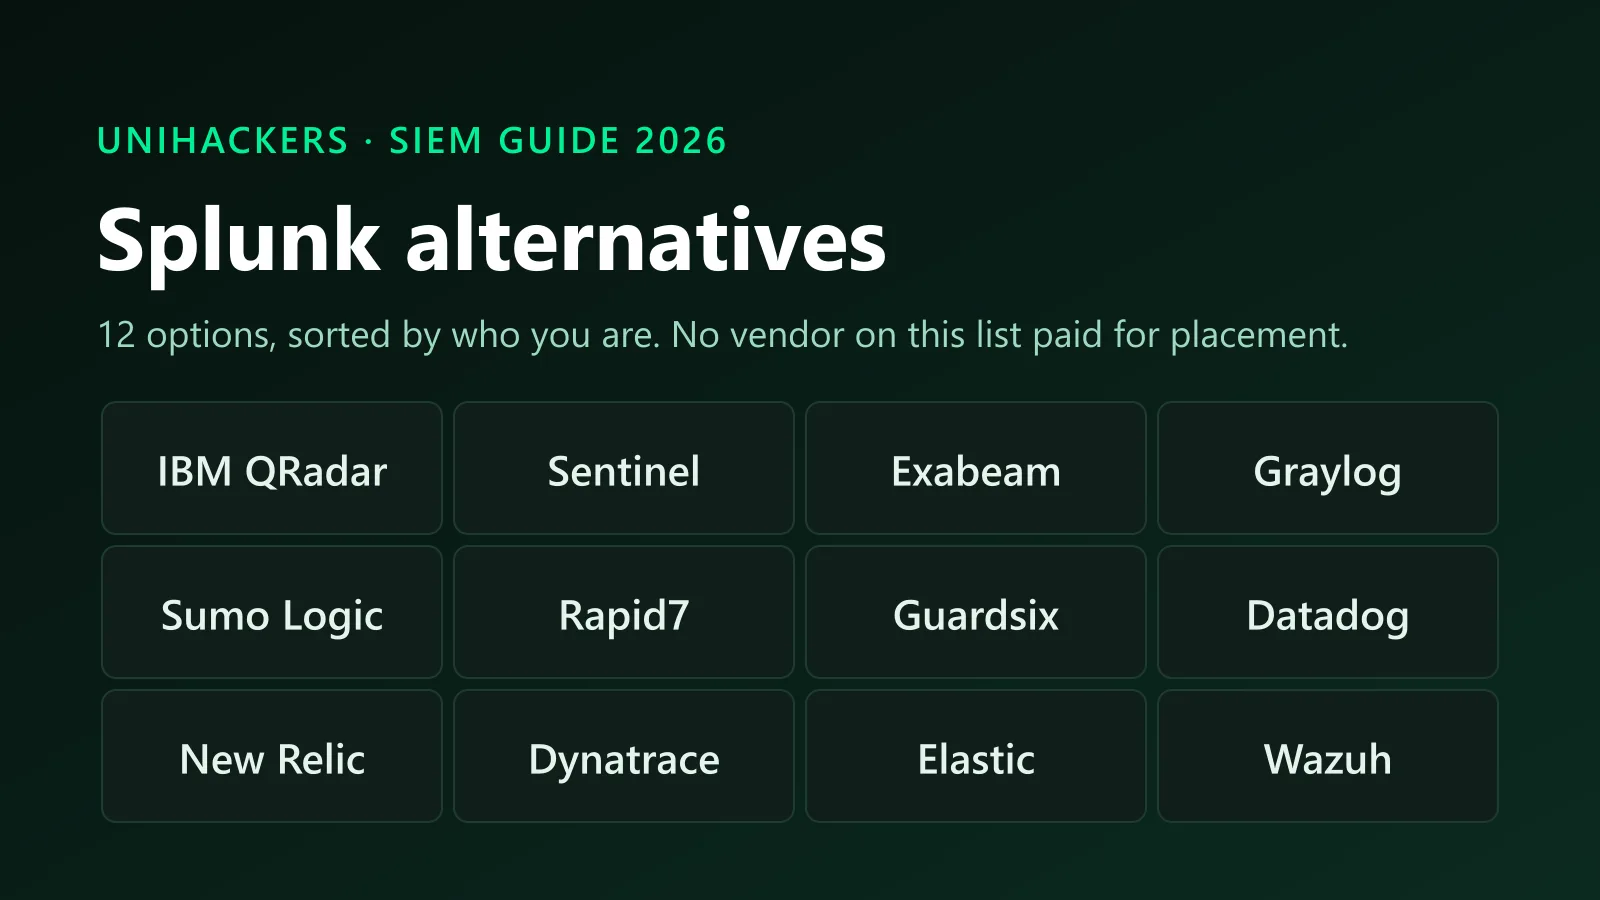
Alternative a Splunk: 12 Opzioni, Ordinate in Base a Chi Sei
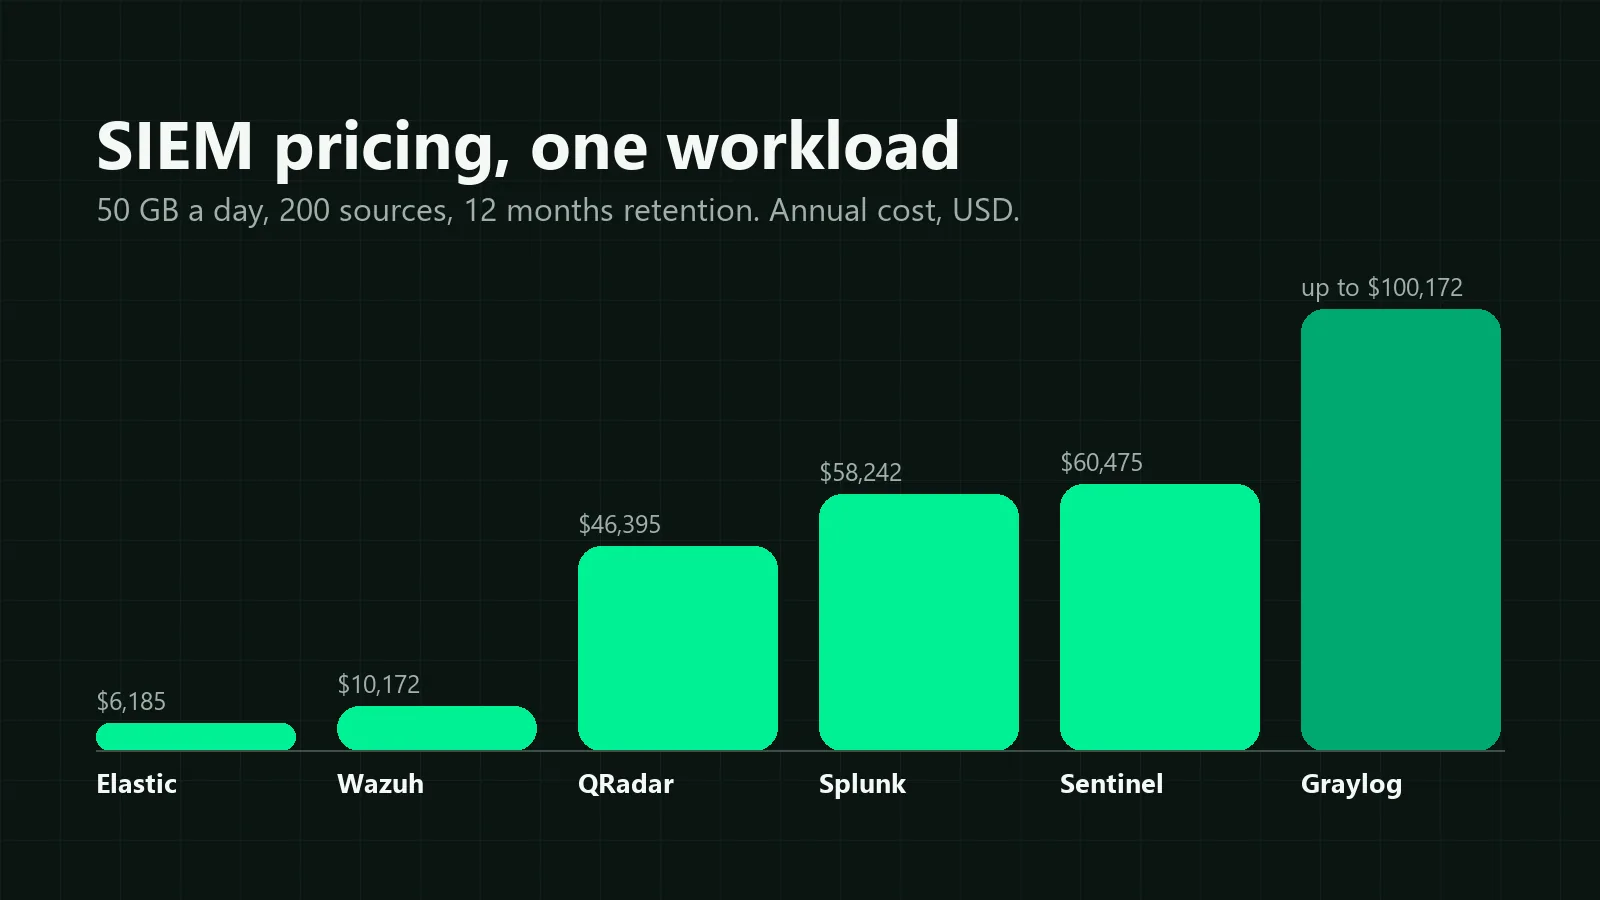
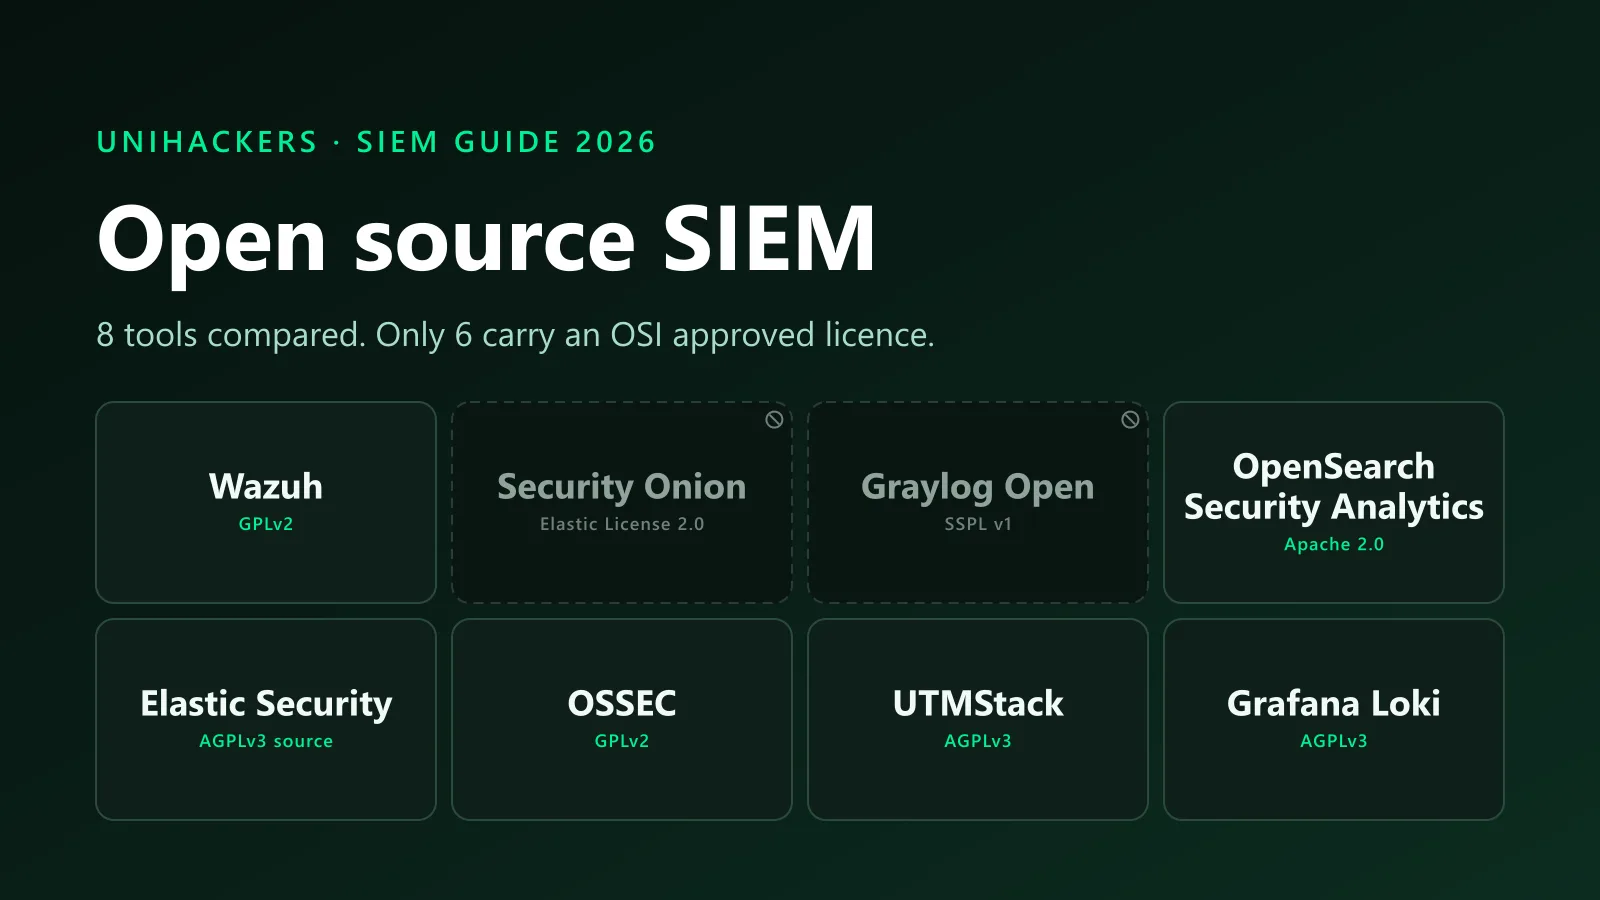
Dodici alternative a Splunk ordinate per acquirente, non per classifica: SIEM enterprise (QRadar, Sentinel, Exabeam), mid-market (Graylog, Sumo Logic, Rapid7), compliance UE (Guardsix), observability (Datadog, New Relic, Dynatrace) e open source (Elastic, Wazuh). Scritto da una società di formazione che non ne vende nessuna.
Autore:Daute Delgado5 min di lettura