Alternative a Splunk: 12 Opzioni, Ordinate in Base a Chi Sei
Dodici alternative a Splunk ordinate per acquirente, non per classifica: SIEM enterprise (QRadar, Sentinel, Exabeam), mid-market (Graylog, Sumo Logic, Rapid7), compliance UE (Guardsix), observability (Datadog, New Relic, Dynatrace) e open source (Elastic, Wazuh). Scritto da una società di formazione che non ne vende nessuna.
- Defense
- Siem
- Detection
- Career Paths
- Growth
Dati chiave
- Cisco ha completato l'acquisizione di Splunk il 18 marzo 2024; a settembre 2026 Splunk elenca quattro modelli di prezzo (activity-based, workload, ingest ed entity) e ingerisce la telemetria Cisco idonea a una tariffa ponderata di 0,5x (splunk.com/en_us/products/pricing.html).
- Elastic ha aggiunto la licenza AGPLv3 approvata dall'OSI a Elasticsearch e Kibana a settembre 2024 accanto a SSPL ed Elastic License 2.0, quindi entrambi sono di nuovo open source (elastic.co/pricing/faq/licensing).
- Il tier analytics di Microsoft Sentinel costa $4,30 per GB in pay-as-you-go negli USA, e il tier di impegno da 100 GB al giorno costa $296 al giorno; il tier data lake ingerisce a $0,05 per GB (pagina prezzi di Microsoft Sentinel, verificata a settembre 2026).
- Datadog Cloud SIEM parte da $5 per GB analizzato al mese con fatturazione annuale, o $7,50 on demand, con 12 mesi di analisi e retention inclusi (datadoghq.com/pricing, verificato a settembre 2026).
- Graylog Open è gratuito senza limiti di volume sotto SSPL; Graylog Enterprise parte da $15.000 all'anno e Graylog Security da $18.000 all'anno, entrambi da 10 GB al giorno (graylog.org/pricing, verificato a settembre 2026).
- Palo Alto Networks ha chiuso l'acquisizione degli asset SaaS di QRadar da IBM il 4 settembre 2024; IBM continua a vendere QRadar SIEM on-premises, prezzato per eventi al secondo.
- Exabeam e LogRhythm hanno completato la fusione il 17 luglio 2024 sotto il nome Exabeam; la linea di prodotto cloud-native si chiama New-Scale.
- Logpoint, il vendor SIEM di Copenaghen, ha cambiato nome in Guardsix il 12 marzo 2026 e prezza per nodo invece che per GB ingerito.
- New Relic include 100 GB di ingestion dati al mese gratis e fattura $0,40 per GB oltre quella soglia su Standard e Pro (newrelic.com/pricing, verificato a settembre 2026).
- Dynatrace Log Analytics con il modello pay-per-query fattura $0,20 per GiB per ingerire ed elaborare, $0,0007 per GiB-giorno per conservare e $0,0035 per GiB scansionato per interrogare (dynatrace.com/pricing, verificato a settembre 2026).
TL;DR
L'alternativa a Splunk giusta dipende da chi sei, non da una classifica. I SOC enterprise che sostituiscono Splunk Enterprise Security guardano a IBM QRadar, Microsoft Sentinel ed Exabeam. I team mid-market con un piccolo staff di sicurezza guardano a Graylog, Sumo Logic e Rapid7. Le organizzazioni UE soggette a NIS2, DORA e GDPR guardano a opzioni self-hosted come Guardsix, Graylog o Wazuh. I team che usavano Splunk per log e uptime invece che per la sicurezza dovrebbero valutare Datadog, New Relic e Dynatrace al posto di un SIEM. I team con più tempo che budget possono usare Elastic Security o Wazuh gratis.
Una cosa prima della lista. Ogni pagina che oggi si posiziona per «alternative a splunk» è scritta da un'azienda che vende un SIEM, e ognuna mette il proprio prodotto al primo posto. New Relic mette New Relic al numero uno. Palo Alto apre con Cortex XSIAM. SolarWinds classifica SolarWinds. Unihackers è un bootcamp di cybersecurity. Vendiamo formazione. Non vendiamo, rivendiamo né riceviamo commissioni da nessuno dei dodici strumenti qui sotto, e nessuno ha pagato per un posto in questa pagina. È l'unico motivo per fidarsi della lista, quindi lo dico chiaramente.
Ho verificato licenza, modello di prezzo e proprietà di ogni strumento sulle pagine dei vendor durante settembre 2026. Dove un prezzo è pubblico, è in tabella. Dove un vendor lo nasconde dietro «contatta le vendite», la tabella lo dice.
I dodici in sintesi
| Strumento | Per chi è | Modello di prezzo | Deployment | Open source | Prezzo pubblico (set. 2026) |
|---|---|---|---|---|---|
| IBM QRadar SIEM | Enterprise, compliance pesante | Eventi al secondo | On-prem, appliance | No | Contatta le vendite |
| Microsoft Sentinel | Enterprise su Microsoft 365 e Azure | Per GB ingerito, a tier | SaaS (Azure) | No | $4,30 per GB PAYG; $296 al giorno a 100 GB |
| Exabeam New-Scale | SOC enterprise che vuole UEBA | Abbonamento | SaaS, più linea self-hosted LogRhythm | No | Contatta le vendite |
| Graylog | Mid-market con team di sicurezza snello | Per GB al giorno o a consumo | Self-hosted o cloud | Source-available (SSPL) | Open: gratis; Security: da $18.000 all'anno |
| Sumo Logic | Mid-market cloud-native, DevSecOps | Crediti; Flex fattura le scansioni, non l'ingestion | SaaS | No | Stima Flex $3,14 per TB scansionato |
| Rapid7 Incident Command | Mid-market che vuole SIEM più EDR in uno | Per asset | SaaS | No | Contatta le vendite |
| Guardsix (ex Logpoint) | UE regolamentato, requisiti di sovranità | Per nodo | Self-hosted, air-gappable | No | Contatta le vendite |
| Datadog Cloud SIEM | Team guidati dall'ingegneria già su Datadog | Per GB analizzato | SaaS | No | $5 per GB analizzato, 12 mesi di retention |
| New Relic | Observability, log management | Per GB ingerito più per utente | SaaS | No | 100 GB al mese gratis, poi $0,40 per GB |
| Dynatrace | Observability su larga scala, log analytics | Per GiB ingerito, conservato, interrogato | SaaS o managed | No | $0,20 per GiB ingerito, $0,0035 per GiB interrogato |
| Elastic Security | Team con ingegneri e tempo | Self-managed gratis; cloud a consumo | Ovunque | Sì, AGPLv3 dal 2024 | Self-managed: gratis |
| Wazuh | Sicurezza endpoint-centrica con poco budget | Gratis; cloud per tier di agent | Self-hosted o Wazuh Cloud | Sì, GPLv2 | Gratis; cloud da $571 al mese |
Perché si lascia Splunk
Tre motivi tornano in ogni conversazione che ho con i partner che assumono e con gli studenti che lo hanno usato in produzione. Nessuno di questi è «Splunk è scadente». Splunk è ancora la competenza SIEM più richiesta negli annunci per SOC analyst, e il nostro confronto Splunk vs QRadar vs Sentinel spiega perché imparare SPL vale ancora il tuo tempo.
Il primo motivo è la bolletta. La pagina prezzi di Splunk ora elenca quattro modelli: activity-based (un doppio contatore su ingestion e ricerca), workload, ingest ed entity. Quattro modelli significano quattro modi per avere sorprese al rinnovo, e la pagina continua a non stampare un numero per Enterprise Security. Il nostro confronto dei prezzi SIEM modella lo stesso carico di 50 GB al giorno su sei piattaforme e mostra quanto si allarga il divario.
Il secondo motivo è Cisco. Cisco ha completato l'acquisizione di Splunk il 18 marzo 2024. Due anni e mezzo dopo i prodotti sono ancora venduti separatamente, ma il packaging si è inclinato: la telemetria Cisco idonea entra in Splunk a una tariffa di ingestion ponderata di 0,5x, e Cloud Flex permette a un cliente di spostare la spesa sul portfolio combinato. Se possiedi firewall e switch Cisco, Splunk è diventato relativamente più economico. Se il tuo stack è Palo Alto, Fortinet e CrowdStrike, stai sovvenzionando lo sconto di qualcun altro.
Il terzo motivo è che molti team non hanno mai avuto bisogno di un SIEM. Hanno comprato Splunk per cercare nei log applicativi, e il caso d'uso di sicurezza è arrivato dopo o mai. Per quei team il sostituto è una piattaforma di observability, ed è per questo che questo articolo ha un blocco dedicato a Datadog, New Relic e Dynatrace.
Lo strumento che sostituisce Splunk è quello che corrisponde al team che hai davvero. Un team di sicurezza di quattro persone che compra un SIEM enterprise finisce per pagare una licenza per archiviare alert che nessuno legge.
Se ti serve scala enterprise
Hai un SOC 24x7, auditor che chiedono dodici mesi di retention, e più di 100 GB di log di sicurezza al giorno. Tre strumenti competono per quel posto.
1. IBM QRadar SIEM
QRadar è lo strumento che più probabilmente è già in casa in una banca, in un gruppo ospedaliero o in un ministero. La sua licenza è prezzata per eventi al secondo invece che per gigabyte, ed è la cosa più importante da capire su di lui: un volume di log stabile e prevedibile costa lo stesso ogni anno, e un picco improvviso non fa saltare il budget come sui SIEM per GB.
La proprietà è cambiata nel 2024, e questo fa inciampare molte pagine di confronto. Palo Alto Networks ha chiuso l'acquisizione degli asset SaaS di QRadar da IBM il 4 settembre 2024 e sta indirizzando quei clienti verso Cortex XSIAM. IBM ha tenuto QRadar SIEM on-premises e lo vende ancora con gli add-on NDR, UEBA ed EDR. Se qualcuno ti dice «QRadar è morto», sta descrivendo l'edizione cloud.
Sceglilo se sei on-prem per policy, il tuo volume di log è stabile, e i rilevamenti out-of-the-box contano più della ricerca personalizzata. Scartalo se vuoi un SIEM SaaS: quella strada ora porta a Palo Alto, non a IBM.
2. Microsoft Sentinel
Sentinel è l'alternativa con più prezzi pubblici, quindi è la più facile da modellare. Sulla pagina prezzi di Microsoft Sentinel il tier analytics costa $4,30 per GB in pay-as-you-go nelle regioni USA, e i tier di impegno vanno da $296 al giorno a 100 GB fino a $102.600 al giorno a 50.000 GB. Un tier da 50 GB a $161,25 al giorno è in preview con prezzo promozionale fino a dicembre 2026. Sotto c'è il tier data lake a $0,05 per GB ingerito e $0,026 per GB al mese archiviato, che è dove parcheggi i log di firewall e proxy che interroghi di rado. I clienti Microsoft 365 E5 ricevono fino a 5 MB per utente al giorno di log di sicurezza chiave ingeriti gratis.
Il problema è che Sentinel è la scelta naturale solo se vivi già in Microsoft. I suoi rilevamenti, il segnale di identità e l'ingestion gratuita danno tutti per scontati Entra ID e Defender. Porta un parco eterogeneo e paghi prezzo pieno per ogni sorgente non Microsoft mentre i tuoi analisti imparano KQL come secondo linguaggio di query.
Sceglilo se sei un'azienda M365 E5 e il tuo identity provider è Entra. Scartalo se endpoint, cloud e identità sono con tre altri vendor.
3. Exabeam New-Scale
Exabeam è l'opzione di analisi comportamentale. La sua proposta è sempre stata la UEBA: creare una baseline per ogni utente e macchina, assegnare un punteggio alle deviazioni, e far emergere l'abuso di credenziali e l'attività insider che le regole a firma non vedono. Exabeam e LogRhythm hanno completato la fusione il 17 luglio 2024 sotto il nome Exabeam, il che ha dato all'azienda una linea self-hosted (LogRhythm) accanto alla piattaforma cloud-native New-Scale. La pagina di New-Scale Fusion dichiara la conformità ISO 27001 e SOC 2 Type II e ti permette di tenere un SIEM esistente aggiungendo New-Scale Analytics sopra, una strada realistica per un team che non può strappare via Splunk in un trimestre. I prezzi non sono pubblici.
Sceglilo se minacce insider e compromissione delle credenziali sono i tuoi principali gap di rilevamento. Scartalo se vuoi un archivio di log semplice ed economico; non è quello che Exabeam vende.
Se sei mid-market
Hai tra 200 e 2.000 dipendenti, un team di sicurezza da due a cinque persone, e un budget che un direttore finanziario approva di persona. Gli strumenti enterprise qui sopra ti affogheranno in funzionalità che non puoi gestire. Questi tre sono costruiti per il team che hai.
4. Graylog
Graylog ha la scala di prezzi più chiara di qualsiasi vendor qui, e la pagina prezzi stampa i numeri. Graylog Open è gratuito, source-available sotto SSPL, senza limiti di volume e con supporto della community. Graylog Enterprise parte da $15.000 all'anno e Graylog Security da $18.000 all'anno, entrambi da 10 GB al giorno. Security aggiunge regole di rilevamento mappate su MITRE ATT&CK mantenute da Graylog, supporto alle regole Sigma, anomaly detection e creazione automatica dei casi.
Il limite è che Graylog Open è un log manager, non un SIEM. Il motore di correlazione, il contenuto di rilevamento e i report stanno tutti nei tier a pagamento. Graylog è anche un prodotto self-hosted prima di tutto: fai girare OpenSearch o Elasticsearch e MongoDB sotto di lui, e quel carico operativo è tuo.
Sceglilo se vuoi un prezzo annuale fisso, il self-hosting, e un tier gratuito su cui dimostrare il concetto. Scartalo se nessuno nel team vuole gestire un cluster di ricerca.
5. Sumo Logic
Sumo Logic è l'opzione cloud-native per i team la cui infrastruttura è già in AWS. La sua pagina prezzi è costruita sui crediti, e il modello Flex ribalta Splunk: $0 per l'ingestion, con la fatturazione guidata da quanti dati scansionano le tue query, quotata a $3,14 per TB scansionato sul profilo a basso utilizzo. Puoi mandare tutto e pagare quello che guardi.
Cloud SIEM fa parte della Enterprise Suite, con mappatura della copertura ATT&CK, un assistente al tuning delle regole e feed di threat intelligence. Le regioni di deployment includono Dublino e Francoforte.
Sceglilo se il tuo volume di log è a picchi e le tue ricerche no, e il tuo team è DevSecOps più che un SOC classico. Scartalo se ti serve una fattura prevedibile: la fatturazione a consumo premia la disciplina e punisce la curiosità.
6. Rapid7 Incident Command
Rapid7 ha rinominato e riconfezionato InsightIDR in Incident Command, venduto nei tier Essential, Advanced e Ultimate prezzati per asset invece che per gigabyte. Ogni tier include il SIEM, il log management, l'analisi del comportamento degli utenti, l'agent di Rapid7, threat intelligence integrata e 90 giorni di retention dei log (13 mesi per alert e audit). I tier superiori aggiungono EDR, NDR, deception e un Velociraptor hosted per la forensics.
Il prezzo per asset è il motivo per guardarlo: un'azienda con 500 endpoint sa cosa pagherà l'anno prossimo, e un firewall rumoroso non cambia la bolletta. Il compromesso è la retention. 90 giorni sono pochi per la compliance, e una retention più lunga è un add-on.
Sceglilo se vuoi SIEM, EDR e vulnerability management da un solo vendor con una sola fattura. Scartalo se i tuoi auditor vogliono un anno di log ricercabili di default.
Se ti serve la compliance UE
Questo blocco esiste perché nessuno dei listicle dei vendor lo copre. Se operi nell'UE, tre normative modellano la decisione sul SIEM. La direttiva NIS2 richiede ai soggetti essenziali e importanti di registrare, rilevare e notificare gli incidenti entro 24 ore. Il regolamento DORA fa lo stesso per le entità finanziarie. L'articolo 32 del GDPR richiede di dimostrare che proteggi i dati personali. Tutte e tre sono più facili da documentare quando i log restano nella tua giurisdizione.
Questo non esclude il SaaS. Microsoft, Datadog, Sumo Logic ed Elastic offrono tutti regioni UE. La domanda che il tuo DPO farà è chi può imporre l'accesso ai dati, e per un provider con sede negli USA la risposta coinvolge il CLOUD Act indipendentemente da dove sta il disco. Gli strumenti self-hosted fanno sparire quella domanda.
7. Guardsix (ex Logpoint)
Logpoint, il vendor SIEM di Copenaghen, ha cambiato nome in Guardsix il 12 marzo 2026. La pagina prodotto è insolitamente diretta su chi è il destinatario: energia, sanità, pubblica amministrazione e gli MSSP che li servono, con content pack mappati su NIS2, DORA e articolo 32 del GDPR. È self-hosted e air-gappable, e l'azienda ha sede e governance nell'UE, quindi l'argomento CLOUD Act non si applica.
Il prezzo è per nodo, non per gigabyte, quindi aggiungere una sorgente di log o estendere la retention non alza la fattura. I prezzi non sono pubblici.
Due cautele. Guardsix è piccolo accanto ai vendor enterprise, quindi il catalogo di integrazioni è più sottile; aspettati di scrivere parser. E una proposta basata sulla sovranità può nascondere un SIEM ordinario dietro una storia di compliance, quindi esegui gli stessi test di qualità del rilevamento che faresti su chiunque altro.
Sceglilo se la sovranità è un requisito vincolante e il tuo team è snello. Scartalo se il tuo parco è per lo più SaaS USA i cui log stanno comunque lasciando la giurisdizione.
Le altre opzioni adatte all'UE sono già in questa lista. Graylog self-hosted tiene tutto sul tuo hardware. Wazuh, nel blocco open source qui sotto, fa lo stesso e aggiunge il file integrity monitoring e la valutazione della configurazione che gli auditor ISO 27001 amano vedere. E se sei tutto su Azure, Sentinel con l'EU Data Boundary è difendibile; fatti solo mettere per iscritto l'impegno sulla residenza dei dati.
Se vuoi observability, non un SIEM
Cerca «alternative a splunk» e metà dei risultati sono vendor di observability, perché una larga quota delle postazioni Splunk non è mai stata di sicurezza. Erano ingegneri che cercavano nei log applicativi, e per loro un SIEM è il sostituto sbagliato. Se le tue domande sono «perché il checkout è lento» e «quale deploy ha rotto l'API», questo è il tuo blocco.
8. Datadog Cloud SIEM
Datadog è la piattaforma di observability a cui è cresciuto un SIEM, ed è quella da valutare se il tuo team di ingegneria la usa già. Cloud SIEM sulla pagina prezzi parte da $5 per GB analizzato al mese con fatturazione annuale, o $7,50 on demand, con 12 mesi di analisi e retention e più di 800 regole di rilevamento mantenute. Sotto, Log Management ingerisce a $0,10 per GB, e Flex Logs permette di tenere interrogabili i log ad alto volume a costo ridotto.
Due cose da sapere prima di confrontarlo con Splunk. Datadog è prezzato per prodotto e i prodotti si sommano: host di infrastruttura, host APM, log, poi il SIEM sopra i log. Ed è solo SaaS, il che lo esclude per i casi di sovranità qui sopra.
Sceglilo se stai consolidando telemetria di monitoraggio e sicurezza su una piattaforma che i tuoi sviluppatori aprono già ogni giorno. Scartalo se la sicurezza è il tuo unico caso d'uso; un SIEM dedicato ti darà una gestione dei casi più profonda per gli stessi soldi.
9. New Relic
New Relic è la risposta diretta a «usavamo Splunk per i log applicativi e costava troppo». La pagina prezzi include 100 GB di ingestion al mese gratis per sempre, poi $0,40 per GB su Standard e Pro ($0,60 per GB con Data Plus per retention più lunga e funzionalità di compliance). Il secondo contatore sono gli utenti: gli utenti basic sono gratuiti, gli utenti core costano $49 al mese, e gli utenti full platform su Pro costano $349 al mese con impegno annuale. Quel secondo contatore è dove i budget vanno storti, quindi modella gli utenti prima di modellare i gigabyte.
New Relic non è un SIEM. Ha log management, alerting e vulnerability management a livello applicativo, e niente che assomigli a una gestione dei casi o a una libreria di regole di rilevamento.
Sceglilo se ti servono APM, infrastruttura e log su una sola piattaforma con un vero tier gratuito da cui partire. Scartalo se qualcuno in azienda si aspetta che sostituisca un SIEM.
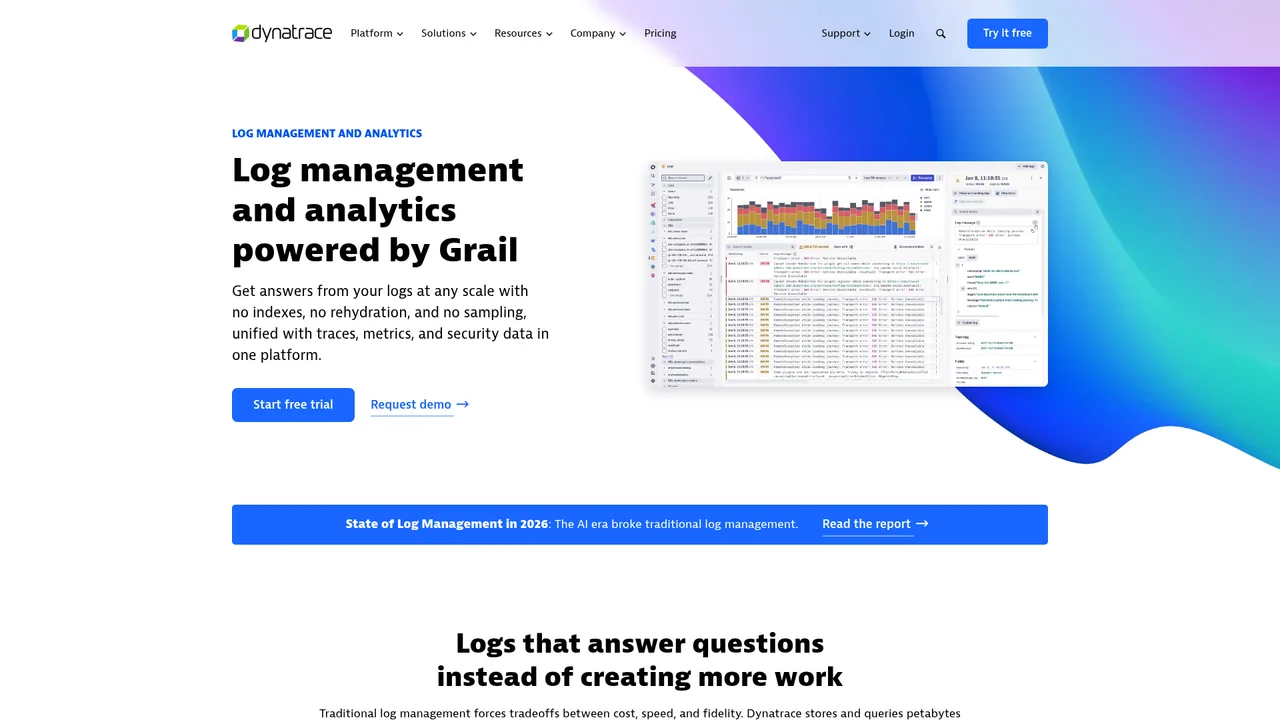
10. Dynatrace
Dynatrace è l'opzione di observability enterprise, e il suo prezzo per i log è il più granulare dei tre. Sulla pagina prezzi, Log Analytics con il modello pay-per-query fattura $0,20 per GiB per ingerire ed elaborare, $0,0007 per GiB-giorno per conservare e $0,0035 per GiB scansionato per interrogare. Gli host sono misurati separatamente a $7, $29 o $58 al mese per tier. Tutto finisce in Grail, un unico data lakehouse per log, tracce, metriche ed eventi, interrogato con DQL. Dynatrace vende anche security analytics sugli stessi dati, rivolta alla sicurezza dei workload cloud e delle applicazioni più che a gestire un SOC.
Sceglilo se hai migliaia di host e vuoi topologia automatica e analisi delle cause con i log in contesto. Scartalo se sei un'azienda da cinquanta host; la piattaforma dà per scontata la scala, e anche il processo di vendita.
Se hai più tempo che budget
Gli ultimi due sono open source in senso stretto. Entrambi sono gratuiti da usare, entrambi richiedono a un ingegnere vero una settimana vera per essere configurati bene, ed entrambi sono quello che i nostri studenti del bootcamp deployano in un home lab. La nostra guida ai SIEM open source ne copre otto con i minimi hardware dalla documentazione ufficiale; questi due meritano un posto in una shortlist per sostituire Splunk.
11. Elastic Security
Prima, il fatto che la maggior parte delle pagine in classifica sbaglia. Nel 2021 Elastic ha spostato Elasticsearch e Kibana da Apache 2.0 a SSPL ed Elastic License 2.0, nessuna delle quali è approvata dall'OSI, e «ELK non è più open source» è diventata un'idea ricevuta. A settembre 2024 Elastic ha aggiunto AGPLv3, licenza approvata dall'OSI, come terza opzione. La FAQ sul licensing di Elastic risponde alla domanda «Does this mean that Elasticsearch and Kibana are Open Source again?» con un secco «Yes». La distribuzione precompilata è ancora sotto Elastic License 2.0; il codice sorgente è sotto AGPLv3. Qualsiasi pagina di confronto che dice altro non è stata aggiornata dal 2023.
Elastic Security su un cluster self-managed è gratuito e include il motore di rilevamento, regole precostruite, protezione endpoint e gestione dei casi. Le opzioni serverless e cloud hosted sono fatturate a consumo. La versione breve di «splunk vs elasticsearch»: Elastic ti dà un motore di ricerca e un SIEM sopra, al costo di hardware e competenze; Splunk ti dà un SIEM più rifinito al costo di una licenza.
Sceglilo se hai ingegneri che sanno gestire un cluster e vuoi la strada gratuita che scala fino alla produzione reale. Scartalo se nessuno può farsi carico delle operazioni su Elasticsearch; un cluster non messo a punto è il software gratuito più costoso della sicurezza.
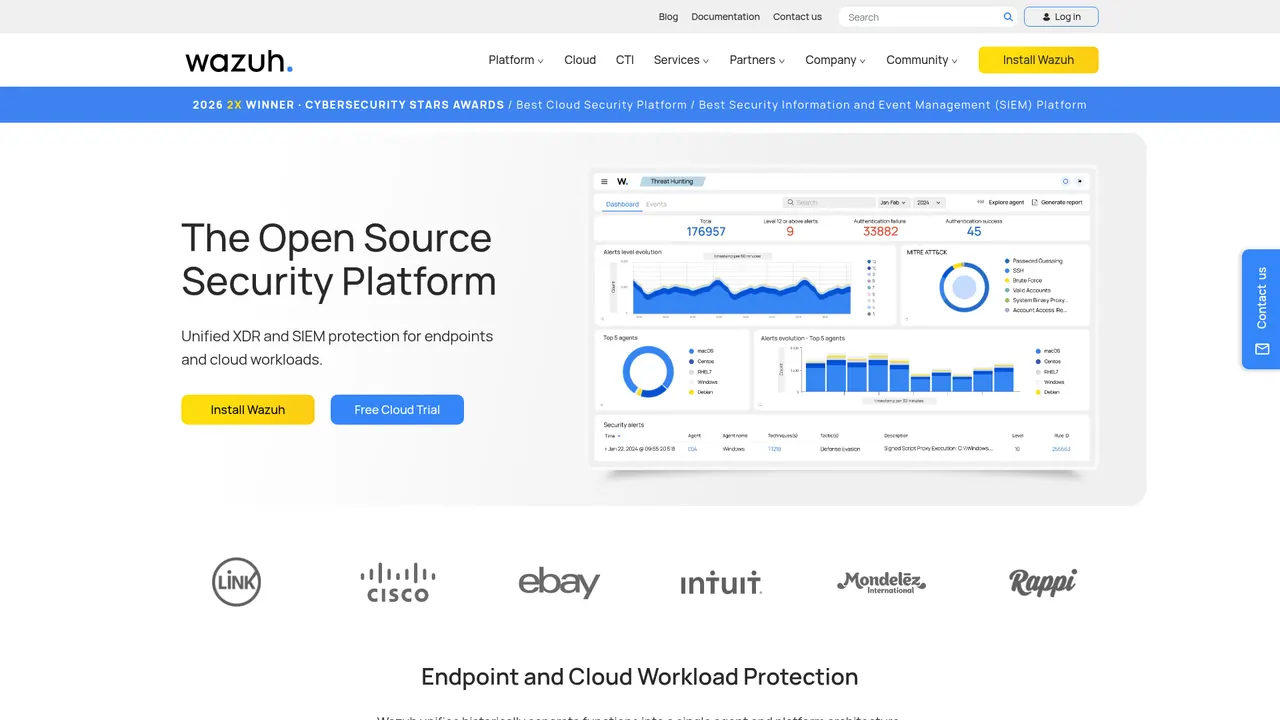
12. Wazuh
Wazuh si definisce la piattaforma di sicurezza open source, ed è lo strumento che vediamo più spesso nei lab degli studenti e nei SOC delle piccole aziende. È rilasciato sotto GPLv2, non costa niente da usare, e combina un SIEM con un agent che fa file integrity monitoring, rilevamento delle vulnerabilità, valutazione della configurazione e active response. Quell'agent è il motivo per preferirlo a un SIEM di soli log: per un'azienda con 300 laptop e nessun EDR, Wazuh copre due lacune con un'unica installazione. Se non vuoi ospitarlo, Wazuh Cloud parte da $571 al mese fino a 100 agent, $923 per 250 e $1.467 per 500, e il servizio ha superato audit PCI DSS e SOC 2.
I limiti sono reali. Il contenuto di rilevamento di Wazuh è basato su regole e centrato sugli endpoint; i rilevamenti di rete e cloud richiedono più lavoro. E gratuito è un prezzo di licenza, non un costo operativo: la quickstart di Wazuh specifica 4 vCPU e 8 GiB fino a 25 agent, e qualcuno deve aggiornarlo e metterlo a punto.
Sceglilo se gli endpoint sono il tuo punto cieco più grande e il tuo budget è vicino a zero. Scartalo se ti servono rilevamenti cloud e SaaS maturi out-of-the-box.
Come gestire la shortlist
Scegli il blocco che ti descrive, prendi gli strumenti che contiene, e fai lo stesso test su ognuno: spedisci una settimana dei tuoi log reali, scrivi cinque rilevamenti che contano per il tuo business, e cronometra quanto ci mette un analista a chiudere un alert da capo a fondo. Ignora i conteggi delle funzionalità sulle schede tecniche. Le differenze che contano emergono in quella settimana.
Poi prezza l'anno al volume di oggi e al doppio, perché i modelli divergono con la crescita. Gli strumenti per GB (Sentinel, Datadog, New Relic) scalano con i tuoi dati. Gli strumenti per EPS e per nodo (QRadar, Guardsix) scalano con la tua infrastruttura. Gli strumenti per asset (Rapid7) scalano con il tuo organico. Gli strumenti a consumo (Sumo Logic, Dynatrace) scalano con quanto spesso il tuo team guarda. L'open source scala con lo stipendio della persona che lo gestisce.
Se stai leggendo perché vuoi lavorare in un SOC invece che comprarne uno, la scelta dello strumento conta meno di quanto pensi. Ogni piattaforma qui cerca nei log, correla eventi e genera alert. Imparane una a fondo e la seconda richiede settimane invece di mesi. La nostra guida su come diventare SOC analyst spiega quali imparare per prime e in che ordine.
FAQ: alternative a Splunk
Qual è la migliore alternativa a Splunk? Non ce n'è una sola, ed è per questo che questo articolo ordina dodici strumenti per acquirente invece di classificarli. Per un SOC enterprise che sostituisce Splunk Enterprise Security, la shortlist è IBM QRadar, Microsoft Sentinel ed Exabeam. Per un team mid-market con due o tre persone dedicate alla sicurezza, Graylog, Sumo Logic e Rapid7 si adattano meglio. Per la compliance UE, strumenti self-hosted come Guardsix, Graylog o Wazuh tengono i dati nella tua giurisdizione. Se usavi Splunk per i log applicativi e l'uptime invece che per la sicurezza, Datadog, New Relic o Dynatrace sono i sostituti diretti.
Esiste un'alternativa gratuita a Splunk? Sì, diverse. Elastic Security è di nuovo open source da quando Elastic ha aggiunto la licenza AGPLv3 a settembre 2024, e fa girare un motore di rilevamento completo sul tuo hardware. Wazuh è open source, gratuito da usare e include agent, file integrity monitoring e rilevamento delle vulnerabilità. Graylog Open è gratuito sotto SSPL senza limiti di volume. L'edizione gratuita di Splunk limita l'ingestion a 500 MB al giorno, che basta per un home lab ma non per un'azienda. Gratuito significa licenza gratuita, non gestione gratuita: ognuno di questi richiede hardware e qualcuno che sappia metterlo a punto.
Elasticsearch è open source nel 2026? Sì. Nel 2021 Elastic ha spostato Elasticsearch e Kibana da Apache 2.0 a SSPL ed Elastic License, nessuna delle quali è approvata dall'OSI, e molte pagine di confronto lo ripetono ancora. A settembre 2024 Elastic ha aggiunto AGPLv3, licenza approvata dall'OSI, come terza opzione. La FAQ sul licensing di Elastic risponde alla domanda «Does this mean that Elasticsearch and Kibana are Open Source again?» con «Yes». La distribuzione precompilata che scarichi è ancora sotto Elastic License 2.0; il codice sorgente è disponibile sotto AGPLv3.
Splunk vs Datadog: quale scegliere? Risolvono problemi diversi. Splunk Enterprise Security è un SIEM: regole di rilevamento, gestione dei casi, threat intelligence e retention lunga dei log di sicurezza. Datadog è nato come monitoraggio di infrastruttura e applicazioni e ha aggiunto Cloud SIEM sopra la sua piattaforma di log. Se il tuo team di ingegneria usa già Datadog per l'APM e ti servono rilevamenti di sicurezza sugli stessi log, Datadog Cloud SIEM a $5 per GB analizzato è la strada più economica. Se stai costruendo un SOC che risponde agli auditor, Splunk o uno dei SIEM dedicati di questa lista ti servirà meglio. Molte aziende usano entrambi.
Cosa è cambiato in Splunk dopo l'acquisizione di Cisco? Cisco ha chiuso l'acquisizione il 18 marzo 2024. Splunk Cloud e Splunk Enterprise sono ancora venduti come prodotti separati, e la pagina prezzi ora elenca quattro modelli: activity-based, workload, ingest ed entity. Il cambiamento visibile è l'incentivo di packaging: Splunk ingerisce la telemetria Cisco idonea a una tariffa ponderata di 0,5x e mette in comune la spesa sull'intero portfolio tramite Cloud Flex. Se possiedi firewall e apparati di rete Cisco, Splunk è diventato relativamente più economico. Se no, l'economia è la stessa di prima, ed è per questo che molti team leggono articoli come questo.
Fondatore di Unihackers
Un decennio a difendere compagnie aeree, SOC e organizzazioni internazionali
Daute ha fondato Unihackers dopo un decennio passato a difendere compagnie aeree, SOC gestiti e organizzazioni internazionali. È Associate C|CISO e voce ricorrente su IA e cybersecurity nei media internazionali. Silver Winner ai Cyber Security Excellence Awards 2021. Insegna come avrebbe voluto che insegnassero a lui: senza rumore, su quello che fanno davvero gli attaccanti, formando professionisti utili dal primo giorno.
Vedi profiloPronto ad iniziare la tua carriera nella cybersecurity?
Unisciti a centinaia di professionisti che sono passati alla cybersecurity con il nostro programma pratico.