I Migliori SIEM Open Source del 2026: 8 Strumenti a Confronto su Hardware Reale
I migliori SIEM open source del 2026 confrontati su ciò che nessun altro verifica: la licenza reale, la CPU, la RAM e il disco che ognuno richiede secondo la propria documentazione, quanto costa farlo girare e per quale lavoro ti prepara.
- Siem
- Soc
- Open Source
- Home Lab
- Detection Engineering
Dati chiave
- La quickstart ufficiale di Wazuh (verificata a settembre 2026, versione 4.14) dimensiona un server all-in-one a 4 vCPU, 8 GiB di RAM e 50 GB di storage per 1-25 agent con 90 giorni di retention, e a 8 vCPU, 8 GiB e 200 GB per 50-100 agent.
- La documentazione hardware di Security Onion (versione 3, verificata a settembre 2026) fissa il minimo standalone a 4 core CPU, 24 GB di RAM e 200 GB di storage, e consiglia 32 GB o più anche per una piccola quantità di traffico di rete; la modalità Eval richiede 8 GB perché non esegue Logstash né Redis.
- Il codice proprio di Security Onion è rilasciato sotto Elastic License 2.0, che non è una licenza open source approvata dall'OSI, secondo il file LICENSE del repository Security-Onion-Solutions/securityonion (verificato a settembre 2026).
- Elastic ha aggiunto AGPLv3, licenza approvata dall'OSI, come opzione per il codice sorgente di Elasticsearch e Kibana a settembre 2024, accanto a SSPL ed Elastic License 2.0, secondo la FAQ sul licensing di Elastic.
- Graylog ha spostato il codice del server sotto Server Side Public License v1 a novembre 2020 con la release 4.0; SSPL non è approvata dall'OSI, quindi Graylog Open è source-available e non open source.
- Splunk Free, secondo il manuale di amministrazione di Splunk Enterprise 10.4, indicizza al massimo 500 MB al giorno, blocca la ricerca dopo violazioni ripetute della licenza, non attiva alert e rimuove l'autenticazione degli utenti.
- Il README di UTMStack (v11, verificato a settembre 2026) dimensiona il nodo più piccolo a 4 core, 16 GB di RAM e 150 GB di disco per 50 sorgenti dati con 120 GB di storage hot per i log.
- Grafana Loki è rilasciato sotto AGPL-3.0-only secondo i file LICENSE e LICENSING.md del repository grafana/loki (verificato a settembre 2026, versione 3.7.7), con librerie client e push API sotto Apache 2.0; la documentazione non pubblica un minimo per nodo singolo e dimensiona la modalità monolitica fino a circa 20 GB di log al giorno.
TL;DR
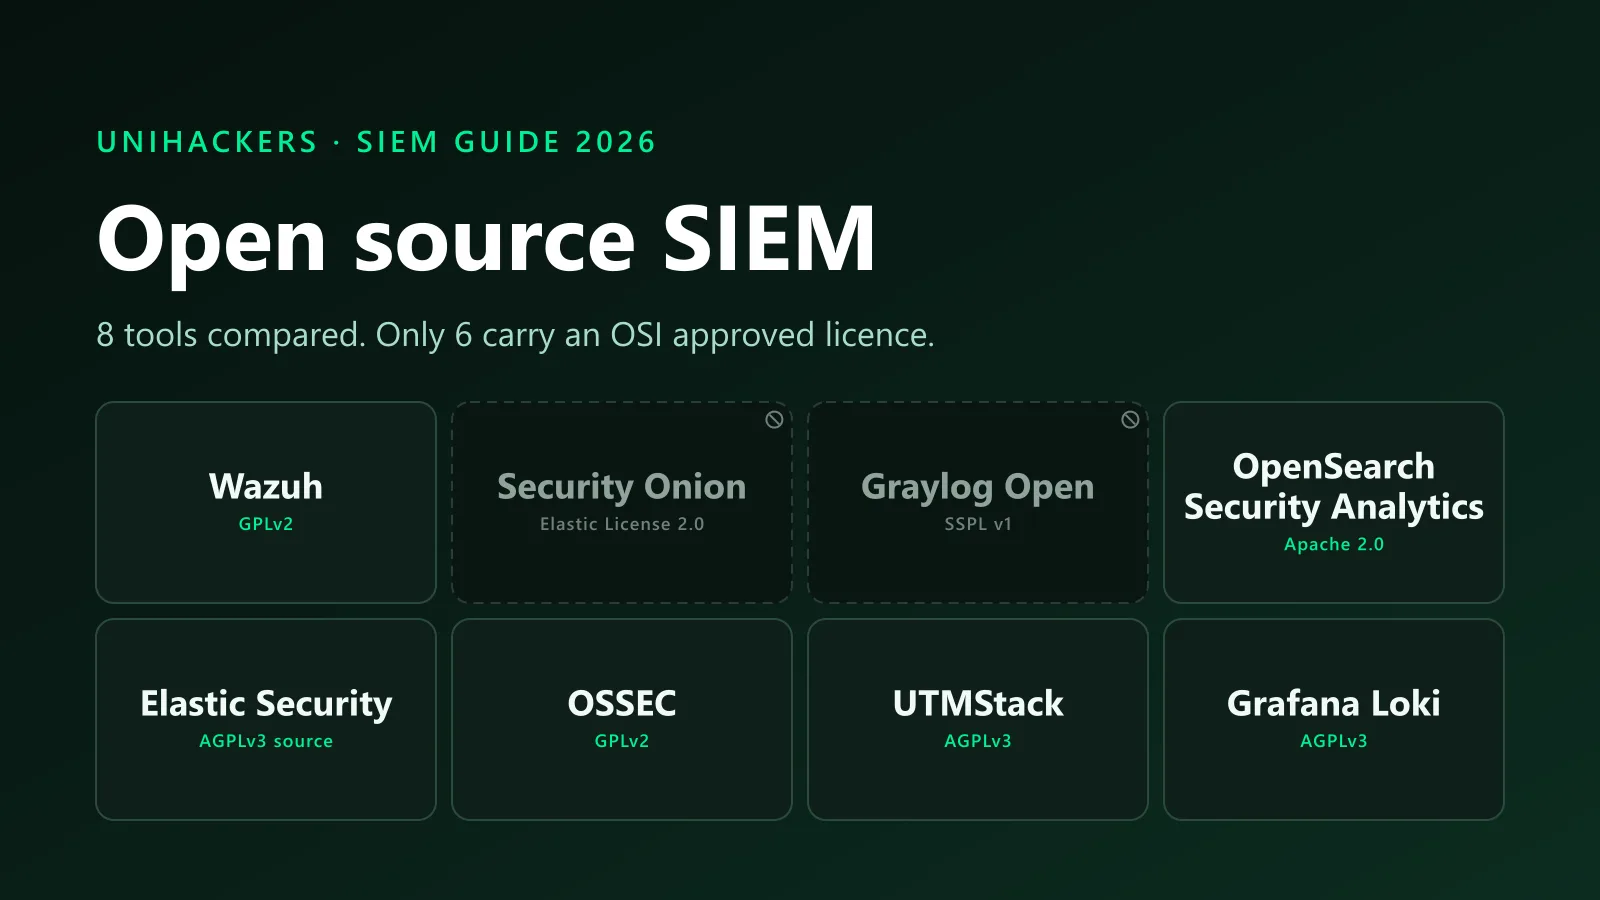
I migliori SIEM open source del 2026 sono Wazuh per un primo lavoro da SOC analyst, Security Onion per il network security monitoring, Graylog Open per le pipeline di log, OpenSearch Security Analytics per un backend pulito sotto Apache 2.0, Elastic Security per il detection engineering enterprise, OSSEC per l'integrità degli host, UTMStack per una piccola realtà orientata alla compliance, e Grafana Loki per un archivio di log che gira quasi su niente. Sei degli otto hanno una licenza approvata dall'OSI. Splunk Free non è né open source né illimitato: si ferma a 500 MB al giorno.
Ogni listicle su questa ricerca ti dà dieci nomi e zero numeri. Nelle tre pagine che si posizionano sopra questa, le parole «RAM», «core CPU» e «requisiti minimi» compaiono una volta in totale, di passaggio. Nessuna di loro nomina un lavoro.
Quindi questo articolo fa il lavoro noioso. Ogni licenza qui sotto è stata letta dal file LICENSE del progetto o dalla sua FAQ sul licensing. Ogni dato hardware viene dalla documentazione ufficiale, linkata, verificata il 4 settembre 2026. Dove un progetto non pubblica minimi, lo dico. E ogni strumento ha un campo «non usarlo quando», perché una lista che non ti dice mai di scartare qualcosa è una pubblicità.
SIEM open source a confronto in sintesi
| Strumento | Licenza | Approvata OSI | Hardware minimo (ufficiale) | Ti prepara per |
|---|---|---|---|---|
| Wazuh 4.14 | GPLv2 | Sì | 4 vCPU, 8 GiB, 50 GB (1-25 agent) | SOC analyst, Tier 1 |
| Security Onion 3 | Elastic License 2.0 | No | Eval: 4 core, 8 GB, 200 GB. Standalone: 4 core, 24 GB, 200 GB | Network security monitoring |
| Graylog Open | SSPL v1 | No | Nessuno pubblicato | Log management engineer |
| OpenSearch Security Analytics | Apache 2.0 | Sì | Nessuno pubblicato; heap predefinito 1 GB, consigliata metà della RAM | Detection engineer (Sigma) |
| Elastic Security | Sorgente AGPLv3, binario ELv2 | Sì (sorgente) | Nessuno pubblicato; heap dimensionato automaticamente | Detection engineer enterprise |
| OSSEC 4.2 | GPLv2 | Sì | Nessuno pubblicato; servono solo make, gcc e libc | HIDS e compliance |
| UTMStack v11 | AGPLv3 | Sì | 4 core, 16 GB, 150 GB (50 sorgenti) | Generalista in un piccolo SOC o MSP |
| Grafana Loki 3.7 | AGPLv3 | Sì | Nessuno pubblicato per nodo singolo; modalità monolitica dimensionata per circa 20 GB al giorno | Log management, LogQL e Grafana |
Fuori dalla lista perché non è open source: Splunk Free, 500 MB al giorno, trattato alla fine della sezione sugli strumenti.
Cosa significa «SIEM open source» nel 2026
Un SIEM raccoglie i log, li normalizza, esegue regole di rilevamento su di essi e dà all'analista un posto dove investigare. «Open source» ha un significato preciso: il codice è sotto una licenza approvata dalla Open Source Initiative, come GPL, Apache o AGPL. Diversi strumenti presenti in ogni lista di «SIEM open source» non superano questo test, e le pagine in classifica o non lo sanno o non lo dicono. Tre fatti sulle licenze chiudono la maggior parte delle discussioni nei forum.
Elastic è di nuovo open source. Nel 2021 Elastic ha spostato Elasticsearch e Kibana da Apache 2.0 a SSPL e alla propria Elastic License, ed è da lì che viene la frase «ELK non è più open source». A settembre 2024 Elastic ha aggiunto AGPLv3 come opzione per le parti gratuite di quel codice sorgente. AGPLv3 è approvata dall'OSI. Il binario predefinito resta sotto Elastic License 2.0 e le librerie client non hanno mai lasciato Apache 2.0. Una pagina che ancora definisce ELK chiuso è indietro di tre anni.
Graylog non lo è. Graylog ha spostato il server sotto SSPL v1 con la release 4.0 a novembre 2020. SSPL ti permette di leggere, eseguire e modificare il codice, ma non di offrirlo come servizio senza rilasciare il tuo livello di gestione, e l'OSI l'ha respinta. Graylog Open è gratuito, è un buon prodotto, e non è open source.
Nemmeno Security Onion lo è. La distribuzione è costruita con componenti open source, ma il codice proprio del progetto sta sotto Elastic License 2.0. Per un home lab o un deployment interno non cambia niente. Per un'azienda che vuole rivenderlo come servizio gestito cambia tutto. Se pensi di scrivere «ho deployato un SIEM open source» nel CV, sappi quale parola si applica.
Come abbiamo scelto
Quattro criteri, applicati allo stesso modo a tutti e otto. La licenza doveva essere letta dal file LICENSE del repository o dalla FAQ sul licensing del vendor. I dati hardware dovevano venire dalla documentazione ufficiale; dove un progetto non ne pubblica, la tabella dice «nessuno pubblicato» invece di prendere in prestito un numero da un forum. Ogni strumento doveva corrispondere a un lavoro che esiste su una job board nel 2026. E ogni strumento doveva avere una situazione chiara in cui è la scelta sbagliata.
Una cosa da dire esplicitamente: Unihackers vende formazione in cybersecurity. Non vendiamo, rivendiamo, ospitiamo né riceviamo commissioni da nessun SIEM in questa pagina. Ogni pagina vendor che si posiziona per questa ricerca mette il proprio prodotto al primo posto. Noi non abbiamo un prodotto da mettere al primo posto.
Non ho fatto girare tutti e otto in produzione e non fingerò il contrario. Quello che posso fare è leggere la documentazione con più attenzione delle altre liste, e dirti dove la documentazione tace.
La tabella dell'hardware è l'articolo. Un SIEM che non puoi permetterti di far girare è un PDF, non uno strumento.
Gli 8 SIEM open source
1. Wazuh
Cos'è: una piattaforma basata su agent nata da un fork di OSSEC che oggi copre analisi dei log, file integrity monitoring, rilevamento delle vulnerabilità e mappatura MITRE ATT&CK, con una dashboard costruita su un fork di OpenSearch. La versione corrente è la 4.14.
Licenza: GPLv2 con eccezione di linking per OpenSSL. Approvata dall'OSI.
Hardware minimo (ufficiale): la quickstart di Wazuh dimensiona un deployment all-in-one a 4 vCPU, 8 GiB di RAM e 50 GB di disco per 1-25 agent, 8 vCPU, 8 GiB e 100 GB per 25-50, e 8 vCPU, 8 GiB e 200 GB per 50-100, tutti con 90 giorni di retention.
Costo reale di gestione: un mini desktop usato con 16 GB di RAM copre il tier più piccolo. Il costo continuativo è il tempo: enrollment degli agent, tuning dei decoder e rumore delle regole. Wazuh arriva con migliaia di regole e la prima settimana se ne va a decidere quali vuoi vedere.
Ti prepara per: SOC analyst Tier 1. L'agent segnala un evento, la regola scatta, l'analista controlla la tecnica ATT&CK e decide se fare escalation. Quel ciclo è la job description di una postazione SOC entry-level, e la linea più diretta da un home lab a un primo ruolo SOC.
Non usarlo quando: devi ispezionare il traffico di rete. Wazuh vede quello che gli agent gli mandano. Senza Zeek o Suricata ad alimentarlo, un movimento laterale via SMB tra due host non gestiti è invisibile. Affiancalo a Security Onion o accetta il punto cieco.
2. Security Onion
Cos'è: una distribuzione Linux che riunisce Suricata, Zeek, Elasticsearch, Kibana e la propria interfaccia SOC in una piattaforma di network security monitoring. La versione 3 è uscita nel 2026 e la linea 2.4 è ancora documentata in parallelo.
Licenza: il codice proprio del progetto è sotto Elastic License 2.0. Non approvata dall'OSI. Gratuito da scaricare ed eseguire.
Hardware minimo (ufficiale): la pagina hardware di Security Onion 3 indica Eval a 4 core, 8 GB di RAM, 200 GB di disco e due NIC, e Standalone a 4 core, 24 GB di RAM, 200 GB e due NIC. La documentazione aggiunge: «Al minimo assoluto di 24GB di RAM, potrebbe servire spazio di swap per evitare problemi. Considera 32GB di RAM o più se prevedi di monitorare anche una piccola quantità di traffico di rete.» Eval arriva a 8 GB perché non esegue affatto Logstash né Redis, ed è per questo che un lab in Eval si comporta diversamente da un nodo di produzione.
Costo reale di gestione: la soglia standalone di 24 GB esclude la maggior parte dei laptop e dei mini desktop economici. Metti in budget una macchina che accetta 32 GB, più uno switch gestito con una mirror port perché il sensore veda il traffico. La nostra guida all'home lab copre quella configurazione e l'hardware usato che la regge.
Ti prepara per: network security monitoring. I log di Zeek, gli alert di Suricata e il full packet capture sono ciò che separa un analista che legge alert da uno che sa dimostrare cosa è successo sul cavo, e Wazuh non può insegnarli.
Non usarlo quando: hai 8 GB di RAM e vuoi un SIEM per i log degli host. La modalità Eval girerà e ti insegnerà l'interfaccia, ma salta i componenti che rendono difficile la versione reale. Per la telemetria degli host, Wazuh fa di più con meno.
3. Graylog Open
Cos'è: una piattaforma di log management con un modello solido di pipeline e stream, che archivia i dati in OpenSearch o Elasticsearch con MongoDB per la configurazione. L'edizione Open è gratuita; Security ed Enterprise aggiungono funzionalità SIEM come anomaly detection e threat intelligence su licenza a pagamento.
Licenza: SSPL v1 da novembre 2020. Non approvata dall'OSI.
Hardware minimo (ufficiale): nessuno pubblicato. Graylog documenta la propria architettura ma nessuna tabella di dimensionamento per l'edizione Open. I thread della community collocano la soglia intorno a 4 GB per avviarsi e 8 CPU con 24 GB per un uso serio; trattali come numeri della community, non del vendor. Quello su cui puoi contare è la guida di OpenSearch che sta sotto: la documentazione di installazione di OpenSearch imposta l'heap Java a 1 GB per default e consiglia di portarlo a metà della RAM di sistema.
Costo reale di gestione: tre servizi (Graylog, OpenSearch, MongoDB) da tenere aggiornati e allineati. Il disallineamento di versione tra Graylog e il suo backend di ricerca è il modo tipico in cui un deployment domestico si rompe dopo sei mesi.
Ti prepara per: log management engineering: parsing, extractor, pipeline, retention e index set. Un SIEM vale quanto la normalizzazione che lo precede, e quella competenza si trasferisce a qualsiasi piattaforma commerciale.
Non usarlo quando: vuoi regole di rilevamento out-of-the-box. Graylog Open ti dà l'idraulica e una barra di ricerca. La correlazione, l'anomaly detection e la threat intel che lo rendono un SIEM stanno dietro i tier a pagamento.
4. OpenSearch Security Analytics
Cos'è: il plugin SIEM che si installa con ogni distribuzione di OpenSearch, costruito intorno a detector che eseguono regole in formato Sigma sui tuoi indici e generano finding e alert. OpenSearch stesso è un progetto della Linux Foundation, nato da un fork dell'ultima release Apache 2.0 di Elasticsearch.
Licenza: Apache 2.0 per tutto il progetto. Approvata dall'OSI, ed è la licenza più permissiva di questa pagina.
Hardware minimo (ufficiale): nessuna tabella pubblicata. La documentazione di installazione ti dà le leve al posto dei numeri: heap predefinito di 1 GB, la raccomandazione di impostare l'heap a metà della RAM di sistema, vm.max_map_count a 262144 o più, e swap disabilitato. In pratica un nodo singolo parte su una piccola VM e ha bisogno di memoria in proporzione ai dati che indicizzi.
Costo reale di gestione: stai assemblando un SIEM, non installandolo. Log shipper, index template, dashboard e tuning delle regole sono tutti da costruire. Niente di quello che impari è legato a un vendor.
Ti prepara per: detection engineering. Security Analytics parla Sigma, la cosa più vicina a un linguaggio di rilevamento portabile che il settore abbia, e i responsabili delle assunzioni chiedono di Sigma per nome.
Non usarlo quando: vuoi un agent, un vulnerability scanner o un file integrity monitor. OpenSearch è un motore di ricerca con un plugin di sicurezza, non una piattaforma endpoint. Alimentalo da Wazuh, Fluent Bit o Beats, oppure avrai un modo molto veloce per cercare nel nulla.
5. Elastic Security (ELK)
Cos'è: l'app Security dentro Kibana, con Elasticsearch dietro, che include un motore di rilevamento, regole precostruite, timeline e, nei tier a pagamento, protezione endpoint. Il nome «stack ELK» è precedente all'app Security e continua a ricevere più ricerche del prodotto.
Licenza: da settembre 2024 il codice sorgente di Elasticsearch e Kibana è disponibile sotto AGPLv3 oltre che SSPL ed Elastic License 2.0. Il binario predefinito è distribuito sotto Elastic License 2.0, con le funzionalità gratuite Basic abilitate. AGPLv3 è approvata dall'OSI.
Hardware minimo (ufficiale): nessuna tabella pubblicata. La pagina delle impostazioni importanti di Elastic dice che Elasticsearch dimensiona automaticamente l'heap della JVM in base ai ruoli del nodo e alla memoria totale, e consiglia il default. La migliore approssimazione reale è Security Onion, che fa girare lo stack Elastic con i sensori sopra e richiede 24 GB in standalone.
Costo reale di gestione: memoria, e la disciplina di tenere ogni componente sulla stessa versione. Uno stack lasciato fermo per un anno è un progetto di migrazione.
Ti prepara per: detection engineering enterprise. KQL, EQL, il motore di rilevamento e il tuning delle regole precostruite sono ciò che un SOC di medie dimensioni su Elastic si aspetta dal primo giorno, e la conoscenza dell'interfaccia si porta dietro in Security Onion.
Non usarlo quando: sei su un laptop con 8 GB. Elastic non pubblica un minimo perché non ce n'è uno utile; la risposta onesta è più di quello che hai. Parti da OpenSearch Security Analytics, stessa discendenza su un footprint più piccolo, e passa a Elastic quando avrai una macchina per lui.
6. OSSEC
Cos'è: il sistema originale open source di host intrusion detection: analisi dei log, file integrity monitoring, rilevamento dei rootkit e active response, eseguiti da un manager che raccoglie dagli agent. Wazuh ne ha fatto un fork nel 2015. Oggi lo mantiene Atomicorp, che offre una build «OSSEC+» su registrazione e un Atomic OSSEC commerciale.
Licenza: GPLv2. Approvata dall'OSI. La release open source corrente è la 4.2.0 secondo la pagina dei download.
Hardware minimo (ufficiale): nessuno pubblicato, e per una buona ragione. I requisiti di installazione elencano make, gcc e libc, con OpenSSL opzionale. Non c'è indexer e non c'è interfaccia web, quindi non c'è niente da dimensionare. Il manager è una manciata di daemon in C.
Costo reale di gestione: quasi niente in hardware, tutto in interfaccia. Gli alert arrivano via email o syslog. Aggiungi una dashboard e stai costruendo un piccolo Wazuh a mano.
Ti prepara per: rilevamento host-based e controlli di compliance. La documentazione di OSSEC mappa le sue funzionalità alle sezioni PCI DSS (file integrity monitoring per 11.5 e 10.5, ispezione dei log per la sezione 10), che è il linguaggio in cui lavora un analista GRC.
Non usarlo quando: vuoi un SIEM. OSSEC è un HIDS con correlazione, e ogni lista che lo archivia sotto SIEM sta forzando la categoria. Il motore di OSSEC con una dashboard, regole aggiornate e un vulnerability scanner esiste già, e si chiama Wazuh.
7. UTMStack
Cos'è: un SIEM e XDR combinati, rivolto a organizzazioni piccole e medie, con un installer unico, reporting di compliance integrato e un'opzione cloud della stessa azienda. La versione corrente è la 11.
Licenza: AGPLv3. Approvata dall'OSI. La clausola AGPL implica che una versione modificata offerta come servizio deve pubblicare il proprio codice sorgente, e questo è voluto: protegge il prodotto hosted del vendor stesso.
Hardware minimo (ufficiale): il README dimensiona il nodo più piccolo a 4 core, 16 GB di RAM e 150 GB di disco per 50 sorgenti dati con un mese di storage hot (circa 120 GB), scalando a 32 core, 64 GB e 1 TB per 500 sorgenti, oltre i quali aggiungi nodi. Quei dati sono per Ubuntu 22.04.
Costo reale di gestione: 16 GB per una singola macchina, il doppio della soglia di Wazuh. In cambio l'installer fa l'assemblaggio che OpenSearch ed Elastic lasciano a te.
Ti prepara per: la postazione da generalista in un piccolo SOC o in un MSP, dove una persona sola gestisce ingestion, rilevamento e report di compliance.
Non usarlo quando: vuoi una grande community a cui appoggiarti. UTMStack è il progetto di una sola azienda. Quando un parser si rompe alle 2 di notte la risposta è sul loro Discord o da nessuna parte, e molti meno responsabili delle assunzioni lo conoscono rispetto a Wazuh o Elastic.
8. Grafana Loki
Cos'è: un sistema di aggregazione dei log di Grafana Labs, modellato su Prometheus, che indicizza un piccolo insieme di label per stream invece del contenuto dei log e archivia i chunk su disco locale o object storage. È uno strumento di log management più che un SIEM, ed è in questa lista perché un SOC che già usa Grafana per le metriche tende a mettere anche i log in Loki.
Licenza: AGPL-3.0-only per il core da quando Grafana Labs ha spostato i suoi progetti sotto AGPL ad aprile 2021. Il file LICENSING.md del repository mantiene librerie client, push API e alcuni package condivisi sotto Apache 2.0. Approvata dall'OSI. La versione corrente è la 3.7.7.
Hardware minimo (ufficiale): nessuno per nodo singolo. La guida al dimensionamento copre solo la modalità microservizi, e il suo tier più piccolo è scritto per meno di 3 TB al giorno, con il solo ingester che richiede 2 CPU e 4 GiB per replica su sei repliche. Il numero che conta per un lab sta nella pagina delle modalità di deployment: la modalità monolitica, un unico binario con ogni componente dentro, è dimensionata fino a circa 20 GB di log al giorno, che è più di quanto una rete domestica scriva in un mese.
Costo reale di gestione: il più basso di questa pagina. Un binario in Go, un'istanza Grafana accanto e Alloy o Promtail che spediscono i log. La memoria cresce con il numero di combinazioni di label, quindi il costo continuativo è la moderazione: metti un ID utente o un IP sorgente in una label e l'indice che doveva restare piccolo smette di essere piccolo.
Ti prepara per: LogQL e Grafana, che compaiono negli annunci per platform, SRE e detection engineering allo stesso modo. Estrarre i login SSH falliti da journald con un filtro LogQL e metterli in un grafico per host è una competenza vera, e una regola di alert Grafana su quella query è il punto più vicino a un rilevamento a cui Loki arriva.
Non usarlo quando: vuoi un SIEM. Loki non ha parser in ingestion, nessun motore di correlazione, nessuna mappatura ATT&CK e nessuna gestione dei casi. È dove vivono i log; il rilevamento deve venire da regole di alert che scrivi tu o da uno strumento che legge Loki. In questa lista ricopre il ruolo di Graylog, su una frazione dell'hardware e sotto una licenza che l'OSI approva.
Una nota su Splunk Free
Splunk Free non è open source. È una licenza gratuita per software proprietario. Secondo il manuale di amministrazione di Splunk Enterprise 10.4, la licenza Free indicizza fino a 500 MB al giorno ed emette un avviso di violazione oltre quella soglia; violazioni ripetute bloccano la ricerca. Puoi caricare in bulk un dataset più grande fino a due volte in una finestra di 30 giorni. Gli alert non si attivano. Utenti e ruoli smettono di funzionare e chiunque raggiunga l'istanza entra come admin.
Questo rende Splunk Free un supporto per studiare il linguaggio di ricerca prima di un colloquio in un'azienda che usa Splunk. Non è un SIEM che puoi lasciare in esecuzione, e confrontarlo con Wazuh alla pari è un errore di categoria. Se stai valutando le piattaforme commerciali, il confronto Splunk vs QRadar vs Sentinel è la pagina giusta.
Cosa nessuno di questi ti dà
Quattro costi compaiono in ogni deployment e in nessuna pagina di download.
Hardware. La tabella qui sopra è il minimo del vendor, cioè dove il software parte, non dove è utile. Security Onion lo dice da solo: 24 GB è la soglia e 32 GB è la raccomandazione per «anche una piccola quantità» di traffico. Pianifica sul numero successivo.
Ore. Un SIEM commerciale ti vende i parser per le sorgenti di log che possiedi. Uno open source ti dà un framework di parser. La differenza è un weekend per sorgente di log all'inizio, e un extractor rotto ogni volta che un vendor cambia un formato di log.
Tuning delle regole. Wazuh arriva con migliaia di regole, Elastic con centinaia di rilevamenti precostruiti, OpenSearch con una libreria Sigma, e il primo giorno scattano tutte. Trasformare quello in una coda che un analista può lavorare è la competenza per cui il lavoro paga, e nessuno strumento la include.
Supporto. Non c'è un numero di telefono. Il forum aiuta con il problema che qualcun altro ha già avuto. Per quello che non ha avuto nessuno, il team di supporto sei tu.
Quale installare per primo, in base al lavoro che vuoi
Scegli lo strumento che il lavoro usa, poi impara il lavoro. Lo strumento più scaricato e quello che usa il tuo datore di lavoro target raramente coincidono.
Se vuoi una postazione da SOC analyst Tier 1, installa prima Wazuh. Gira con 8 GiB, i suoi alert portano gli ID delle tecniche ATT&CK, e il suo workflow è il turno che farai. Aggiungi Security Onion in modalità Eval quando avrai una seconda macchina, così potrai spiegare un connection log di Zeek al colloquio. Affianca al lab la Security+ se ti serve una credenziale che il filtro di un recruiter riconosce, e segui la roadmap per SOC analyst per la sequenza.
Se vuoi diventare detection engineer, parti da OpenSearch Security Analytics e scrivi regole Sigma sui log che hai generato tu stesso. Passa a Elastic Security quando avrai la memoria per farlo. Graylog vale un mese nel mezzo se ti interessano pipeline e normalizzazione, perché è lì che muore la maggior parte dei rilevamenti, e Loki è il posto dove imparare LogQL se il SOC a cui punti usa Grafana.
Se sei diretto verso GRC o compliance, la mappatura PCI di OSSEC e le dashboard di compliance di UTMStack contano più degli strumenti da analista, ed entrambi girano su hardware che già possiedi. Impara cosa produce il file integrity monitoring e perché un auditor lo chiede.
Qualunque strada tu scelga, fai girare uno strumento per tre mesi prima di toccarne un secondo. Un responsabile delle assunzioni preferisce vedere un deployment Wazuh con cento regole messe a punto e un incidente documentato, piuttosto che cinque installazioni con le dashboard di default. La guida all'home lab ha la lista dell'hardware; questo articolo ha il software.
FAQ: SIEM open source
Qual è il miglior SIEM open source nel 2026? Per la maggior parte delle persone, Wazuh. Ha una vera licenza open source (GPLv2), la sua quickstart documenta un footprint concreto di 4 vCPU, 8 GiB di RAM e 50 GB fino a 25 agent, e il workflow di alert basato su agent corrisponde direttamente al lavoro di un SOC analyst Tier 1. Security Onion è la scelta migliore se vuoi imparare il network security monitoring con Zeek e Suricata, ma richiede 24 GB di RAM in modalità standalone e il suo codice è sotto Elastic License 2.0, non una licenza OSI. Se ti serve solo un backend di ricerca e rilevamento su cui costruire, OpenSearch Security Analytics sotto Apache 2.0 è la licenza più pulita della lista.
Lo stack ELK è ancora open source? Sì, da settembre 2024. Elastic ha aggiunto AGPLv3, licenza approvata dall'OSI, come opzione per le parti gratuite del codice sorgente di Elasticsearch e Kibana, accanto a SSPL ed Elastic License 2.0 che usava dal 2021. Il binario predefinito che scarichi è ancora distribuito sotto Elastic License 2.0, e le librerie client di Elastic sono rimaste Apache 2.0 per tutto il tempo. Gli articoli che ancora dicono che ELK non è più open source citano la situazione del 2021.
Security Onion è open source? Security Onion è gratuito da scaricare e usare, ed è costruito con componenti open source come Suricata, Zeek ed Elasticsearch. Il suo codice proprio, però, è rilasciato sotto Elastic License 2.0, che la Open Source Initiative non ha approvato. Questo conta per la redistribuzione e per offrirlo come servizio gestito; non conta per un home lab o per una singola organizzazione che lo usa internamente.
Quanta RAM serve per far girare un SIEM in casa? Dipende dallo strumento. La quickstart all-in-one di Wazuh vuole 8 GiB. La modalità Eval di Security Onion gira con 8 GB saltando Logstash e Redis, ma la modalità standalone richiede 24 GB e la documentazione consiglia 32 GB con qualsiasi traffico reale. UTMStack chiede 16 GB. OSSEC da solo non ha un footprint significativo perché non ha indexer né interfaccia web. Un mini desktop usato con 16 GB di RAM copre Wazuh e Security Onion Eval; Security Onion standalone richiede una macchina in cui puoi montare 32 GB.
Splunk Free è open source, e qual è il suo limite? No. Splunk Free è una licenza gratuita per software proprietario, non open source. Secondo il manuale di amministrazione di Splunk Enterprise 10.4 indicizza fino a 500 MB al giorno, consente due caricamenti bulk più grandi in qualsiasi finestra di 30 giorni, ti impedisce di cercare dopo violazioni ripetute della licenza, non attiva alert e disattiva l'autenticazione, così chiunque raggiunga l'istanza è admin. È utile per imparare il linguaggio di ricerca di Splunk prima di un colloquio e per nient'altro.
Fondatore di Unihackers
Un decennio a difendere compagnie aeree, SOC e organizzazioni internazionali
Daute ha fondato Unihackers dopo un decennio passato a difendere compagnie aeree, SOC gestiti e organizzazioni internazionali. È Associate C|CISO e voce ricorrente su IA e cybersecurity nei media internazionali. Silver Winner ai Cyber Security Excellence Awards 2021. Insegna come avrebbe voluto che insegnassero a lui: senza rumore, su quello che fanno davvero gli attaccanti, formando professionisti utili dal primo giorno.
Vedi profiloPronto ad iniziare la tua carriera nella cybersecurity?
Unisciti a centinaia di professionisti che sono passati alla cybersecurity con il nostro programma pratico.