Mejores herramientas SIEM open source 2026: 8 comparadas en hardware real
Las mejores herramientas SIEM open source de 2026, comparadas en lo que nadie más revisa: la licencia real, la CPU, RAM y disco que cada una necesita según su propia documentación, lo que cuesta operarla y para qué trabajo te prepara.
- Siem
- Soc
- Open Source
- Home Lab
- Detection Engineering
Datos clave
- El quickstart oficial de Wazuh (verificado en septiembre de 2026, versión 4.14) dimensiona un servidor todo en uno en 4 vCPU, 8 GiB de RAM y 50 GB de almacenamiento para 1 a 25 agentes con 90 días de retención, y 8 vCPU, 8 GiB y 200 GB para 50 a 100 agentes.
- La documentación de hardware de Security Onion (versión 3, verificada en septiembre de 2026) fija el mínimo standalone en 4 núcleos de CPU, 24 GB de RAM y 200 GB de almacenamiento, y recomienda considerar 32 GB o más incluso con poco tráfico de red; el modo Eval necesita 8 GB porque no ejecuta Logstash ni Redis.
- El código propio de Security Onion está bajo Elastic License 2.0, que no es una licencia open source aprobada por la OSI, según el archivo LICENSE del repositorio Security-Onion-Solutions/securityonion (verificado en septiembre de 2026).
- Elastic añadió AGPLv3, una licencia aprobada por la OSI, como opción para el código fuente de Elasticsearch y Kibana en septiembre de 2024, junto a SSPL y Elastic License 2.0, según el FAQ de licencias de Elastic.
- Graylog pasó el código de su servidor a Server Side Public License v1 en noviembre de 2020 con la versión 4.0; SSPL no está aprobada por la OSI, así que Graylog Open es source-available, no open source.
- Splunk Free, según el manual de administración de Splunk Enterprise 10.4, indexa un máximo de 500 MB al día, bloquea la búsqueda tras violaciones repetidas de licencia, no dispara alertas y elimina la autenticación de usuarios.
- El README de UTMStack (v11, verificado en septiembre de 2026) dimensiona el nodo más pequeño en 4 núcleos, 16 GB de RAM y 150 GB de disco para 50 fuentes de datos con 120 GB de almacenamiento de logs en caliente.
- Grafana Loki está bajo licencia AGPL-3.0-only según los archivos LICENSE y LICENSING.md del repositorio grafana/loki (verificado en septiembre de 2026, versión 3.7.7), con las bibliotecas cliente y la API push bajo Apache 2.0; su documentación no publica un mínimo para un solo nodo y dimensiona el modo monolítico hasta unos 20 GB de logs al día.
TL;DR
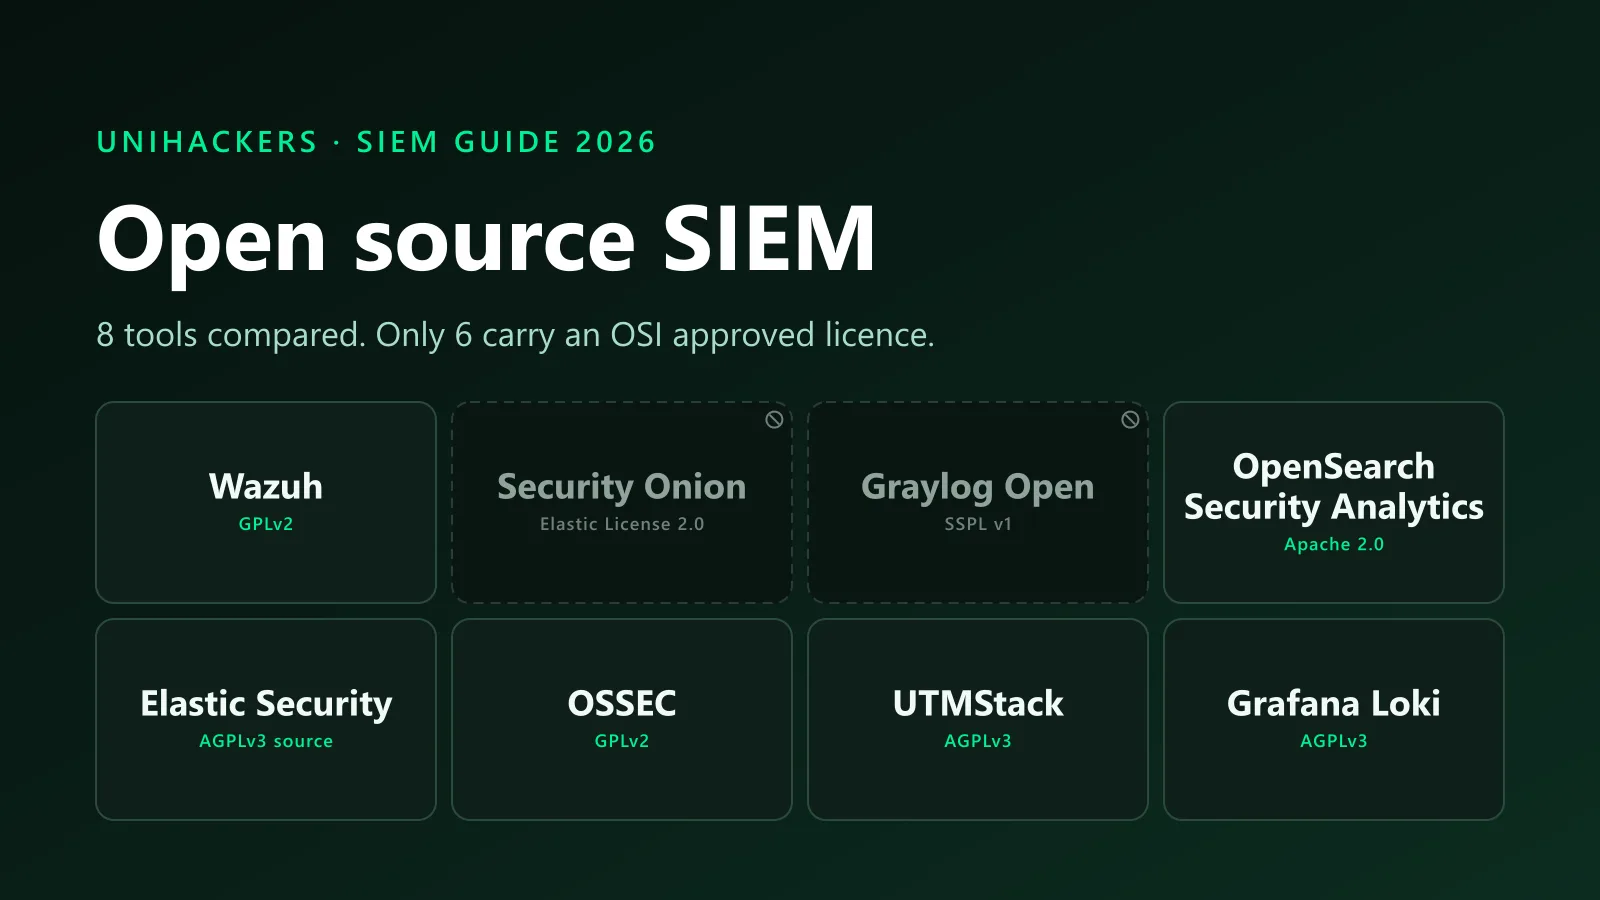
Las mejores herramientas SIEM open source de 2026 son Wazuh para un primer trabajo de analista SOC, Security Onion para monitorización de seguridad de red, Graylog Open para pipelines de logs, OpenSearch Security Analytics para un backend limpio bajo Apache 2.0, Elastic Security para ingeniería de detección empresarial, OSSEC para integridad de host, UTMStack para una pequeña empresa con requisitos de cumplimiento, y Grafana Loki para un almacén de logs que funciona casi sin recursos. Seis de las ocho tienen una licencia aprobada por la OSI. Splunk Free no es open source ni ilimitado: se queda en 500 MB al día.
Todos los listados que posicionan para esta búsqueda te dan diez nombres y cero cifras. En las tres páginas que están por encima de esta, las palabras «RAM», «núcleos de CPU» y «requisitos mínimos» aparecen una vez en total, de pasada. Ninguna menciona un puesto de trabajo.
Así que este artículo hace el trabajo aburrido. Cada licencia de abajo se leyó en el archivo LICENSE del proyecto o en su FAQ de licencias. Cada cifra de hardware sale de la documentación oficial, enlazada, verificada el 4 de septiembre de 2026. Donde un proyecto no publica mínimos, lo digo. Y cada herramienta lleva un apartado «no la uses cuando», porque una lista que nunca te dice que descartes algo es un anuncio.
Herramientas SIEM open source comparadas de un vistazo
| Herramienta | Licencia | Aprobada por la OSI | Hardware mínimo (oficial) | Te prepara para |
|---|---|---|---|---|
| Wazuh 4.14 | GPLv2 | Sí | 4 vCPU, 8 GiB, 50 GB (1 a 25 agentes) | Analista SOC, nivel 1 |
| Security Onion 3 | Elastic License 2.0 | No | Eval: 4 núcleos, 8 GB, 200 GB. Standalone: 4 núcleos, 24 GB, 200 GB | Monitorización de seguridad de red |
| Graylog Open | SSPL v1 | No | No publicado | Ingeniero de gestión de logs |
| OpenSearch Security Analytics | Apache 2.0 | Sí | No publicado; heap de 1 GB por defecto, se recomienda la mitad de la RAM | Ingeniero de detección (Sigma) |
| Elastic Security | Código AGPLv3, binario ELv2 | Sí (código fuente) | No publicado; heap autodimensionado | Ingeniero de detección empresarial |
| OSSEC 4.2 | GPLv2 | Sí | No publicado; solo necesita make, gcc y libc | HIDS y cumplimiento |
| UTMStack v11 | AGPLv3 | Sí | 4 núcleos, 16 GB, 150 GB (50 fuentes) | Generalista en un SOC pequeño o un MSP |
| Grafana Loki 3.7 | AGPLv3 | Sí | No publicado para un nodo; modo monolítico dimensionado para unos 20 GB al día | Gestión de logs, LogQL y Grafana |
Fuera de la lista por no ser open source: Splunk Free, 500 MB al día, tratado al final de la sección de herramientas.
Qué significa «SIEM open source» en 2026
Un SIEM recoge logs, los normaliza, ejecuta reglas de detección sobre ellos y le da a un analista un lugar donde investigar. «Open source» tiene un significado preciso: el código está bajo una licencia que la Open Source Initiative ha aprobado, como GPL, Apache o AGPL. Varias herramientas de cualquier lista de «SIEM open source» no pasan esa prueba, y las páginas que las posicionan o no lo saben o no lo dicen. Tres hechos sobre licencias zanjan la mayoría de las discusiones de foro.
Elastic vuelve a ser open source. En 2021 Elastic pasó Elasticsearch y Kibana de Apache 2.0 a la SSPL y a su propia Elastic License, y de ahí viene la frase «ELK ya no es open source». En septiembre de 2024 Elastic añadió AGPLv3 como opción para las partes gratuitas de ese código fuente. AGPLv3 está aprobada por la OSI. El binario por defecto sigue bajo Elastic License 2.0 y las bibliotecas cliente nunca dejaron Apache 2.0. Una página que siga llamando cerrado a ELK lleva tres años desactualizada.
Graylog no lo es. Graylog pasó su servidor a SSPL v1 con la versión 4.0 en noviembre de 2020. La SSPL te deja leer, ejecutar y modificar el código, pero no ofrecerlo como servicio sin liberar tu capa de gestión, y la OSI la rechazó. Graylog Open es gratuito, es un buen producto, y no es open source.
Security Onion tampoco. La distribución se construye con piezas open source, pero el código propio del proyecto está bajo Elastic License 2.0. Para un laboratorio en casa o un despliegue interno eso no cambia nada. Para una empresa que quiera revenderlo como servicio gestionado, lo cambia todo. Si vas a poner «desplegué un SIEM open source» en un CV, sabe qué palabra aplica.
Cómo elegimos
Cuatro criterios, aplicados igual a las ocho. La licencia tenía que leerse en el archivo LICENSE del repositorio o en el FAQ de licencias del proveedor. Las cifras de hardware tenían que salir de la documentación oficial; donde un proyecto no publica ninguna, la tabla dice «no publicado» en vez de tomar prestada una cifra de foro. Cada herramienta tenía que corresponderse con un puesto que exista en un portal de empleo en 2026. Y cada herramienta tenía que tener una situación clara en la que es la elección equivocada.
Una cosa que conviene dejar explícita: Unihackers vende formación en ciberseguridad. No vendemos, revendemos, alojamos ni cobramos comisiones de ningún SIEM de esta página. Cada página de proveedor que posiciona para esta búsqueda pone su propio producto primero. Nosotros no tenemos producto que poner primero.
No he ejecutado las ocho en producción y no voy a fingir lo contrario. Lo que sí puedo hacer es leer la documentación con más cuidado que las otras listas, y decirte dónde la documentación calla.
La tabla de hardware es el artículo. Un SIEM que no te puedes permitir ejecutar es un PDF, no una herramienta.
Las 8 herramientas SIEM open source
1. Wazuh
Qué es: una plataforma basada en agentes que nació como fork de OSSEC y hoy cubre análisis de logs, monitorización de integridad de archivos, detección de vulnerabilidades y mapeo a MITRE ATT&CK, con un dashboard construido sobre un fork de OpenSearch. La versión actual es la 4.14.
Licencia: GPLv2 con una excepción de enlazado para OpenSSL. Aprobada por la OSI.
Hardware mínimo (oficial): el quickstart de Wazuh dimensiona un despliegue todo en uno en 4 vCPU, 8 GiB de RAM y 50 GB de disco para 1 a 25 agentes, 8 vCPU, 8 GiB y 100 GB para 25 a 50, y 8 vCPU, 8 GiB y 200 GB para 50 a 100, todos con 90 días de retención.
Coste real de operación: un mini PC de segunda mano con 16 GB de RAM cubre el nivel más pequeño. El coste continuo es tiempo: alta de agentes, ajuste de decoders y ruido de reglas. Wazuh trae miles de reglas y la primera semana se va en decidir cuáles quieres ver.
Te prepara para: analista SOC de nivel 1. El agente reporta un evento, la regla salta, el analista revisa la técnica ATT&CK y decide si escalar. Ese ciclo es la descripción del puesto de un asiento SOC de nivel inicial, y la línea más directa de un laboratorio en casa a un primer puesto en un SOC.
No la uses cuando: necesites inspeccionar tráfico de red. Wazuh ve lo que le envían sus agentes. Sin Zeek o Suricata alimentándolo, el movimiento lateral por SMB entre dos hosts sin gestionar es invisible. Combínalo con Security Onion o acepta el punto ciego.
2. Security Onion
Qué es: una distribución Linux que empaqueta Suricata, Zeek, Elasticsearch, Kibana y su propia interfaz SOC en una plataforma de monitorización de seguridad de red. La versión 3 salió en 2026 y la rama 2.4 sigue documentada en paralelo.
Licencia: el código propio del proyecto está bajo Elastic License 2.0. No aprobada por la OSI. Gratuito para descargar y ejecutar.
Hardware mínimo (oficial): la página de hardware de Security Onion 3 lista Eval en 4 núcleos, 8 GB de RAM, 200 GB de disco y dos NIC, y Standalone en 4 núcleos, 24 GB de RAM, 200 GB y dos NIC. La documentación añade: «At the bare minimum of 24GB RAM, you may need swap space to avoid issues. Consider 32GB of RAM or more if you plan on monitoring even a small amount of network traffic.» Eval llega a 8 GB porque no ejecuta Logstash ni Redis en absoluto, y por eso un laboratorio en modo Eval se comporta distinto a un nodo de producción.
Coste real de operación: el suelo de 24 GB en standalone descarta la mayoría de portátiles y mini PC baratos. Presupuesta una máquina que admita 32 GB, más un switch gestionable con puerto espejo para que el sensor vea tráfico. Nuestra guía de laboratorio en casa cubre ese montaje y el hardware de segunda mano que encaja.
Te prepara para: monitorización de seguridad de red. Los logs de Zeek, las alertas de Suricata y la captura completa de paquetes son lo que separa a un analista que lee alertas de uno que puede demostrar qué pasó en el cable, y Wazuh no puede enseñártelo.
No la uses cuando: tengas 8 GB de RAM y quieras un SIEM para logs de host. El modo Eval funcionará y te enseñará la interfaz, pero se salta los componentes que hacen difícil la versión real. Para telemetría de host, Wazuh hace más con menos.
3. Graylog Open
Qué es: una plataforma de gestión de logs con un modelo sólido de pipelines y streams, que almacena los datos en OpenSearch o Elasticsearch con MongoDB para la configuración. La edición Open es gratuita; Security y Enterprise añaden funciones SIEM como detección de anomalías e inteligencia de amenazas bajo licencia de pago.
Licencia: SSPL v1 desde noviembre de 2020. No aprobada por la OSI.
Hardware mínimo (oficial): no publicado. Graylog documenta su arquitectura pero no una tabla de dimensionamiento para la edición Open. Los hilos de la comunidad sitúan el suelo en unos 4 GB para arrancar y 8 CPU con 24 GB para un uso serio; trátalos como cifras de la comunidad, no del proveedor. En lo que sí puedes apoyarte es en la guía de OpenSearch que hay debajo: la documentación de instalación de OpenSearch fija el heap de Java en 1 GB por defecto y recomienda ponerlo en la mitad de la RAM del sistema.
Coste real de operación: tres servicios (Graylog, OpenSearch, MongoDB) que mantener actualizados y sincronizados. La deriva de versiones entre Graylog y su backend de búsqueda es la forma habitual en que un despliegue casero se rompe a los seis meses.
Te prepara para: ingeniería de gestión de logs: parseo, extractores, pipelines, retención y conjuntos de índices. Un SIEM es tan bueno como la normalización que tiene delante, y esa habilidad se transfiere a cualquier plataforma comercial.
No la uses cuando: quieras reglas de detección listas para usar. Graylog Open te da la fontanería y una barra de búsqueda. La correlación, la detección de anomalías y la inteligencia de amenazas que lo convierten en un SIEM están detrás de los niveles de pago.
4. OpenSearch Security Analytics
Qué es: el plugin SIEM que se instala con cada distribución de OpenSearch, construido alrededor de detectores que ejecutan reglas en formato Sigma sobre tus índices y generan hallazgos y alertas. OpenSearch en sí es un proyecto de la Linux Foundation, fork de la última versión Apache 2.0 de Elasticsearch.
Licencia: Apache 2.0 para todo el proyecto. Aprobada por la OSI, y la licencia más permisiva de esta página.
Hardware mínimo (oficial): no publicado como tabla. La documentación de instalación te da las palancas en su lugar: un heap de 1 GB por defecto, la recomendación de fijar el heap en la mitad de la RAM del sistema, vm.max_map_count en 262144 o más, y la swap desactivada. En la práctica un solo nodo arranca en una VM pequeña y necesita memoria en proporción a los datos que indexas.
Coste real de operación: estás ensamblando un SIEM, no instalando uno. Los shippers de logs, las plantillas de índices, los dashboards y el ajuste de reglas te toca construirlos a ti. Nada de lo que aprendes está atado a un proveedor.
Te prepara para: ingeniería de detección. Security Analytics habla Sigma, lo más parecido que tiene el sector a un lenguaje de detección portable, y los responsables de contratación preguntan por Sigma por su nombre.
No la uses cuando: quieras un agente, un escáner de vulnerabilidades o un monitor de integridad de archivos. OpenSearch es un motor de búsqueda con un plugin de seguridad, no una plataforma de endpoint. Aliméntalo desde Wazuh, Fluent Bit o Beats, o tendrás una forma muy rápida de buscar en la nada.
5. Elastic Security (ELK)
Qué es: la app Security dentro de Kibana, respaldada por Elasticsearch, con un motor de detección, reglas preconstruidas, timelines y, en los niveles de pago, protección de endpoint. El nombre «stack ELK» es anterior a la app Security y sigue teniendo más búsquedas que el producto.
Licencia: desde septiembre de 2024, el código fuente de Elasticsearch y Kibana está disponible bajo AGPLv3 además de SSPL y Elastic License 2.0. El binario por defecto se distribuye bajo Elastic License 2.0, con las funciones gratuitas Basic activadas. AGPLv3 está aprobada por la OSI.
Hardware mínimo (oficial): no publicado como tabla. La página de ajustes importantes de Elastic dice que Elasticsearch dimensiona el heap de la JVM automáticamente a partir de los roles del nodo y la memoria total, y recomienda el valor por defecto. La mejor aproximación real es Security Onion, que ejecuta el stack Elastic con sensores encima y necesita 24 GB en standalone.
Coste real de operación: memoria, y la disciplina de mantener cada componente en la misma versión. Un stack abandonado durante un año es un proyecto de migración.
Te prepara para: ingeniería de detección empresarial. KQL, EQL, el motor de detección y el ajuste de reglas preconstruidas son lo que un SOC mediano que ejecuta Elastic espera desde el primer día, y el conocimiento de la interfaz se traslada a Security Onion.
No la uses cuando: estés en un portátil con 8 GB. Elastic no publica mínimo porque no hay uno útil; la respuesta honesta es más de lo que tienes. Empieza en OpenSearch Security Analytics, el mismo linaje con una huella más pequeña, y pásate a Elastic cuando haya una máquina para ello.
6. OSSEC
Qué es: el sistema de detección de intrusiones de host open source original: análisis de logs, monitorización de integridad de archivos, detección de rootkits y respuesta activa, ejecutado desde un manager que recoge de los agentes. Wazuh lo bifurcó en 2015. Hoy lo mantiene Atomicorp, que ofrece una build «OSSEC+» con registro más un Atomic OSSEC comercial.
Licencia: GPLv2. Aprobada por la OSI. La versión open source actual es la 4.2.0 según la página de descargas.
Hardware mínimo (oficial): no publicado, y con motivo. Los requisitos de instalación listan make, gcc y libc, con OpenSSL opcional. No hay indexador ni interfaz web, así que no hay nada que dimensionar. El manager es un puñado de demonios en C.
Coste real de operación: casi nada en hardware, todo en interfaz. Las alertas llegan por correo o syslog. Añade un dashboard y estarás construyendo un pequeño Wazuh a mano.
Te prepara para: detección basada en host y controles de cumplimiento. La documentación de OSSEC mapea sus funciones a secciones de PCI DSS (monitorización de integridad de archivos para 11.5 y 10.5, inspección de logs para la sección 10), que es el lenguaje en el que trabaja un analista GRC.
No la uses cuando: quieras un SIEM. OSSEC es un HIDS con correlación, y toda lista que lo archiva bajo SIEM está estirando la categoría. El motor de OSSEC con un dashboard, reglas actuales y un escáner de vulnerabilidades ya existe, y se llama Wazuh.
7. UTMStack
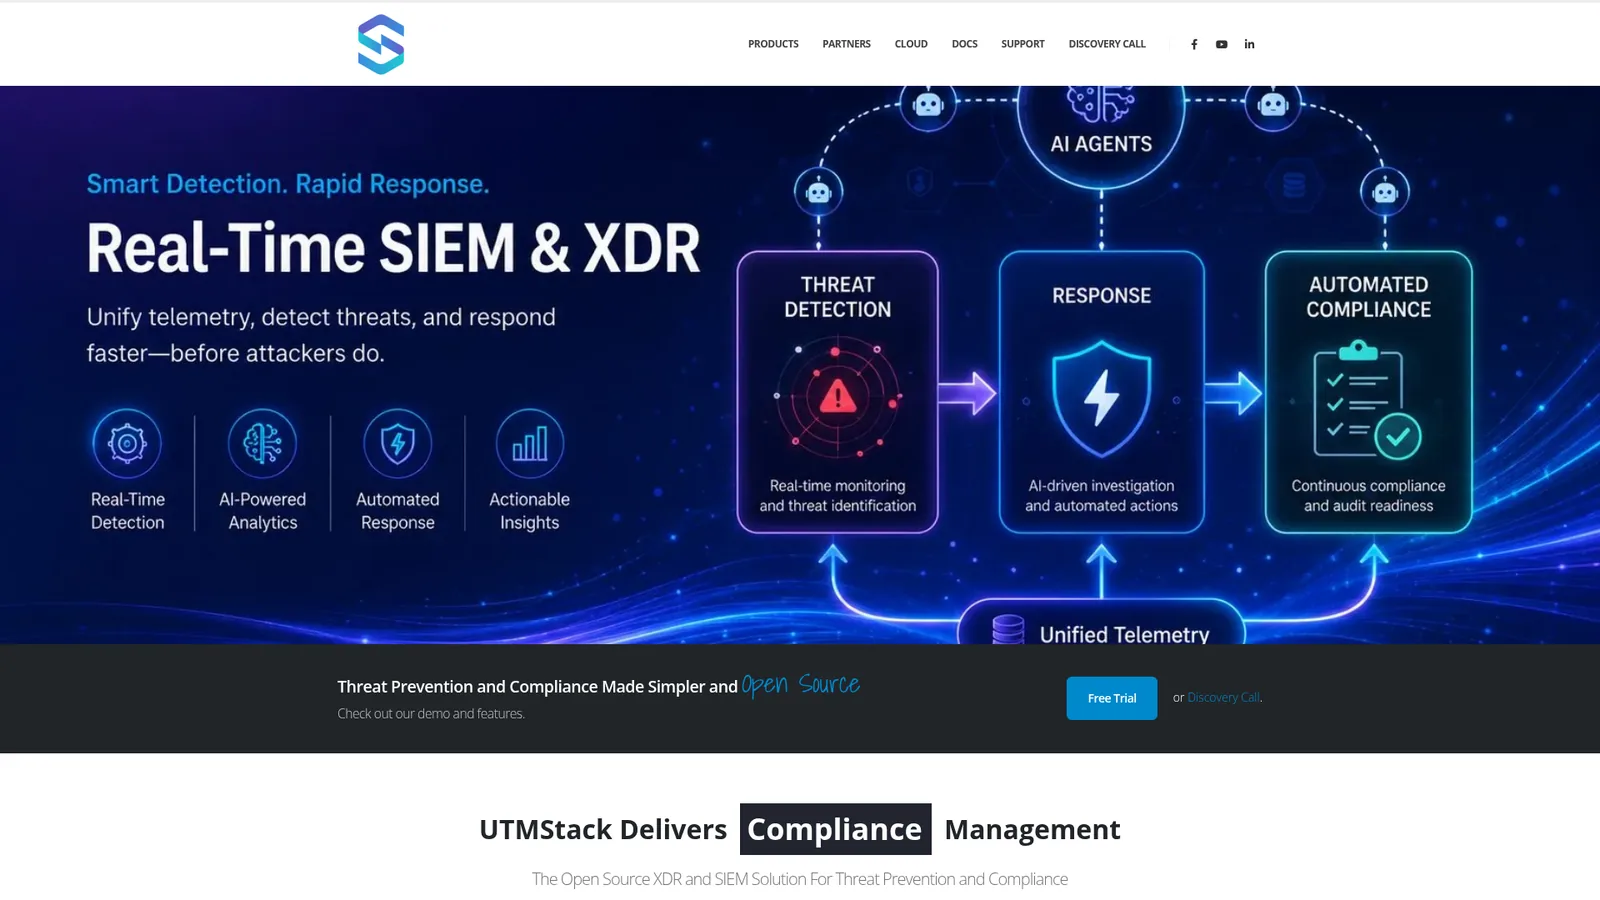
Qué es: un SIEM y XDR combinados, dirigido a organizaciones pequeñas y medianas, con un único instalador, informes de cumplimiento integrados y una opción cloud de la misma empresa. La versión 11 es la actual.
Licencia: AGPLv3. Aprobada por la OSI. La cláusula AGPL implica que una versión modificada ofrecida como servicio debe publicar su código fuente, y es deliberado: protege el producto alojado del propio proveedor.
Hardware mínimo (oficial): el README dimensiona el nodo más pequeño en 4 núcleos, 16 GB de RAM y 150 GB de disco para 50 fuentes de datos con un mes de almacenamiento en caliente (unos 120 GB), escalando a 32 núcleos, 64 GB y 1 TB para 500 fuentes, a partir de lo cual se añaden nodos. Esas cifras son para Ubuntu 22.04.
Coste real de operación: 16 GB para una sola máquina, el doble del suelo de Wazuh. A cambio, el instalador hace el ensamblaje que OpenSearch y Elastic te dejan a ti.
Te prepara para: el puesto generalista en un SOC pequeño o un MSP, donde una sola persona se encarga de la ingesta, la detección y el informe de cumplimiento.
No la uses cuando: quieras una comunidad grande en la que apoyarte. UTMStack es el proyecto de una sola empresa. Cuando un parser se rompe a las 2 de la madrugada, la respuesta está en su Discord o en ningún sitio, y muchos menos responsables de contratación han oído hablar de él que de Wazuh o Elastic.
8. Grafana Loki
Qué es: un sistema de agregación de logs de Grafana Labs, modelado sobre Prometheus, que indexa un pequeño conjunto de etiquetas por stream en vez del contenido de los logs y almacena los chunks en disco local o en almacenamiento de objetos. Es una herramienta de gestión de logs más que un SIEM, y está en esta lista porque un SOC que ya usa Grafana para métricas tiende a poner también sus logs en Loki.
Licencia: AGPL-3.0-only para el núcleo desde que Grafana Labs pasó sus proyectos a AGPL en abril de 2021. El LICENSING.md del repositorio mantiene las bibliotecas cliente, la API push y algunos paquetes compartidos bajo Apache 2.0. Aprobada por la OSI. La versión actual es la 3.7.7.
Hardware mínimo (oficial): ninguno para un solo nodo. La guía de dimensionamiento cubre solo el modo microservicios, y su nivel más pequeño está escrito para menos de 3 TB al día, con el ingester por sí solo pidiendo 2 CPU y 4 GiB por réplica en seis réplicas. La cifra que importa para un laboratorio está en la página de modos de despliegue: el modo monolítico, un binario con todos los componentes dentro, está dimensionado para hasta unos 20 GB de logs al día, que es más de lo que escribe una red doméstica en un mes.
Coste real de operación: el más bajo de esta página. Un binario en Go, una instancia de Grafana al lado y Alloy o Promtail enviando los logs. La memoria crece con el número de combinaciones de etiquetas, así que el coste continuo es contención: mete un ID de usuario o una IP de origen en una etiqueta y el índice que iba a mantenerse pequeño deja de serlo.
Te prepara para: LogQL y Grafana, que aparecen por igual en ofertas de plataforma, SRE e ingeniería de detección. Sacar los inicios de sesión SSH fallidos de journald con un filtro LogQL y graficarlos por host es una habilidad real, y una regla de alerta de Grafana sobre esa consulta es lo más cerca que Loki llega de una detección.
No la uses cuando: quieras un SIEM. Loki no tiene parsers en la ingesta, ni motor de correlación, ni mapeo ATT&CK, ni gestión de casos. Es donde viven los logs; la detección tiene que venir de reglas de alerta que escribas tú o de una herramienta que lea de Loki. En esta lista juega el papel que juega Graylog, con una fracción del hardware y bajo una licencia que la OSI aprueba.
Una nota sobre Splunk Free
Splunk Free no es open source. Es una licencia gratuita para software propietario. Según el manual de administración de Splunk Enterprise 10.4, la licencia Free indexa hasta 500 MB al día y emite un aviso de violación por encima de eso; las violaciones repetidas bloquean la búsqueda. Puedes cargar en bloque un conjunto de datos mayor hasta dos veces en una ventana de 30 días. Las alertas no se disparan. Los usuarios y roles dejan de funcionar y cualquiera que llegue a la instancia entra como admin.
Eso convierte a Splunk Free en un material de estudio del lenguaje de búsqueda antes de una entrevista en una empresa que usa Splunk. No es un SIEM que puedas dejar funcionando, y compararlo con Wazuh en igualdad de condiciones es un error de categoría. Si estás sopesando las plataformas comerciales, la comparación Splunk vs QRadar vs Sentinel es la página adecuada.
Lo que ninguna de estas te da
Cuatro costes aparecen en cada despliegue y en ninguna página de descarga.
Hardware. La tabla de arriba es el mínimo del proveedor, que es donde el software arranca, no donde es útil. Security Onion lo dice él mismo: 24 GB es el suelo y 32 GB es la recomendación para «incluso una pequeña cantidad» de tráfico. Planifica con la siguiente cifra hacia arriba.
Horas. Un SIEM comercial te vende parsers para las fuentes de logs que tienes. Uno open source te da un framework de parsers. La diferencia es un fin de semana por fuente de logs al principio, y un extractor roto cada vez que un proveedor cambia un formato de log.
Ajuste de reglas. Wazuh trae miles de reglas, Elastic trae cientos de detecciones preconstruidas, OpenSearch trae una biblioteca Sigma, y el primer día todas saltan. Convertir eso en una cola que un analista pueda trabajar es la habilidad por la que paga el puesto, y ninguna herramienta la trae incluida.
Soporte. No hay número de teléfono. El foro ayuda con el problema que alguien ya ha tenido. Para el que nadie ha tenido, el equipo de soporte eres tú.
Cuál instalar primero, según el trabajo que quieres
Elige la herramienta que usa el puesto, y luego aprende el puesto. La herramienta más descargada y la que usa tu empleador objetivo rara vez son la misma.
Si quieres un asiento de analista SOC de nivel 1, instala Wazuh primero. Funciona con 8 GiB, sus alertas llevan IDs de técnica ATT&CK, y su flujo de trabajo es el turno que vas a trabajar. Añade Security Onion en modo Eval cuando tengas una segunda máquina, para poder explicar un log de conexión de Zeek en la entrevista. Combina el laboratorio con Security+ si necesitas una credencial que el filtro de un reclutador reconozca, y sigue la hoja de ruta del analista SOC para el orden.
Si quieres ser ingeniero de detección, empieza en OpenSearch Security Analytics y escribe reglas Sigma contra logs que hayas generado tú mismo. Pásate a Elastic Security cuando tengas la memoria para ello. Graylog merece un mes intermedio si te interesan los pipelines y la normalización, porque ahí es donde mueren la mayoría de las detecciones, y Loki es el lugar para aprender LogQL si el SOC al que apuntas usa Grafana.
Si vas hacia GRC o cumplimiento, el mapeo PCI de OSSEC y los dashboards de cumplimiento de UTMStack importan más que las herramientas de analista, y ambos funcionan en hardware que ya tienes. Aprende qué produce la monitorización de integridad de archivos y por qué un auditor la pide.
Elijas el carril que elijas, ejecuta una herramienta durante tres meses antes de tocar una segunda. Un responsable de contratación prefiere ver un despliegue de Wazuh con cien reglas ajustadas y un incidente documentado que cinco instalaciones con dashboards por defecto. La guía de laboratorio en casa tiene la lista de hardware; este artículo tiene el software.
FAQ: SIEM open source
¿Cuál es el mejor SIEM open source en 2026? Para la mayoría de la gente, Wazuh. Tiene una licencia open source de verdad (GPLv2), su quickstart documenta una huella concreta de 4 vCPU, 8 GiB de RAM y 50 GB para hasta 25 agentes, y su flujo de alertas basado en agentes se corresponde directamente con el trabajo de analista SOC de nivel 1. Security Onion es la mejor opción si quieres aprender monitorización de seguridad de red con Zeek y Suricata, pero necesita 24 GB de RAM en modo standalone y su código está bajo Elastic License 2.0, que no es una licencia OSI. Si solo quieres un backend de búsqueda y detección sobre el que construir, OpenSearch Security Analytics bajo Apache 2.0 es la licencia más limpia de la lista.
¿El stack ELK sigue siendo open source? Sí, desde septiembre de 2024. Elastic añadió AGPLv3, una licencia aprobada por la OSI, como opción para las partes gratuitas del código fuente de Elasticsearch y Kibana, junto a la SSPL y la Elastic License 2.0 que usaba desde 2021. El binario por defecto que descargas sigue distribuyéndose bajo Elastic License 2.0, y las bibliotecas cliente de Elastic nunca dejaron Apache 2.0. Los artículos que siguen diciendo que ELK ya no es open source están citando la situación de 2021.
¿Security Onion es open source? Security Onion es gratuito para descargar y usar, y está construido a partir de componentes open source como Suricata, Zeek y Elasticsearch. Su propio código, sin embargo, está bajo Elastic License 2.0, que la Open Source Initiative no ha aprobado. Eso importa para redistribuirlo y para ofrecerlo como servicio gestionado; no importa para un laboratorio en casa ni para una organización que lo ejecuta internamente.
¿Cuánta RAM necesito para montar un SIEM en casa? Depende de la herramienta. El quickstart todo en uno de Wazuh pide 8 GiB. El modo Eval de Security Onion funciona con 8 GB porque se salta Logstash y Redis, pero el modo standalone necesita 24 GB y la documentación recomienda 32 GB con cualquier tráfico real. UTMStack pide 16 GB. OSSEC por sí solo no tiene una huella significativa porque no tiene indexador ni interfaz web. Un mini PC de segunda mano con 16 GB de RAM cubre Wazuh y Security Onion en modo Eval; Security Onion standalone necesita una máquina en la que quepan 32 GB.
¿Splunk Free es open source y cuál es su límite? No. Splunk Free es una licencia gratuita para software propietario, no open source. Según el manual de administración de Splunk Enterprise 10.4, indexa hasta 500 MB al día, permite dos cargas masivas mayores dentro de cualquier ventana de 30 días, te impide buscar tras violaciones repetidas de licencia, no dispara alertas y desactiva la autenticación, de modo que cualquiera que llegue a la instancia es admin. Sirve para aprender el lenguaje de búsqueda de Splunk antes de una entrevista de trabajo y para nada más.
Fundador de Unihackers
Una década defendiendo aerolíneas, SOCs y organizaciones internacionales
Daute fundó Unihackers tras una década defendiendo aerolíneas, SOCs gestionados y organizaciones internacionales. Es Associate C|CISO y voz habitual sobre IA y ciberseguridad en medios internacionales. Silver Winner en los Cyber Security Excellence Awards 2021. Enseña como le habría gustado que le enseñasen a él: sin ruido, entrenando lo que los atacantes hacen de verdad y formando profesionales útiles desde el primer día.
Ver perfil¿Listo para iniciar tu carrera en ciberseguridad?
Únete a cientos de profesionales que han hecho la transición a la ciberseguridad con nuestro bootcamp práctico.