Meilleurs SIEM open source en 2026 : 8 outils comparés sur du vrai matériel
Les meilleurs outils SIEM open source en 2026, comparés sur ce que personne d'autre ne vérifie : la vraie licence, le CPU, la RAM et le disque que chacun exige selon sa propre documentation, ce qu'il coûte à faire tourner et le métier auquel il vous prépare.
- Siem
- Soc
- Open Source
- Home Lab
- Detection Engineering
Chiffres clés
- Le guide de démarrage officiel de Wazuh (vérifié en septembre 2026, version 4.14) dimensionne un serveur tout-en-un à 4 vCPU, 8 Gio de RAM et 50 Go de stockage pour 1 à 25 agents avec 90 jours de rétention, et à 8 vCPU, 8 Gio et 200 Go pour 50 à 100 agents.
- La documentation matérielle de Security Onion (version 3, vérifiée en septembre 2026) fixe le minimum standalone à 4 cœurs CPU, 24 Go de RAM et 200 Go de stockage, et conseille 32 Go ou plus dès qu'il y a un peu de trafic réseau à surveiller ; le mode Eval se contente de 8 Go parce qu'il n'exécute ni Logstash ni Redis.
- Le code propre de Security Onion est sous Elastic License 2.0, qui n'est pas une licence open source approuvée par l'OSI, d'après le fichier LICENSE du dépôt Security-Onion-Solutions/securityonion (vérifié en septembre 2026).
- Elastic a ajouté l'AGPLv3, une licence approuvée par l'OSI, comme option pour le code source d'Elasticsearch et de Kibana en septembre 2024, à côté de la SSPL et de l'Elastic License 2.0, selon la FAQ de licence d'Elastic.
- Graylog a fait passer le code de son serveur sous Server Side Public License v1 en novembre 2020 avec la version 4.0 ; la SSPL n'est pas approuvée par l'OSI, donc Graylog Open est en source disponible plutôt qu'open source.
- Splunk Free, d'après le manuel d'administration Splunk Enterprise 10.4, indexe au maximum 500 Mo par jour, bloque la recherche après des violations de licence répétées, ne déclenche pas d'alertes et supprime l'authentification des utilisateurs.
- Le README d'UTMStack (v11, vérifié en septembre 2026) dimensionne le plus petit nœud à 4 cœurs, 16 Go de RAM et 150 Go de disque pour 50 sources de données avec 120 Go de stockage de logs chaud.
- Grafana Loki est sous licence AGPL-3.0-only d'après les fichiers LICENSE et LICENSING.md du dépôt grafana/loki (vérifié en septembre 2026, version 3.7.7), les bibliothèques clientes et l'API push restant sous Apache 2.0 ; sa documentation ne publie aucun minimum mono-nœud et donne le mode monolithique pour environ 20 Go de logs par jour au plus.
En résumé
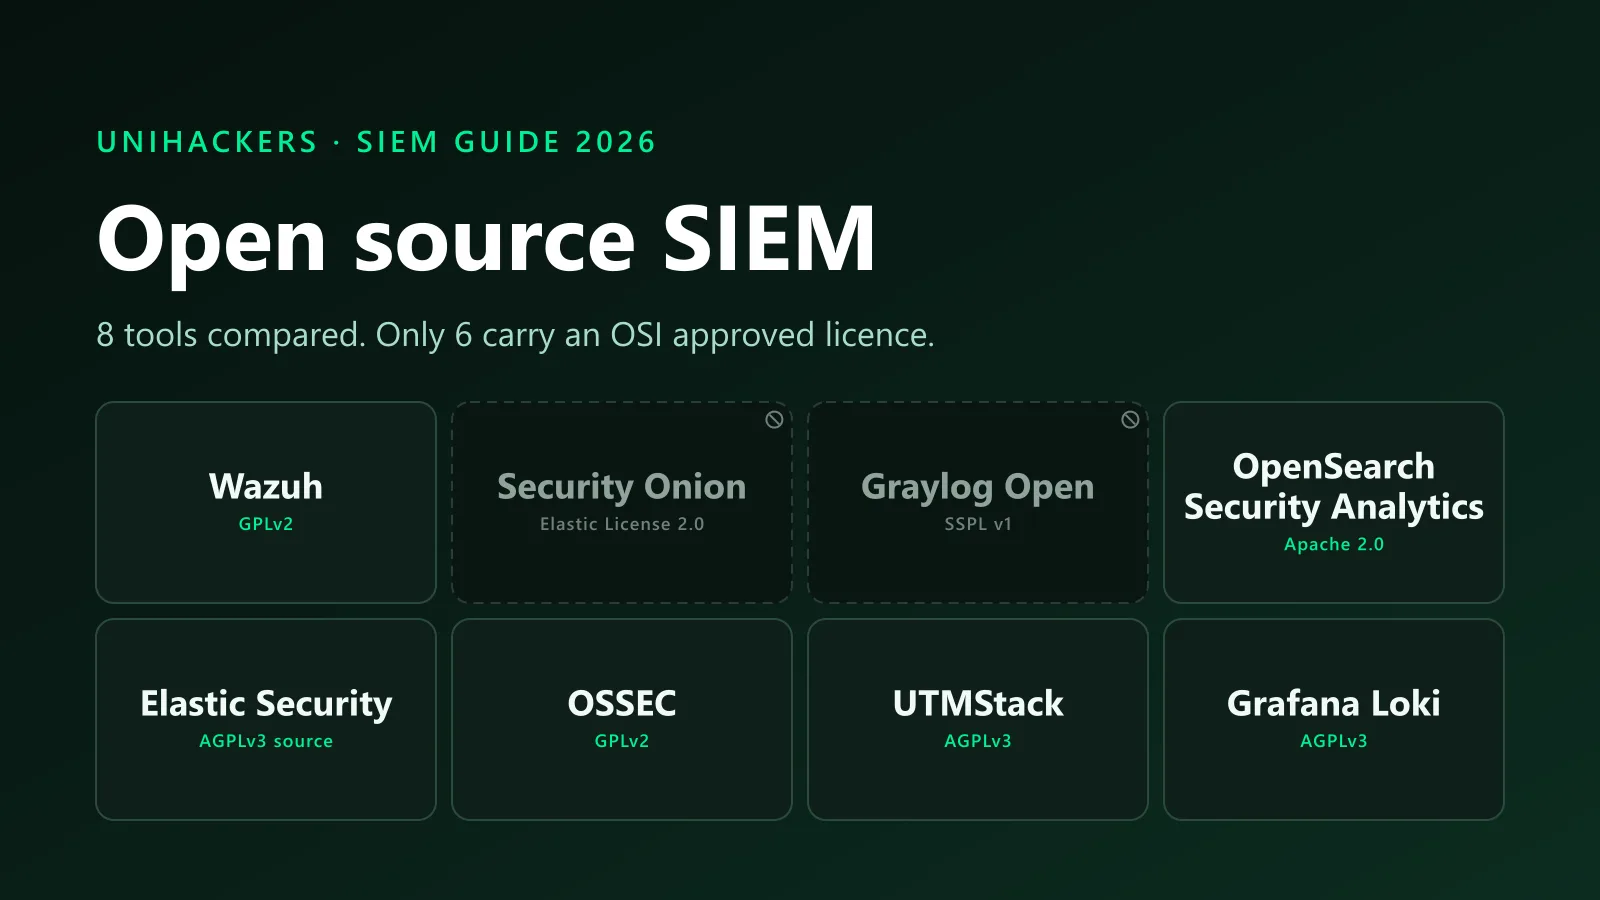
Les meilleurs outils SIEM open source en 2026 sont Wazuh pour un premier poste d'analyste SOC, Security Onion pour la surveillance de la sécurité réseau, Graylog Open pour les pipelines de logs, OpenSearch Security Analytics pour un moteur propre sous Apache 2.0, Elastic Security pour l'ingénierie de détection en entreprise, OSSEC pour l'intégrité des hôtes, UTMStack pour une petite structure soumise à la conformité, et Grafana Loki pour un entrepôt de logs qui tourne sur presque rien. Six des huit portent une licence approuvée par l'OSI. Splunk Free n'est ni open source ni illimité : il plafonne à 500 Mo par jour.
Chaque liste qui se positionne sur cette requête vous donne dix noms et zéro chiffre. Sur les trois pages classées au-dessus de celle-ci, les mots « RAM », « cœurs CPU » et « configuration minimale » apparaissent une fois en tout, en passant. Aucune ne nomme un métier.
Cet article fait donc le travail ingrat. Chaque licence ci-dessous a été lue dans le fichier LICENSE du projet ou dans sa FAQ de licence. Chaque chiffre matériel vient de la documentation officielle, avec le lien, vérifié le 4 septembre 2026. Quand un projet ne publie aucun minimum, je le dis. Et chaque outil a un champ « à éviter quand », parce qu'une liste qui ne vous dit jamais de passer votre chemin est une publicité.
Les SIEM open source comparés en un coup d'œil
| Outil | Licence | Approuvée OSI | Matériel minimum (officiel) | Vous prépare à |
|---|---|---|---|---|
| Wazuh 4.14 | GPLv2 | Oui | 4 vCPU, 8 Gio, 50 Go (1 à 25 agents) | Analyste SOC niveau 1 |
| Security Onion 3 | Elastic License 2.0 | Non | Eval : 4 cœurs, 8 Go, 200 Go. Standalone : 4 cœurs, 24 Go, 200 Go | Surveillance de la sécurité réseau |
| Graylog Open | SSPL v1 | Non | Aucun publié | Ingénieur gestion des logs |
| OpenSearch Security Analytics | Apache 2.0 | Oui | Aucun publié ; heap de 1 Go par défaut, moitié de la RAM recommandée | Ingénieur détection (Sigma) |
| Elastic Security | Source AGPLv3, binaire ELv2 | Oui (source) | Aucun publié ; heap dimensionné automatiquement | Ingénieur détection en entreprise |
| OSSEC 4.2 | GPLv2 | Oui | Aucun publié ; n'exige que make, gcc et libc | HIDS et conformité |
| UTMStack v11 | AGPLv3 | Oui | 4 cœurs, 16 Go, 150 Go (50 sources) | Généraliste de petit SOC ou de MSP |
| Grafana Loki 3.7 | AGPLv3 | Oui | Aucun publié pour un nœud ; mode monolithique donné pour environ 20 Go par jour | Gestion des logs, LogQL et Grafana |
Absent de la liste parce qu'il n'est pas open source : Splunk Free, 500 Mo par jour, traité à la fin de la section outils.
Ce que « SIEM open source » veut dire en 2026
Un SIEM collecte des logs, les normalise, y applique des règles de détection et donne à un analyste un endroit où enquêter. « Open source » a un sens précis : le code est sous une licence approuvée par l'Open Source Initiative, comme la GPL, l'Apache ou l'AGPL. Plusieurs outils de chaque liste « SIEM open source » échouent à ce test, et les pages de classement soit ne le savent pas, soit ne le disent pas. Trois faits de licence règlent la plupart des disputes de forum.
Elastic est de nouveau open source. En 2021, Elastic a fait passer Elasticsearch et Kibana d'Apache 2.0 à la SSPL et à sa propre Elastic License, d'où vient la phrase « ELK n'est plus open source ». En septembre 2024, Elastic a ajouté l'AGPLv3 comme option pour les parties gratuites de ce code source. L'AGPLv3 est approuvée par l'OSI. Le binaire par défaut reste sous Elastic License 2.0 et les bibliothèques clientes n'ont jamais quitté Apache 2.0. Une page qui qualifie encore ELK de fermé a trois ans de retard.
Graylog ne l'est pas. Graylog a fait passer son serveur sous SSPL v1 avec la version 4.0 en novembre 2020. La SSPL vous laisse lire, exécuter et modifier le code, mais pas le proposer en service sans publier votre couche de gestion, et l'OSI l'a rejetée. Graylog Open est gratuit, c'est un bon produit, et ce n'est pas de l'open source.
Security Onion non plus. La distribution est construite à partir de briques open source, mais le code propre du projet est sous Elastic License 2.0. Pour un lab maison ou un déploiement interne, cela ne change rien. Pour une entreprise qui veut le revendre en service managé, cela change tout. Si vous comptez écrire « déploiement d'un SIEM open source » sur un CV, sachez quel mot s'applique.
Comment nous avons choisi
Quatre critères, appliqués de la même façon aux huit outils. La licence devait être lue dans le fichier LICENSE du dépôt ou dans la FAQ de licence de l'éditeur. Les chiffres matériels devaient venir de la documentation officielle ; quand un projet n'en publie aucun, le tableau dit « aucun publié » plutôt que d'emprunter un chiffre de forum. Chaque outil devait correspondre à un métier qui existe sur un site d'offres d'emploi en 2026. Et chaque outil devait avoir une situation claire où c'est le mauvais choix.
Une chose à dire explicitement : Unihackers vend des formations en cybersécurité. Nous ne vendons, ne revendons, n'hébergeons aucun SIEM de cette page et n'en touchons aucune commission. Chaque page d'éditeur classée sur cette requête met son propre produit en premier. Nous n'avons aucun produit à mettre en premier.
Je n'ai pas fait tourner les huit en production et je ne prétendrai pas le contraire. Ce que je peux faire, c'est lire la documentation plus attentivement que les autres listes, et vous dire où les docs se taisent.
Le tableau matériel, c'est l'article. Un SIEM que vous ne pouvez pas vous permettre de faire tourner est un PDF, pas un outil.
Les 8 outils SIEM open source
1. Wazuh
Ce que c'est : une plateforme basée sur des agents, née d'un fork d'OSSEC, qui couvre aujourd'hui l'analyse de logs, la surveillance d'intégrité des fichiers, la détection de vulnérabilités et la cartographie MITRE ATT&CK, avec un tableau de bord construit sur un fork d'OpenSearch. La version actuelle est la 4.14.
Licence : GPLv2 avec une exception de liaison OpenSSL. Approuvée par l'OSI.
Matériel minimum (officiel) : le guide de démarrage Wazuh dimensionne un déploiement tout-en-un à 4 vCPU, 8 Gio de RAM et 50 Go de disque pour 1 à 25 agents, 8 vCPU, 8 Gio et 100 Go pour 25 à 50, et 8 vCPU, 8 Gio et 200 Go pour 50 à 100, le tout avec 90 jours de rétention.
Coût réel d'exploitation : un mini PC d'occasion avec 16 Go de RAM couvre le plus petit palier. Le coût récurrent, c'est le temps : enrôlement des agents, réglage des décodeurs et bruit des règles. Wazuh est livré avec des milliers de règles et la première semaine passe à décider lesquelles vous voulez voir.
Vous prépare à : analyste SOC niveau 1. L'agent remonte un événement, la règle se déclenche, l'analyste vérifie la technique ATT&CK et décide s'il escalade. Cette boucle est la fiche de poste d'un siège SOC débutant, et la ligne la plus directe entre un lab maison et un premier poste en SOC.
À éviter quand : vous devez inspecter le trafic réseau. Wazuh voit ce que ses agents lui envoient. Sans Zeek ou Suricata pour l'alimenter, un mouvement latéral en SMB entre deux hôtes non gérés est invisible. Associez-le à Security Onion ou acceptez l'angle mort.
2. Security Onion
Ce que c'est : une distribution Linux qui regroupe Suricata, Zeek, Elasticsearch, Kibana et sa propre interface SOC en une plateforme de surveillance de la sécurité réseau. La version 3 est sortie en 2026 et la branche 2.4 reste documentée en parallèle.
Licence : le code propre du projet est sous Elastic License 2.0. Non approuvée par l'OSI. Gratuit à télécharger et à exécuter.
Matériel minimum (officiel) : la page matériel de Security Onion 3 indique pour Eval 4 cœurs, 8 Go de RAM, 200 Go de disque et deux cartes réseau, et pour Standalone 4 cœurs, 24 Go de RAM, 200 Go et deux cartes réseau. La documentation ajoute : « Au strict minimum de 24 Go de RAM, vous aurez peut-être besoin d'espace de swap pour éviter des problèmes. Envisagez 32 Go de RAM ou plus si vous prévoyez de surveiller ne serait-ce qu'un peu de trafic réseau. » Eval descend à 8 Go en n'exécutant pas du tout Logstash ni Redis, ce qui explique qu'un lab Eval se comporte différemment d'un nœud de production.
Coût réel d'exploitation : le plancher de 24 Go en standalone exclut la plupart des portables et des mini PC bon marché. Prévoyez une machine qui accepte 32 Go, plus un switch manageable avec un port miroir pour que la sonde voie le trafic. Notre guide du lab maison couvre ce montage et le matériel d'occasion qui convient.
Vous prépare à : la surveillance de la sécurité réseau. Les logs Zeek, les alertes Suricata et la capture complète de paquets sont ce qui sépare un analyste qui lit des alertes d'un analyste qui peut prouver ce qui s'est passé sur le câble, et Wazuh ne peut pas les enseigner.
À éviter quand : vous avez 8 Go de RAM et voulez un SIEM pour des logs d'hôtes. Le mode Eval tournera et vous apprendra l'interface, mais il saute les composants qui rendent la vraie chose difficile. Pour la télémétrie des hôtes, Wazuh fait plus avec moins.
3. Graylog Open
Ce que c'est : une plateforme de gestion des logs avec un modèle solide de pipelines et de streams, qui stocke les données dans OpenSearch ou Elasticsearch avec MongoDB pour la configuration. L'édition Open est gratuite ; Security et Enterprise ajoutent des fonctions SIEM comme la détection d'anomalies et le renseignement sur les menaces, sous licence payante.
Licence : SSPL v1 depuis novembre 2020. Non approuvée par l'OSI.
Matériel minimum (officiel) : aucun publié. Graylog documente son architecture mais aucun tableau de dimensionnement pour l'édition Open. Les fils communautaires placent le plancher autour de 4 Go pour démarrer et 8 CPU avec 24 Go pour un usage sérieux ; traitez-les comme des chiffres communautaires, pas comme des chiffres d'éditeur. Ce sur quoi vous pouvez compter, ce sont les recommandations OpenSearch en dessous : la documentation d'installation OpenSearch fixe le heap Java à 1 Go par défaut et recommande de le régler à la moitié de la RAM du système.
Coût réel d'exploitation : trois services (Graylog, OpenSearch, MongoDB) à maintenir à jour et alignés. La dérive de versions entre Graylog et son moteur de recherche est la façon habituelle dont un déploiement maison casse au bout de six mois.
Vous prépare à : l'ingénierie de gestion des logs : parsing, extracteurs, pipelines, rétention et jeux d'index. Un SIEM ne vaut que la normalisation qui le précède, et cette compétence se transfère à n'importe quelle plateforme commerciale.
À éviter quand : vous voulez des règles de détection prêtes à l'emploi. Graylog Open vous donne la plomberie et une barre de recherche. La corrélation, la détection d'anomalies et le renseignement sur les menaces qui en font un SIEM sont derrière les paliers payants.
4. OpenSearch Security Analytics
Ce que c'est : le plugin SIEM installé avec chaque distribution OpenSearch, construit autour de détecteurs qui exécutent des règles au format Sigma sur vos index et produisent des findings et des alertes. OpenSearch lui-même est un projet de la Linux Foundation, forké depuis la dernière version Apache 2.0 d'Elasticsearch.
Licence : Apache 2.0 pour tout le projet. Approuvée par l'OSI, et la licence la plus permissive de cette page.
Matériel minimum (officiel) : aucun tableau publié. La documentation d'installation vous donne les leviers à la place : un heap de 1 Go par défaut, une recommandation de régler le heap à la moitié de la RAM du système, vm.max_map_count à 262144 ou plus, et le swap désactivé. En pratique, un nœud unique démarre sur une petite VM et a besoin de mémoire en proportion des données que vous indexez.
Coût réel d'exploitation : vous assemblez un SIEM, vous n'en installez pas un. Les agents d'envoi de logs, les modèles d'index, les tableaux de bord et le réglage des règles sont à construire vous-même. Rien de ce que vous apprenez n'est verrouillé chez un éditeur.
Vous prépare à : l'ingénierie de détection. Security Analytics parle Sigma, ce que le secteur a de plus proche d'un langage de détection portable, et les recruteurs demandent Sigma par son nom.
À éviter quand : vous voulez un agent, un scanner de vulnérabilités ou une surveillance d'intégrité des fichiers. OpenSearch est un moteur de recherche avec un plugin de sécurité, pas une plateforme endpoint. Alimentez-le depuis Wazuh, Fluent Bit ou Beats, sinon vous aurez un moyen très rapide de chercher dans rien.
5. Elastic Security (ELK)
Ce que c'est : l'application Security dans Kibana, adossée à Elasticsearch, avec un moteur de détection, des règles préconstruites, des timelines et, sur les paliers payants, une protection des endpoints. Le nom « stack ELK » est antérieur à l'application Security et génère toujours plus de recherches que le produit.
Licence : depuis septembre 2024, le code source d'Elasticsearch et de Kibana est disponible sous AGPLv3 en plus de la SSPL et de l'Elastic License 2.0. Le binaire par défaut est distribué sous Elastic License 2.0, avec les fonctions gratuites Basic activées. L'AGPLv3 est approuvée par l'OSI.
Matériel minimum (officiel) : aucun tableau publié. La page des réglages importants d'Elastic dit qu'Elasticsearch dimensionne automatiquement le heap JVM à partir des rôles du nœud et de la mémoire totale, et recommande la valeur par défaut. Le meilleur indicateur concret est Security Onion, qui fait tourner la stack Elastic avec des sondes par-dessus et exige 24 Go en standalone.
Coût réel d'exploitation : de la mémoire, et la discipline de garder chaque composant sur la même version. Une stack laissée seule pendant un an devient un projet de migration.
Vous prépare à : l'ingénierie de détection en entreprise. KQL, EQL, le moteur de détection et le réglage des règles préconstruites sont ce qu'un SOC de taille moyenne sous Elastic attend dès le premier jour, et la connaissance de l'interface se transporte dans Security Onion.
À éviter quand : vous êtes sur un portable avec 8 Go. Elastic ne publie aucun minimum parce qu'il n'y en a pas d'utile ; la réponse honnête est « plus que ce que vous avez ». Commencez sur OpenSearch Security Analytics, la même lignée sur une empreinte plus petite, et passez à Elastic quand il y a une machine pour lui.
6. OSSEC
Ce que c'est : le système de détection d'intrusion sur hôte open source d'origine : analyse de logs, surveillance d'intégrité des fichiers, détection de rootkits et réponse active, exécutés depuis un manager qui collecte auprès d'agents. Wazuh l'a forké en 2015. Atomicorp le maintient aujourd'hui et propose une version « OSSEC+ » sur inscription ainsi qu'un Atomic OSSEC commercial.
Licence : GPLv2. Approuvée par l'OSI. La version open source actuelle est la 4.2.0 d'après la page de téléchargement.
Matériel minimum (officiel) : aucun publié, et pour une bonne raison. Les prérequis d'installation listent make, gcc et libc, avec OpenSSL en option. Il n'y a ni indexeur ni interface web, donc rien à dimensionner. Le manager est une poignée de démons en C.
Coût réel d'exploitation : presque rien en matériel, tout en interface. Les alertes arrivent par e-mail ou syslog. Ajoutez un tableau de bord et vous construisez un petit Wazuh à la main.
Vous prépare à : la détection sur hôte et les contrôles de conformité. La documentation d'OSSEC relie ses fonctions aux sections de PCI DSS (surveillance d'intégrité des fichiers pour 11.5 et 10.5, inspection des logs pour la section 10), qui est le langage dans lequel travaille un analyste GRC.
À éviter quand : vous voulez un SIEM. OSSEC est un HIDS avec de la corrélation, et chaque liste qui le classe en SIEM tire sur la catégorie. Le moteur OSSEC avec un tableau de bord, des règles à jour et un scanner de vulnérabilités existe déjà, et il s'appelle Wazuh.
7. UTMStack
Ce que c'est : un SIEM et XDR combinés, destiné aux petites et moyennes organisations, avec un installateur unique, des rapports de conformité intégrés et une option cloud de la même société. La version 11 est la version actuelle.
Licence : AGPLv3. Approuvée par l'OSI. La clause AGPL impose qu'une version modifiée proposée en service publie son code source, ce qui est délibéré : elle protège le produit hébergé de l'éditeur lui-même.
Matériel minimum (officiel) : le README dimensionne le plus petit nœud à 4 cœurs, 16 Go de RAM et 150 Go de disque pour 50 sources de données avec un mois de stockage chaud (environ 120 Go), jusqu'à 32 cœurs, 64 Go et 1 To pour 500 sources, au-delà de quoi vous ajoutez des nœuds. Ces chiffres valent pour Ubuntu 22.04.
Coût réel d'exploitation : 16 Go pour une machine seule, le double du plancher de Wazuh. En échange, l'installateur fait l'assemblage qu'OpenSearch et Elastic vous laissent.
Vous prépare à : le siège de généraliste dans un petit SOC ou un MSP, où une seule personne a la charge de l'ingestion, de la détection et du rapport de conformité.
À éviter quand : vous voulez une grande communauté sur laquelle vous appuyer. UTMStack est le projet d'une seule société. Quand un parseur casse à 2 h du matin, la réponse est sur leur Discord ou nulle part, et bien moins de recruteurs en ont entendu parler que de Wazuh ou d'Elastic.
8. Grafana Loki
Ce que c'est : un système d'agrégation de logs de Grafana Labs, calqué sur Prometheus, qui indexe un petit jeu de labels par stream plutôt que le contenu des logs et stocke les chunks sur disque local ou dans un stockage objet. C'est un outil de gestion des logs plutôt qu'un SIEM, et il figure dans cette liste parce qu'un SOC qui fait déjà tourner Grafana pour ses métriques a tendance à mettre ses logs dans Loki aussi.
Licence : AGPL-3.0-only pour le cœur depuis que Grafana Labs a fait passer ses projets sous AGPL en avril 2021. Le fichier LICENSING.md du dépôt garde les bibliothèques clientes, l'API push et quelques paquets partagés sous Apache 2.0. Approuvée par l'OSI. La version actuelle est la 3.7.7.
Matériel minimum (officiel) : aucun pour un nœud unique. Le guide de dimensionnement ne couvre que le mode microservices, et son plus petit palier est écrit pour moins de 3 To par jour, l'ingester seul demandant 2 CPU et 4 Gio par réplica sur six réplicas. Le chiffre qui compte pour un lab est sur la page des modes de déploiement : le mode monolithique, un seul binaire avec tous les composants dedans, est donné pour environ 20 Go de logs par jour au plus, soit plus que ce qu'un réseau domestique écrit en un mois.
Coût réel d'exploitation : le plus bas de cette page. Un binaire Go, une instance Grafana à côté et Alloy ou Promtail pour expédier les logs. La mémoire croît avec le nombre de combinaisons de labels, donc le coût récurrent, c'est la retenue : mettez un identifiant utilisateur ou une IP source dans un label et l'index qui devait rester petit cesse de l'être.
Vous prépare à : LogQL et Grafana, qui apparaissent aussi bien dans les offres platform, SRE que d'ingénierie de détection. Extraire les connexions SSH échouées de journald avec un filtre LogQL et les tracer par hôte est une vraie compétence, et une règle d'alerte Grafana sur cette requête est ce que Loki a de plus proche d'une détection.
À éviter quand : vous voulez un SIEM. Loki n'a pas de parseurs à l'ingestion, pas de moteur de corrélation, pas de cartographie ATT&CK et pas de gestion de cas. C'est là où vivent les logs ; la détection doit venir de règles d'alerte que vous écrivez ou d'un outil qui lit Loki. Dans cette liste, il joue le rôle que joue Graylog, sur une fraction du matériel et sous une licence que l'OSI approuve.
Une note sur Splunk Free
Splunk Free n'est pas open source. C'est une licence gratuite pour un logiciel propriétaire. D'après le manuel d'administration Splunk Enterprise 10.4, la licence Free indexe jusqu'à 500 Mo par jour et émet un avertissement de violation au-delà ; des violations répétées bloquent la recherche. Vous pouvez charger en masse un jeu de données plus volumineux jusqu'à deux fois dans une fenêtre de 30 jours. Les alertes ne se déclenchent pas. Les utilisateurs et les rôles cessent de fonctionner et quiconque atteint l'instance est connecté en admin.
Cela fait de Splunk Free un support de révision du langage de recherche avant un entretien dans une entreprise sous Splunk. Ce n'est pas un SIEM que vous pouvez laisser tourner, et le comparer à Wazuh sur un pied d'égalité est une erreur de catégorie. Si vous pesez les plateformes commerciales, la comparaison Splunk vs QRadar vs Sentinel est la bonne page.
Ce qu'aucun d'eux ne vous donne
Quatre coûts apparaissent sur chaque déploiement et sur aucune page de téléchargement.
Le matériel. Le tableau ci-dessus donne le minimum de l'éditeur, c'est-à-dire là où le logiciel démarre, pas là où il est utile. Security Onion le dit lui-même : 24 Go est le plancher et 32 Go la recommandation pour « ne serait-ce qu'un peu » de trafic. Prévoyez le palier d'au-dessus.
Les heures. Un SIEM commercial vous vend des parseurs pour les sources de logs que vous possédez. Un SIEM open source vous donne un framework de parseurs. L'écart, c'est un week-end par source de logs au départ, et un extracteur cassé chaque fois qu'un éditeur change un format de log.
Le réglage des règles. Wazuh est livré avec des milliers de règles, Elastic avec des centaines de détections préconstruites, OpenSearch avec une bibliothèque Sigma, et le premier jour, toutes se déclenchent. Transformer cela en une file qu'un analyste peut traiter est la compétence pour laquelle le poste paie, et aucun outil ne la livre.
Le support. Il n'y a pas de numéro de téléphone. Le forum aide pour le problème que quelqu'un d'autre a déjà eu. Pour celui que personne n'a eu, l'équipe support, c'est vous.
Lequel installer en premier, selon le métier visé
Choisissez l'outil que le métier utilise, puis apprenez le métier. L'outil le plus téléchargé et celui que fait tourner votre employeur cible sont rarement le même.
Si vous visez un poste d'analyste SOC niveau 1, installez Wazuh en premier. Il tourne sur 8 Gio, ses alertes portent les identifiants de techniques ATT&CK, et son flux de travail est la garde que vous ferez. Ajoutez Security Onion en mode Eval quand vous aurez une deuxième machine, pour pouvoir expliquer un log de connexion Zeek en entretien. Associez le lab à Security+ s'il vous faut une certification qu'un filtre de recruteur reconnaît, et suivez la feuille de route analyste SOC pour l'ordre.
Si vous voulez devenir ingénieur détection, commencez sur OpenSearch Security Analytics et écrivez des règles Sigma contre des logs que vous avez générés vous-même. Passez à Elastic Security quand vous aurez la mémoire pour. Graylog mérite un mois entre les deux si les pipelines et la normalisation vous intéressent, puisque c'est là que meurent la plupart des détections, et Loki est l'endroit où apprendre LogQL si le SOC que vous visez tourne sous Grafana.
Si vous vous dirigez vers la GRC ou la conformité, la cartographie PCI d'OSSEC et les tableaux de bord de conformité d'UTMStack comptent plus que l'outillage d'analyste, et les deux tournent sur du matériel que vous possédez déjà. Apprenez ce que produit la surveillance d'intégrité des fichiers et pourquoi un auditeur la demande.
Quelle que soit la voie choisie, faites tourner un outil pendant trois mois avant d'en toucher un second. Un recruteur préfère voir un déploiement Wazuh avec une centaine de règles réglées et un incident rédigé plutôt que cinq installations avec les tableaux de bord par défaut. Le guide du lab maison a la liste du matériel ; cet article a le logiciel.
FAQ : SIEM open source
Quel est le meilleur SIEM open source en 2026 ? Pour la plupart des gens, Wazuh. Il porte une vraie licence open source (GPLv2), son guide de démarrage documente une empreinte concrète de 4 vCPU, 8 Gio de RAM et 50 Go pour 25 agents au plus, et son flux d'alertes basé sur des agents correspond directement au poste d'analyste SOC niveau 1. Security Onion est le meilleur choix si vous voulez apprendre la surveillance de la sécurité réseau avec Zeek et Suricata, mais il exige 24 Go de RAM en mode standalone et son code est sous Elastic License 2.0, pas sous une licence OSI. Si vous voulez seulement un moteur de recherche et de détection sur lequel construire, OpenSearch Security Analytics sous Apache 2.0 est la licence la plus propre de la liste.
La stack ELK est-elle toujours open source ? Oui, depuis septembre 2024. Elastic a ajouté l'AGPLv3, une licence approuvée par l'OSI, comme option pour les parties gratuites du code source d'Elasticsearch et de Kibana, à côté de la SSPL et de l'Elastic License 2.0 qu'il utilisait depuis 2021. Le binaire par défaut que vous téléchargez reste distribué sous Elastic License 2.0, et les bibliothèques clientes d'Elastic sont restées sous Apache 2.0 tout du long. Les articles qui affirment encore qu'ELK n'est plus open source décrivent la situation de 2021.
Security Onion est-il open source ? Security Onion est gratuit à télécharger et à utiliser, et il est construit à partir de composants open source comme Suricata, Zeek et Elasticsearch. Son propre code, en revanche, est sous Elastic License 2.0, que l'Open Source Initiative n'a pas approuvée. Cela compte pour la redistribution et pour le proposer en service managé ; cela ne compte pas pour un lab maison ou une organisation qui l'exploite en interne.
Combien de RAM faut-il pour faire tourner un SIEM chez soi ? Cela dépend de l'outil. Le guide tout-en-un de Wazuh demande 8 Gio. Le mode Eval de Security Onion tourne sur 8 Go en sautant Logstash et Redis, mais le mode standalone exige 24 Go et la documentation recommande 32 Go dès qu'il y a du vrai trafic. UTMStack demande 16 Go. OSSEC seul n'a pas d'empreinte significative parce qu'il n'a ni indexeur ni interface web. Un mini PC d'occasion avec 16 Go de RAM couvre Wazuh et Security Onion en mode Eval ; Security Onion standalone exige une machine dans laquelle vous pouvez mettre 32 Go.
Splunk Free est-il open source, et quelle est sa limite ? Non. Splunk Free est une licence gratuite pour un logiciel propriétaire, pas de l'open source. D'après le manuel d'administration Splunk Enterprise 10.4, il indexe jusqu'à 500 Mo par jour, autorise deux chargements en masse plus volumineux dans toute fenêtre de 30 jours, vous empêche de chercher après des violations de licence répétées, ne déclenche pas d'alertes et désactive l'authentification, si bien que quiconque atteint l'instance est admin. Il sert à apprendre le langage de recherche Splunk avant un entretien d'embauche, et à rien d'autre.
Fondateur d'Unihackers
Une décennie à défendre des compagnies aériennes, des SOC et des organisations internationales
Daute a fondé Unihackers après une décennie passée à défendre des compagnies aériennes, des SOC managés et des organisations internationales. Il est Associate C|CISO et voix régulière sur l'IA et la cybersécurité dans les médias internationaux. Silver Winner aux Cyber Security Excellence Awards 2021. Il enseigne comme il aurait voulu apprendre lui-même : sans bruit, sur ce que les attaquants font vraiment, pour former des professionnels utiles dès le premier jour.
Voir le profilPrêt à lancer votre carrière en cybersécurité ?
Rejoignez des centaines de professionnels qui se sont reconvertis en cybersécurité avec notre programme pratique.