Die besten Open Source SIEM Tools 2026: 8 im Vergleich auf echter Hardware
Die besten Open Source SIEM Tools 2026, verglichen anhand dessen, was sonst niemand prüft: die tatsächliche Lizenz, die CPU, der RAM und die Festplatte, die jedes Tool laut eigener Dokumentation braucht, was der Betrieb kostet und für welchen Job es Sie ausbildet.
- Siem
- Soc
- Open Source
- Home Lab
- Detection Engineering
Wichtige Fakten
- Der offizielle Wazuh-Quickstart (geprüft September 2026, Version 4.14) dimensioniert einen All-in-One-Server mit 4 vCPU, 8 GiB RAM und 50 GB Speicher für 1 bis 25 Agenten bei 90 Tagen Aufbewahrung, und mit 8 vCPU, 8 GiB und 200 GB für 50 bis 100 Agenten.
- Die Hardware-Dokumentation von Security Onion (Version 3, geprüft September 2026) setzt das Standalone-Minimum auf 4 CPU-Kerne, 24 GB RAM und 200 GB Speicher und empfiehlt 32 GB oder mehr schon bei geringem Netzwerkverkehr; der Eval-Modus kommt mit 8 GB aus, weil er weder Logstash noch Redis ausführt.
- Der eigene Code von Security Onion steht unter der Elastic License 2.0, keiner von der OSI anerkannten Open Source Lizenz, laut LICENSE-Datei im Repository Security-Onion-Solutions/securityonion (geprüft September 2026).
- Elastic hat im September 2024 die AGPLv3, eine von der OSI anerkannte Lizenz, als Option für den Quellcode von Elasticsearch und Kibana hinzugefügt, neben SSPL und Elastic License 2.0, laut Elastics Lizenz-FAQ.
- Graylog hat seinen Server-Code im November 2020 mit Release 4.0 auf die Server Side Public License v1 umgestellt; die SSPL ist nicht von der OSI anerkannt, Graylog Open ist also source-available und nicht Open Source.
- Splunk Free indexiert laut Admin-Handbuch von Splunk Enterprise 10.4 maximal 500 MB pro Tag, blockiert die Suche nach wiederholten Lizenzverstößen, löst keine Alerts aus und entfernt die Benutzerauthentifizierung.
- Die README von UTMStack (v11, geprüft September 2026) dimensioniert den kleinsten Knoten mit 4 Kernen, 16 GB RAM und 150 GB Festplatte für 50 Datenquellen mit 120 GB heißem Log-Speicher.
- Grafana Loki ist laut den Dateien LICENSE und LICENSING.md im Repository grafana/loki unter AGPL-3.0-only lizenziert (geprüft September 2026, Version 3.7.7), die Client-Bibliotheken und die Push-API unter Apache 2.0; die Dokumentation veröffentlicht kein Single-Node-Minimum und stuft den monolithischen Modus auf bis zu etwa 20 GB Logs pro Tag ein.
TL;DR
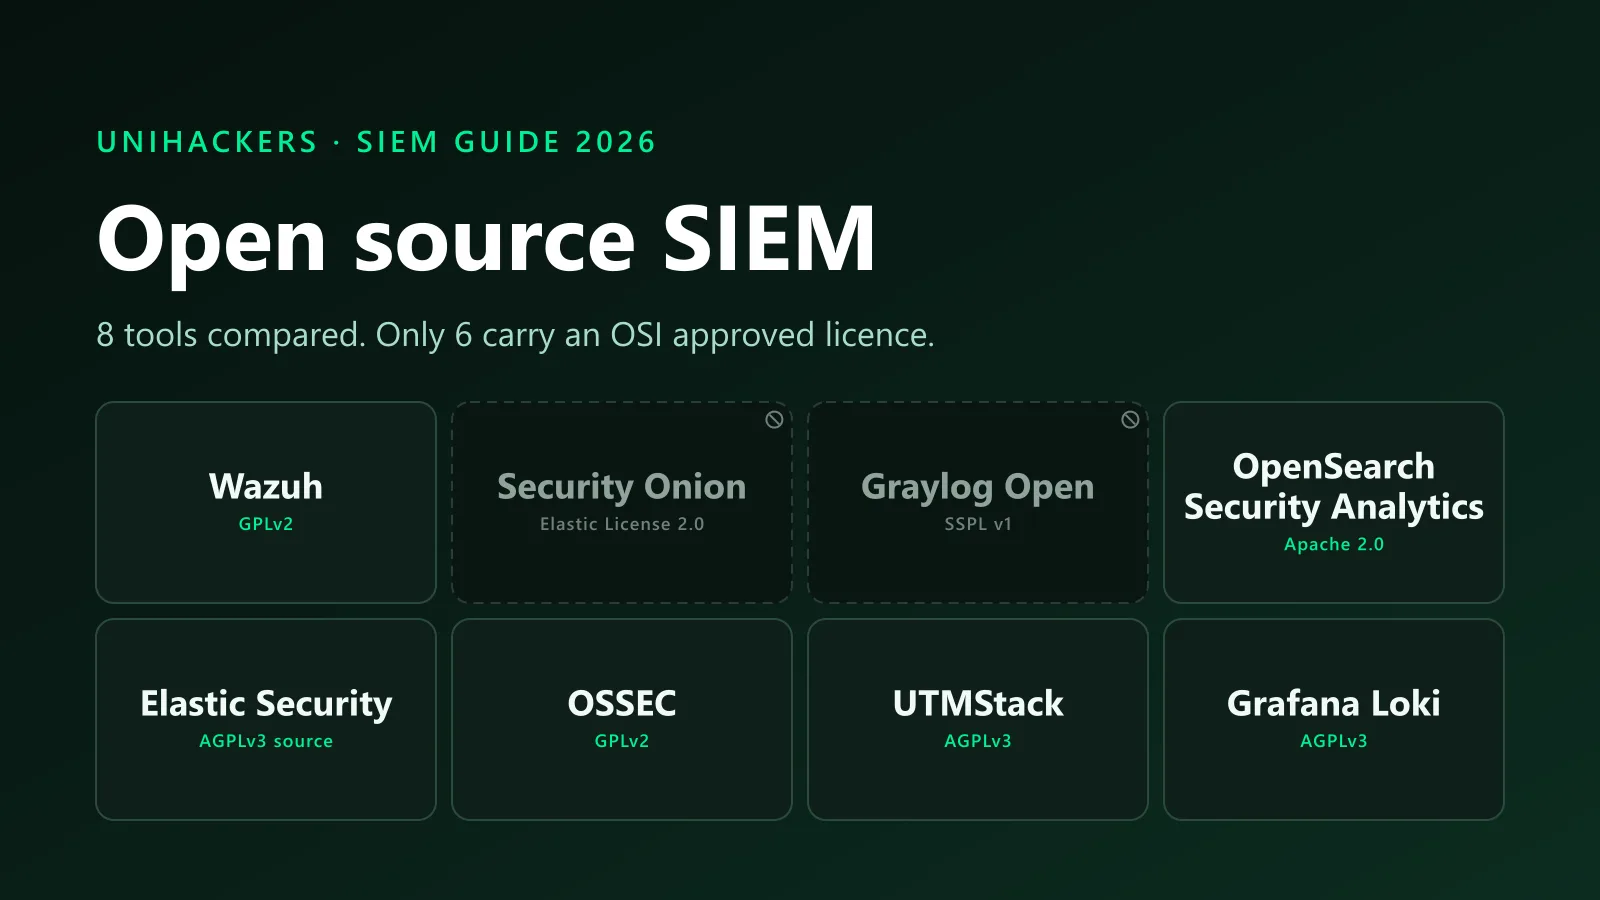
Die besten Open Source SIEM Tools 2026 sind Wazuh für den ersten Job als SOC-Analyst, Security Onion für Network Security Monitoring, Graylog Open für Log-Pipelines, OpenSearch Security Analytics für ein sauberes Apache 2.0 Backend, Elastic Security für Detection Engineering im Enterprise, OSSEC für Host-Integrität, UTMStack für eine kleine Compliance-Umgebung und Grafana Loki für einen Log-Speicher, der auf fast nichts läuft. Sechs der acht tragen eine von der OSI anerkannte Lizenz. Splunk Free ist weder Open Source noch unbegrenzt: Es deckelt bei 500 MB pro Tag.
Jede Listicle zu dieser Suchanfrage liefert zehn Namen und null Zahlen. In den drei Seiten, die über dieser ranken, kommen die Wörter „RAM“, „CPU-Kerne“ und „Mindestanforderungen“ insgesamt ein einziges Mal vor, nebenbei. Keine davon nennt einen Job.
Dieser Artikel erledigt also die langweilige Arbeit. Jede Lizenz unten wurde aus der LICENSE-Datei des Projekts oder der Lizenz-FAQ gelesen. Jede Hardware-Angabe stammt aus der offiziellen Dokumentation, verlinkt, geprüft am 4. September 2026. Wo ein Projekt keine Mindestwerte veröffentlicht, sage ich das. Und jedes Tool bekommt ein Feld „Nicht verwenden, wenn“, denn eine Liste, die nie sagt, was Sie auslassen sollen, ist Werbung.
Open Source SIEM Tools im Überblick
| Tool | Lizenz | OSI-anerkannt | Mindest-Hardware (offiziell) | Bildet aus für |
|---|---|---|---|---|
| Wazuh 4.14 | GPLv2 | Ja | 4 vCPU, 8 GiB, 50 GB (1 bis 25 Agenten) | SOC-Analyst, Tier 1 |
| Security Onion 3 | Elastic License 2.0 | Nein | Eval: 4 Kerne, 8 GB, 200 GB. Standalone: 4 Kerne, 24 GB, 200 GB | Network Security Monitoring |
| Graylog Open | SSPL v1 | Nein | Keine veröffentlicht | Log Management Engineer |
| OpenSearch Security Analytics | Apache 2.0 | Ja | Keine veröffentlicht; 1 GB Standard-Heap, halber RAM empfohlen | Detection Engineer (Sigma) |
| Elastic Security | AGPLv3 Quellcode, ELv2 Binary | Ja (Quellcode) | Keine veröffentlicht; Heap automatisch dimensioniert | Detection Engineer im Enterprise |
| OSSEC 4.2 | GPLv2 | Ja | Keine veröffentlicht; braucht nur make, gcc und libc | HIDS und Compliance |
| UTMStack v11 | AGPLv3 | Ja | 4 Kerne, 16 GB, 150 GB (50 Quellen) | Generalist im kleinen SOC oder MSP |
| Grafana Loki 3.7 | AGPLv3 | Ja | Keine für einen Knoten veröffentlicht; monolithischer Modus für etwa 20 GB pro Tag ausgelegt | Log Management, LogQL und Grafana |
Nicht auf der Liste, weil nicht Open Source: Splunk Free, 500 MB pro Tag, behandelt am Ende des Tool-Abschnitts.
Was „Open Source SIEM“ 2026 bedeutet
Ein SIEM sammelt Logs, normalisiert sie, lässt Erkennungsregeln darüber laufen und gibt einem Analysten einen Ort zum Untersuchen. „Open Source“ hat eine präzise Bedeutung: Der Code steht unter einer Lizenz, die die Open Source Initiative anerkannt hat, etwa GPL, Apache oder AGPL. Mehrere Tools auf jeder „Open Source SIEM“-Liste bestehen diesen Test nicht, und die Ranking-Seiten wissen es entweder nicht oder sagen es nicht. Drei Lizenzfakten klären die meisten Forumsstreits.
Elastic ist wieder Open Source. 2021 hat Elastic Elasticsearch und Kibana von Apache 2.0 auf die SSPL und die eigene Elastic License umgestellt, daher kommt der Satz „ELK ist nicht mehr Open Source“. Im September 2024 hat Elastic die AGPLv3 als Option hinzugefügt für die kostenlosen Teile dieses Quellcodes. AGPLv3 ist OSI-anerkannt. Das Standard-Binary bleibt unter der Elastic License 2.0, und die Client-Bibliotheken haben Apache 2.0 nie verlassen. Eine Seite, die ELK immer noch als geschlossen bezeichnet, ist drei Jahre hinter der Zeit.
Graylog ist es nicht. Graylog hat seinen Server auf SSPL v1 umgestellt mit Release 4.0 im November 2020. Die SSPL erlaubt Ihnen, den Code zu lesen, auszuführen und zu ändern, aber nicht, ihn als Service anzubieten, ohne Ihre Management-Schicht offenzulegen, und die OSI hat sie abgelehnt. Graylog Open ist kostenlos, es ist ein gutes Produkt, und es ist nicht Open Source.
Security Onion ist es auch nicht. Die Distribution besteht aus Open Source Teilen, aber der eigene Code des Projekts steht unter der Elastic License 2.0. Für ein Heimlabor oder ein internes Deployment ändert das nichts. Für ein Unternehmen, das es als Managed Service weiterverkaufen will, ändert es alles. Wenn Sie „Open Source SIEM ausgerollt“ in den Lebenslauf schreiben, sollten Sie wissen, welches Wort zutrifft.
Wie wir ausgewählt haben
Vier Kriterien, auf alle acht gleich angewendet. Die Lizenz musste aus der LICENSE-Datei des Repositorys oder der Lizenz-FAQ des Anbieters gelesen werden. Hardware-Angaben mussten aus der offiziellen Dokumentation stammen; wo ein Projekt keine veröffentlicht, steht in der Tabelle „keine veröffentlicht“ statt einer geborgten Forumszahl. Jedes Tool musste einem Job entsprechen, der 2026 auf einer Jobbörse existiert. Und jedes Tool musste eine klare Situation haben, in der es die falsche Wahl ist.
Eines sei ausdrücklich gesagt: Unihackers verkauft Cybersicherheits-Training. Wir verkaufen, vertreiben, hosten oder kassieren Provisionen für kein SIEM auf dieser Seite. Jede Anbieterseite, die für diese Suchanfrage rankt, setzt ihr eigenes Produkt an die erste Stelle. Wir haben kein Produkt, das wir an die erste Stelle setzen könnten.
Ich habe nicht alle acht in Produktion betrieben und werde nicht so tun. Was ich tun kann: die Dokumentation sorgfältiger lesen als die anderen Listen und Ihnen sagen, wo die Doku schweigt.
Die Hardware-Tabelle ist der Artikel. Ein SIEM, dessen Betrieb Sie sich nicht leisten können, ist ein PDF, kein Tool.
Die 8 Open Source SIEM Tools
1. Wazuh
Was es ist: eine agentenbasierte Plattform, die aus einem OSSEC-Fork entstanden ist und heute Log-Analyse, File Integrity Monitoring, Schwachstellenerkennung und MITRE ATT&CK-Zuordnung abdeckt, mit einem Dashboard auf Basis eines OpenSearch-Forks. Aktuelle Version ist 4.14.
Lizenz: GPLv2 mit einer OpenSSL-Linking-Ausnahme. OSI-anerkannt.
Mindest-Hardware (offiziell): Der Wazuh-Quickstart dimensioniert ein All-in-One-Deployment mit 4 vCPU, 8 GiB RAM und 50 GB Festplatte für 1 bis 25 Agenten, 8 vCPU, 8 GiB und 100 GB für 25 bis 50 und 8 vCPU, 8 GiB und 200 GB für 50 bis 100, jeweils bei 90 Tagen Aufbewahrung.
Tatsächliche Betriebskosten: Ein gebrauchter Mini-Desktop mit 16 GB RAM deckt die kleinste Stufe ab. Die laufenden Kosten sind Zeit: Agenten-Enrolment, Decoder-Tuning und Regel-Rauschen. Wazuh liefert Tausende Regeln mit, und die erste Woche geht dafür drauf, zu entscheiden, welche Sie sehen wollen.
Bildet aus für: Tier 1 SOC-Analyst. Agent meldet ein Ereignis, Regel feuert, Analyst prüft die ATT&CK-Technik und entscheidet über die Eskalation. Diese Schleife ist die Stellenbeschreibung eines Einstiegsplatzes im SOC und der direkteste Weg vom Heimlabor zu einer ersten SOC-Rolle.
Nicht verwenden, wenn: Sie Netzwerkverkehr inspizieren müssen. Wazuh sieht, was seine Agenten ihm schicken. Ohne Zeek oder Suricata als Zulieferer bleibt Lateral Movement über SMB zwischen zwei nicht verwalteten Hosts unsichtbar. Kombinieren Sie es mit Security Onion oder akzeptieren Sie den blinden Fleck.
2. Security Onion
Was es ist: eine Linux-Distribution, die Suricata, Zeek, Elasticsearch, Kibana und eine eigene SOC-Oberfläche zu einer Network-Security-Monitoring-Plattform bündelt. Version 3 erschien 2026, und die 2.4-Linie wird parallel weiter dokumentiert.
Lizenz: Der eigene Code des Projekts steht unter der Elastic License 2.0. Nicht OSI-anerkannt. Kostenlos herunterladbar und nutzbar.
Mindest-Hardware (offiziell): Die Hardware-Seite von Security Onion 3 nennt für Eval 4 Kerne, 8 GB RAM, 200 GB Festplatte und zwei NICs, für Standalone 4 Kerne, 24 GB RAM, 200 GB und zwei NICs. Die Doku ergänzt: „At the bare minimum of 24GB RAM, you may need swap space to avoid issues. Consider 32GB of RAM or more if you plan on monitoring even a small amount of network traffic.“ Eval kommt auf 8 GB, indem es Logstash und Redis gar nicht ausführt, weshalb sich ein Eval-Labor anders verhält als ein Produktionsknoten.
Tatsächliche Betriebskosten: Die 24 GB Standalone-Untergrenze schließt die meisten Laptops und billigen Mini-Desktops aus. Planen Sie eine Maschine ein, die 32 GB aufnimmt, plus einen Managed Switch mit Mirror-Port, damit der Sensor Verkehr sieht. Unser Heimlabor-Leitfaden behandelt dieses Setup und die gebrauchte Hardware, die dazu passt.
Bildet aus für: Network Security Monitoring. Zeek-Logs, Suricata-Alerts und Full Packet Capture trennen einen Analysten, der Alerts liest, von einem, der beweisen kann, was auf der Leitung passiert ist, und Wazuh kann das nicht vermitteln.
Nicht verwenden, wenn: Sie 8 GB RAM haben und ein SIEM für Host-Logs wollen. Der Eval-Modus läuft und bringt Ihnen die Oberfläche bei, lässt aber die Komponenten weg, die das echte System schwierig machen. Für Host-Telemetrie leistet Wazuh mehr mit weniger.
3. Graylog Open
Was es ist: eine Log-Management-Plattform mit einem starken Pipeline- und Stream-Modell, die Daten in OpenSearch oder Elasticsearch speichert und MongoDB für die Konfiguration nutzt. Die Open-Edition ist kostenlos; Security und Enterprise ergänzen SIEM-Funktionen wie Anomalieerkennung und Threat Intelligence gegen eine kostenpflichtige Lizenz.
Lizenz: SSPL v1 seit November 2020. Nicht OSI-anerkannt.
Mindest-Hardware (offiziell): keine veröffentlicht. Graylog dokumentiert seine Architektur, aber keine Sizing-Tabelle für die Open-Edition. Community-Threads setzen die Untergrenze bei etwa 4 GB zum Starten und 8 CPU mit 24 GB für ernsthafte Nutzung; behandeln Sie das als Community-Zahlen, nicht als Anbieterzahlen. Verlassen können Sie sich auf die OpenSearch-Empfehlung darunter: Die OpenSearch-Installationsdoku setzt den Java-Heap standardmäßig auf 1 GB und empfiehlt die Hälfte des System-RAM.
Tatsächliche Betriebskosten: drei Dienste (Graylog, OpenSearch, MongoDB), die aktuell und im Gleichschritt gehalten werden müssen. Versionsdrift zwischen Graylog und seinem Such-Backend ist der übliche Grund, warum ein Heim-Deployment nach sechs Monaten kaputtgeht.
Bildet aus für: Log Management Engineering: Parsing, Extraktoren, Pipelines, Aufbewahrung und Index-Sets. Ein SIEM ist nur so gut wie die Normalisierung davor, und diese Fähigkeit überträgt sich auf jede kommerzielle Plattform.
Nicht verwenden, wenn: Sie Erkennungsregeln out of the box wollen. Graylog Open gibt Ihnen die Rohrleitungen und eine Suchleiste. Die Korrelation, die Anomalieerkennung und die Threat Intel, die es zum SIEM machen, sitzen hinter den bezahlten Stufen.
4. OpenSearch Security Analytics
Was es ist: das SIEM-Plugin, das mit jeder OpenSearch-Distribution installiert wird, aufgebaut um Detektoren, die Regeln im Sigma-Format über Ihre Indizes laufen lassen und Findings und Alerts erzeugen. OpenSearch selbst ist ein Projekt der Linux Foundation, geforkt vom letzten Apache 2.0 Release von Elasticsearch.
Lizenz: Apache 2.0 für alles im Projekt. OSI-anerkannt und die freizügigste Lizenz auf dieser Seite.
Mindest-Hardware (offiziell): keine als Tabelle veröffentlicht. Die Installationsdoku gibt Ihnen stattdessen die Stellschrauben: ein Standard-Heap von 1 GB, die Empfehlung, den Heap auf die Hälfte des System-RAM zu setzen, vm.max_map_count auf 262144 oder höher und Swap deaktiviert. In der Praxis startet ein einzelner Knoten auf einer kleinen VM und braucht Speicher proportional zu den Daten, die Sie indexieren.
Tatsächliche Betriebskosten: Sie bauen ein SIEM zusammen, Sie installieren keines. Log-Shipper, Index-Templates, Dashboards und Regel-Tuning müssen Sie selbst aufsetzen. Nichts, was Sie lernen, ist an einen Anbieter gebunden.
Bildet aus für: Detection Engineering. Security Analytics spricht Sigma, das Nächste, was die Branche an einer portablen Erkennungssprache hat, und Hiring Manager fragen namentlich nach Sigma.
Nicht verwenden, wenn: Sie einen Agenten, einen Schwachstellenscanner oder ein File Integrity Monitoring wollen. OpenSearch ist eine Suchmaschine mit einem Sicherheits-Plugin, keine Endpoint-Plattform. Füttern Sie es aus Wazuh, Fluent Bit oder Beats, sonst haben Sie einen sehr schnellen Weg, nichts zu durchsuchen.
5. Elastic Security (ELK)
Was es ist: die Security-App in Kibana, gestützt auf Elasticsearch, mit einer Detection Engine, vorgefertigten Regeln, Timelines und, auf bezahlten Stufen, Endpoint Protection. Der Name „ELK Stack“ ist älter als die Security-App und bekommt noch immer mehr Suchanfragen als das Produkt.
Lizenz: Seit September 2024 ist der Quellcode von Elasticsearch und Kibana unter AGPLv3 verfügbar, neben SSPL und Elastic License 2.0. Das Standard-Binary wird unter der Elastic License 2.0 verteilt, mit den kostenlosen Basic-Funktionen aktiviert. AGPLv3 ist OSI-anerkannt.
Mindest-Hardware (offiziell): keine als Tabelle veröffentlicht. Elastics Seite zu wichtigen Einstellungen sagt, dass Elasticsearch den JVM-Heap automatisch aus Knotenrollen und Gesamtspeicher dimensioniert, und empfiehlt den Standard. Der beste Näherungswert aus der Praxis ist Security Onion, das den Elastic Stack mit Sensoren obendrauf betreibt und im Standalone-Modus 24 GB braucht.
Tatsächliche Betriebskosten: Speicher, und die Disziplin, jede Komponente auf derselben Version zu halten. Ein Stack, den man ein Jahr in Ruhe lässt, ist ein Migrationsprojekt.
Bildet aus für: Detection Engineering im Enterprise. KQL, EQL, die Detection Engine und das Tuning vorgefertigter Regeln sind das, was ein mittelgroßes SOC mit Elastic am ersten Tag erwartet, und die Oberflächenkenntnis überträgt sich auf Security Onion.
Nicht verwenden, wenn: Sie auf einem Laptop mit 8 GB sitzen. Elastic veröffentlicht kein Minimum, weil es kein brauchbares gibt; die ehrliche Antwort lautet: mehr, als Sie haben. Fangen Sie mit OpenSearch Security Analytics an, dieselbe Abstammung auf kleinerem Fußabdruck, und wechseln Sie zu Elastic, wenn eine Maschine dafür da ist.
6. OSSEC
Was es ist: das ursprüngliche Open Source Host Intrusion Detection System: Log-Analyse, File Integrity Monitoring, Rootkit-Erkennung und Active Response, betrieben von einem Manager, der von Agenten sammelt. Wazuh hat es 2015 geforkt. Atomicorp pflegt es heute und bietet ein registrierungspflichtiges „OSSEC+“-Build sowie ein kommerzielles Atomic OSSEC an.
Lizenz: GPLv2. OSI-anerkannt. Aktuelles Open Source Release ist 4.2.0 laut Download-Seite.
Mindest-Hardware (offiziell): keine veröffentlicht, und aus gutem Grund. Die Installationsanforderungen nennen make, gcc und libc, OpenSSL optional. Es gibt keinen Indexer und keine Weboberfläche, also nichts zu dimensionieren. Der Manager ist eine Handvoll C-Daemons.
Tatsächliche Betriebskosten: fast nichts an Hardware, alles an Oberfläche. Alerts kommen als E-Mail oder Syslog. Fügen Sie ein Dashboard hinzu, und Sie bauen von Hand ein kleines Wazuh.
Bildet aus für: hostbasierte Erkennung und Compliance-Kontrollen. Die OSSEC-Dokumentation ordnet ihre Funktionen PCI-DSS-Abschnitten zu (File Integrity Monitoring für 11.5 und 10.5, Log-Inspektion für Abschnitt 10), und das ist die Sprache, in der ein GRC-Analyst arbeitet.
Nicht verwenden, wenn: Sie ein SIEM wollen. OSSEC ist ein HIDS mit Korrelation, und jede Liste, die es unter SIEM einsortiert, dehnt die Kategorie. Die OSSEC-Engine mit Dashboard, aktuellen Regeln und Schwachstellenscanner existiert bereits, und sie heißt Wazuh.
7. UTMStack
Was es ist: ein kombiniertes SIEM und XDR für kleine und mittlere Organisationen, mit einem einzigen Installer, eingebautem Compliance-Reporting und einer Cloud-Option derselben Firma. Version 11 ist aktuell.
Lizenz: AGPLv3. OSI-anerkannt. Die AGPL-Klausel bedeutet, dass eine modifizierte Version, die als Service angeboten wird, ihren Quellcode veröffentlichen muss, und das ist Absicht: Sie schützt das gehostete Produkt des Anbieters.
Mindest-Hardware (offiziell): Die README dimensioniert den kleinsten Knoten mit 4 Kernen, 16 GB RAM und 150 GB Festplatte für 50 Datenquellen mit einem Monat heißem Speicher (etwa 120 GB), skalierend auf 32 Kerne, 64 GB und 1 TB für 500 Quellen, darüber hinaus fügen Sie Knoten hinzu. Diese Zahlen gelten für Ubuntu 22.04.
Tatsächliche Betriebskosten: 16 GB für eine einzelne Box, das Doppelte der Wazuh-Untergrenze. Dafür übernimmt der Installer den Zusammenbau, den OpenSearch und Elastic Ihnen überlassen.
Bildet aus für: den Generalistenplatz in einem kleinen SOC oder bei einem MSP, wo eine Person Aufnahme, Erkennung und den Compliance-Bericht verantwortet.
Nicht verwenden, wenn: Sie sich auf eine große Community stützen wollen. UTMStack ist das Projekt einer einzelnen Firma. Wenn um 2 Uhr nachts ein Parser bricht, steht die Antwort in deren Discord oder nirgends, und weit weniger Hiring Manager haben davon gehört als von Wazuh oder Elastic.
8. Grafana Loki
Was es ist: ein Log-Aggregationssystem von Grafana Labs nach dem Vorbild von Prometheus, das pro Stream nur einen kleinen Satz Labels indexiert statt des Log-Inhalts und die Chunks auf lokaler Festplatte oder in Object Storage ablegt. Es ist ein Log-Management-Tool und kein SIEM, und es steht auf dieser Liste, weil ein SOC, das Grafana bereits für Metriken betreibt, seine Logs meist ebenfalls in Loki legt.
Lizenz: AGPL-3.0-only für den Kern, seit Grafana Labs seine Projekte im April 2021 auf AGPL umgestellt hat. Die LICENSING.md des Repositorys hält die Client-Bibliotheken, die Push-API und einige gemeinsame Pakete unter Apache 2.0. OSI-anerkannt. Aktuelle Version ist 3.7.7.
Mindest-Hardware (offiziell): keine für einen einzelnen Knoten. Der Sizing-Leitfaden deckt nur den Microservices-Modus ab, und seine kleinste Stufe ist für unter 3 TB pro Tag geschrieben, wobei allein der Ingester 2 CPU und 4 GiB pro Replika über sechs Replikate anfordert. Die Zahl, die für ein Labor zählt, steht auf der Seite zu Deployment-Modi: Der monolithische Modus, ein Binary mit allen Komponenten darin, ist für bis zu etwa 20 GB Logs pro Tag ausgelegt, mehr als ein Heimnetz in einem Monat schreibt.
Tatsächliche Betriebskosten: die niedrigsten auf dieser Seite. Ein Go-Binary, eine Grafana-Instanz daneben und Alloy oder Promtail zum Verschicken der Logs. Der Speicher wächst mit der Zahl der Label-Kombinationen, die laufenden Kosten sind also Zurückhaltung: Packen Sie eine User-ID oder eine Quell-IP in ein Label, und der Index, der klein bleiben sollte, hört auf, klein zu sein.
Bildet aus für: LogQL und Grafana, die in Platform-, SRE- und Detection-Engineering-Stellenanzeigen gleichermaßen auftauchen. Fehlgeschlagene SSH-Logins per LogQL-Filter aus journald zu ziehen und pro Host grafisch darzustellen ist eine echte Fähigkeit, und eine Grafana-Alert-Regel auf dieser Abfrage ist das Nächste, was Loki an einer Detection hat.
Nicht verwenden, wenn: Sie ein SIEM wollen. Loki hat keine Parser bei der Aufnahme, keine Korrelations-Engine, keine ATT&CK-Zuordnung und kein Case Management. Es ist der Ort, an dem die Logs liegen; die Erkennung muss aus Alert-Regeln kommen, die Sie schreiben, oder aus einem Tool, das Loki liest. Auf dieser Liste spielt es die Rolle von Graylog, auf einem Bruchteil der Hardware und unter einer Lizenz, die die OSI anerkennt.
Eine Anmerkung zu Splunk Free
Splunk Free ist nicht Open Source. Es ist eine kostenlose Lizenz für proprietäre Software. Laut Admin-Handbuch von Splunk Enterprise 10.4 indexiert die Free-Lizenz bis zu 500 MB pro Tag und gibt darüber eine Verstoßwarnung aus; wiederholte Verstöße blockieren die Suche. Einen größeren Datensatz können Sie bis zu zweimal in einem 30-Tage-Fenster per Bulk laden. Alerts lösen nicht aus. Benutzer und Rollen funktionieren nicht mehr, und jeder, der die Instanz erreicht, ist als Admin angemeldet.
Das macht Splunk Free zu einer Lernhilfe für die Suchsprache vor einem Vorstellungsgespräch bei einem Splunk-Haus. Es ist kein SIEM, das Sie laufen lassen können, und es gleichberechtigt mit Wazuh zu vergleichen ist ein Kategorienfehler. Wenn Sie die kommerziellen Plattformen abwägen, ist der Vergleich Splunk vs QRadar vs Sentinel die richtige Seite.
Was keines davon Ihnen liefert
Vier Kosten tauchen bei jedem Deployment auf und auf keiner Download-Seite.
Hardware. Die Tabelle oben zeigt das Minimum des Anbieters, also den Punkt, an dem die Software startet, nicht den, an dem sie nützlich ist. Security Onion sagt es selbst: 24 GB sind die Untergrenze und 32 GB die Empfehlung für „even a small amount“ an Verkehr. Planen Sie mit der nächsthöheren Zahl.
Stunden. Ein kommerzielles SIEM verkauft Ihnen Parser für die Log-Quellen, die Sie besitzen. Ein Open Source SIEM gibt Ihnen ein Parser-Framework. Die Lücke ist am Anfang ein Wochenende pro Log-Quelle, und ein kaputter Extraktor jedes Mal, wenn ein Hersteller ein Log-Format ändert.
Regel-Tuning. Wazuh liefert Tausende Regeln, Elastic Hunderte vorgefertigte Detections, OpenSearch eine Sigma-Bibliothek, und am ersten Tag feuern sie alle. Daraus eine Warteschlange zu machen, die ein Analyst abarbeiten kann, ist die Fähigkeit, für die der Job bezahlt, und kein Tool liefert sie mit.
Support. Es gibt keine Telefonnummer. Das Forum hilft bei dem Problem, das jemand anderes schon hatte. Bei dem, das noch niemand hatte, sind Sie das Support-Team.
Welches Sie zuerst installieren sollten, nach dem Job, den Sie wollen
Wählen Sie das Tool, das der Job nutzt, dann lernen Sie den Job. Das meistgeladene Tool und das, das Ihr Zielarbeitgeber betreibt, sind selten dasselbe.
Wenn Sie einen Platz als Tier 1 SOC-Analyst wollen, installieren Sie zuerst Wazuh. Es läuft auf 8 GiB, seine Alerts tragen ATT&CK-Technik-IDs, und sein Workflow ist die Schicht, die Sie arbeiten werden. Ergänzen Sie Security Onion im Eval-Modus, sobald Sie eine zweite Maschine haben, damit Sie im Vorstellungsgespräch ein Zeek-Connection-Log erklären können. Kombinieren Sie das Labor mit Security+, wenn Sie ein Zertifikat brauchen, das ein Recruiter-Filter erkennt, und folgen Sie der SOC-Analyst-Roadmap für die Reihenfolge.
Wenn Sie Detection Engineer werden wollen, fangen Sie mit OpenSearch Security Analytics an und schreiben Sie Sigma-Regeln gegen Logs, die Sie selbst erzeugt haben. Wechseln Sie zu Elastic Security, wenn Sie den Speicher dafür haben. Graylog ist einen Monat dazwischen wert, wenn Pipelines und Normalisierung Sie interessieren, denn dort sterben die meisten Detections, und Loki ist der Ort, um LogQL zu lernen, wenn das SOC, das Sie anpeilen, Grafana betreibt.
Wenn Sie in Richtung GRC oder Compliance gehen, zählen OSSECs PCI-Zuordnung und die Compliance-Dashboards von UTMStack mehr als das Analysten-Tooling, und beide laufen auf Hardware, die Sie schon besitzen. Lernen Sie, was File Integrity Monitoring erzeugt und warum ein Auditor danach fragt.
Welche Spur Sie auch wählen, betreiben Sie ein Tool drei Monate lang, bevor Sie ein zweites anfassen. Ein Hiring Manager sieht lieber ein Wazuh-Deployment mit hundert getunten Regeln und einem dokumentierten Vorfall als fünf Installationen mit Standard-Dashboards. Der Heimlabor-Leitfaden hat die Hardware-Liste; dieser Artikel hat die Software.
FAQ: Open Source SIEM
Was ist das beste Open Source SIEM 2026? Für die meisten: Wazuh. Es trägt eine echte Open Source Lizenz (GPLv2), sein Quickstart dokumentiert einen konkreten Bedarf von 4 vCPU, 8 GiB RAM und 50 GB für bis zu 25 Agenten, und der agentenbasierte Alert-Workflow entspricht direkt der Arbeit eines Tier 1 SOC-Analysten. Security Onion ist die bessere Wahl, wenn Sie Network Security Monitoring mit Zeek und Suricata lernen wollen, braucht im Standalone-Modus aber 24 GB RAM, und sein Code steht unter der Elastic License 2.0, keiner OSI-Lizenz. Wenn Sie nur ein Such- und Erkennungs-Backend zum Aufbauen wollen, ist OpenSearch Security Analytics unter Apache 2.0 die sauberste Lizenz der Liste.
Ist der ELK Stack noch Open Source? Ja, seit September 2024. Elastic hat die AGPLv3, eine von der OSI anerkannte Lizenz, als Option für die kostenlosen Teile des Quellcodes von Elasticsearch und Kibana hinzugefügt, neben der SSPL und der Elastic License 2.0, die seit 2021 galten. Das Standard-Binary zum Download wird weiterhin unter der Elastic License 2.0 verteilt, und Elastics Client-Bibliotheken blieben durchgehend Apache 2.0. Artikel, die immer noch behaupten, ELK sei nicht mehr Open Source, beschreiben den Stand von 2021.
Ist Security Onion Open Source? Security Onion ist kostenlos herunterladbar und nutzbar und besteht aus Open Source Komponenten wie Suricata, Zeek und Elasticsearch. Der eigene Code steht jedoch unter der Elastic License 2.0, die die Open Source Initiative nicht anerkannt hat. Das ist relevant für die Weiterverteilung und für das Angebot als Managed Service; für ein Heimlabor oder eine einzelne Organisation, die es intern betreibt, spielt es keine Rolle.
Wie viel RAM brauche ich, um ein SIEM zu Hause zu betreiben? Das hängt vom Tool ab. Der All-in-One-Quickstart von Wazuh will 8 GiB. Der Eval-Modus von Security Onion läuft mit 8 GB, weil er Logstash und Redis auslässt, aber der Standalone-Modus braucht 24 GB und die Doku empfiehlt 32 GB bei echtem Verkehr. UTMStack verlangt 16 GB. OSSEC allein hat keinen nennenswerten Bedarf, weil es weder Indexer noch Weboberfläche hat. Ein gebrauchter Mini-Desktop mit 16 GB RAM deckt Wazuh und Security Onion Eval ab; Standalone Security Onion braucht eine Maschine, in die 32 GB passen.
Ist Splunk Free Open Source, und wo liegt die Grenze? Nein. Splunk Free ist eine kostenlose Lizenz für proprietäre Software, nicht Open Source. Laut Admin-Handbuch von Splunk Enterprise 10.4 indexiert es bis zu 500 MB pro Tag, erlaubt zwei größere Bulk-Loads innerhalb eines beliebigen 30-Tage-Fensters, sperrt die Suche nach wiederholten Lizenzverstößen, löst keine Alerts aus und schaltet die Authentifizierung ab, sodass jeder, der die Instanz erreicht, Admin ist. Es taugt zum Lernen der Splunk-Suchsprache vor einem Vorstellungsgespräch und für sonst nichts.
Gründer von Unihackers
Ein Jahrzehnt im Schutz von Fluggesellschaften, SOCs und internationalen Organisationen
Daute hat Unihackers nach einem Jahrzehnt im Schutz von Fluggesellschaften, Managed SOCs und internationalen Organisationen gegründet. Er ist Associate C|CISO und feste Stimme zu KI und Cybersicherheit in internationalen Medien. Silver Winner bei den Cyber Security Excellence Awards 2021. Er unterrichtet so, wie er selbst gerne unterrichtet worden wäre: ohne Lärm, anhand dessen, was Angreifer wirklich tun, und mit Absolventen, die ab Tag eins nützlich sind.
Profil ansehenBereit, Ihre Cybersecurity-Karriere zu starten?
Schließen Sie sich Hunderten von Fachleuten an, die mit unserem praxisorientierten Bootcamp in die Cybersecurity gewechselt sind.