SIEM-Preise 2026: Was sechs Plattformen für dieselben 50 GB pro Tag kosten
SIEM-Preise durchgerechnet an einem Workload: 50 GB pro Tag, 200 Quellen, 12 Monate Aufbewahrung, für Microsoft Sentinel, Splunk, QRadar, Elastic, Graylog und Wazuh. Jeder Listenpreis auf der Anbieterseite geprüft, jede Rechnung offengelegt.
- Defense
- Siem
- Detection
- Growth
Wichtige Fakten
- Microsoft Sentinel listet Pay-as-you-go-Analyse mit 4,30$ pro GB und eine Commitment-Stufe von 50 GB pro Tag mit 161,25$ pro Tag (East US 2, Aktionspreis gültig bis 31. Dezember 2026), das sind 58.856$ pro Jahr für 50 GB pro Tag (microsoft.com, 4. September 2026).
- Sentinel Data-Lake-Speicher kostet 0,026$ pro GB und Monat, abgerechnet mit fester 6:1-Kompression, sodass 275 Tage kalte Aufbewahrung bei 50 GB pro Tag etwa 715$ pro Jahr kosten, gegenüber 16.500$ für dieselben Daten in interaktiver Aufbewahrung zu 0,10$ pro GB und Monat (Microsoft-Preisseiten, 4. September 2026).
- Splunk veröffentlicht auf splunk.com keinen SIEM-Preis; die einzige öffentliche datierte Zahl ist eine Reseller-Laufzeitlizenz auf AWS Marketplace zu 961,40$ pro GB pro Tag und Jahr für die Stufe 50 bis 99 GB, das sind 48.070$ pro Jahr für 50 GB pro Tag Splunk Enterprise, vor Enterprise Security (AWS Marketplace, 4. September 2026).
- IBMs eigenes AWS-Marketplace-Listing bepreist QRadar SIEM mit 12.074,40$ pro Jahr und Einheit von 500 EPS und 10.000 Flows pro Minute; 50 GB pro Tag bei 500 Bytes pro Ereignis sind etwa 1.157 EPS, drei Einheiten kosten also 36.223$ pro Jahr (AWS Marketplace, 4. September 2026).
- Elastic Security Serverless berechnet ab 0,11$ pro aufgenommenem GB und 0,019$ pro aufbewahrtem GB und Monat auf der Complete-Stufe, das sind 6.169$ pro Jahr für 50 GB pro Tag bei 12 Monaten Aufbewahrung; Gebühren pro Endpoint wurden am 23. März 2026 gestrichen (elastic.co, 4. September 2026).
- Graylog Security beginnt bei 18.000$ pro Jahr ab 10 GB pro Tag; Graylog veröffentlicht keinen Preis für 50 GB pro Tag, und eine lineare Hochrechnung ergibt 90.000$ vor den Mengenrabatten, die Graylog nach eigener Aussage auf jeder Stufe gewährt (graylog.org, 4. September 2026).
- Der US-Medianlohn für Information Security Analysts lag im Mai 2025 bei 129.180$ (US Bureau of Labor Statistics), der größte einzelne Posten in einem selbst gehosteten Wazuh-Deployment.
TL;DR
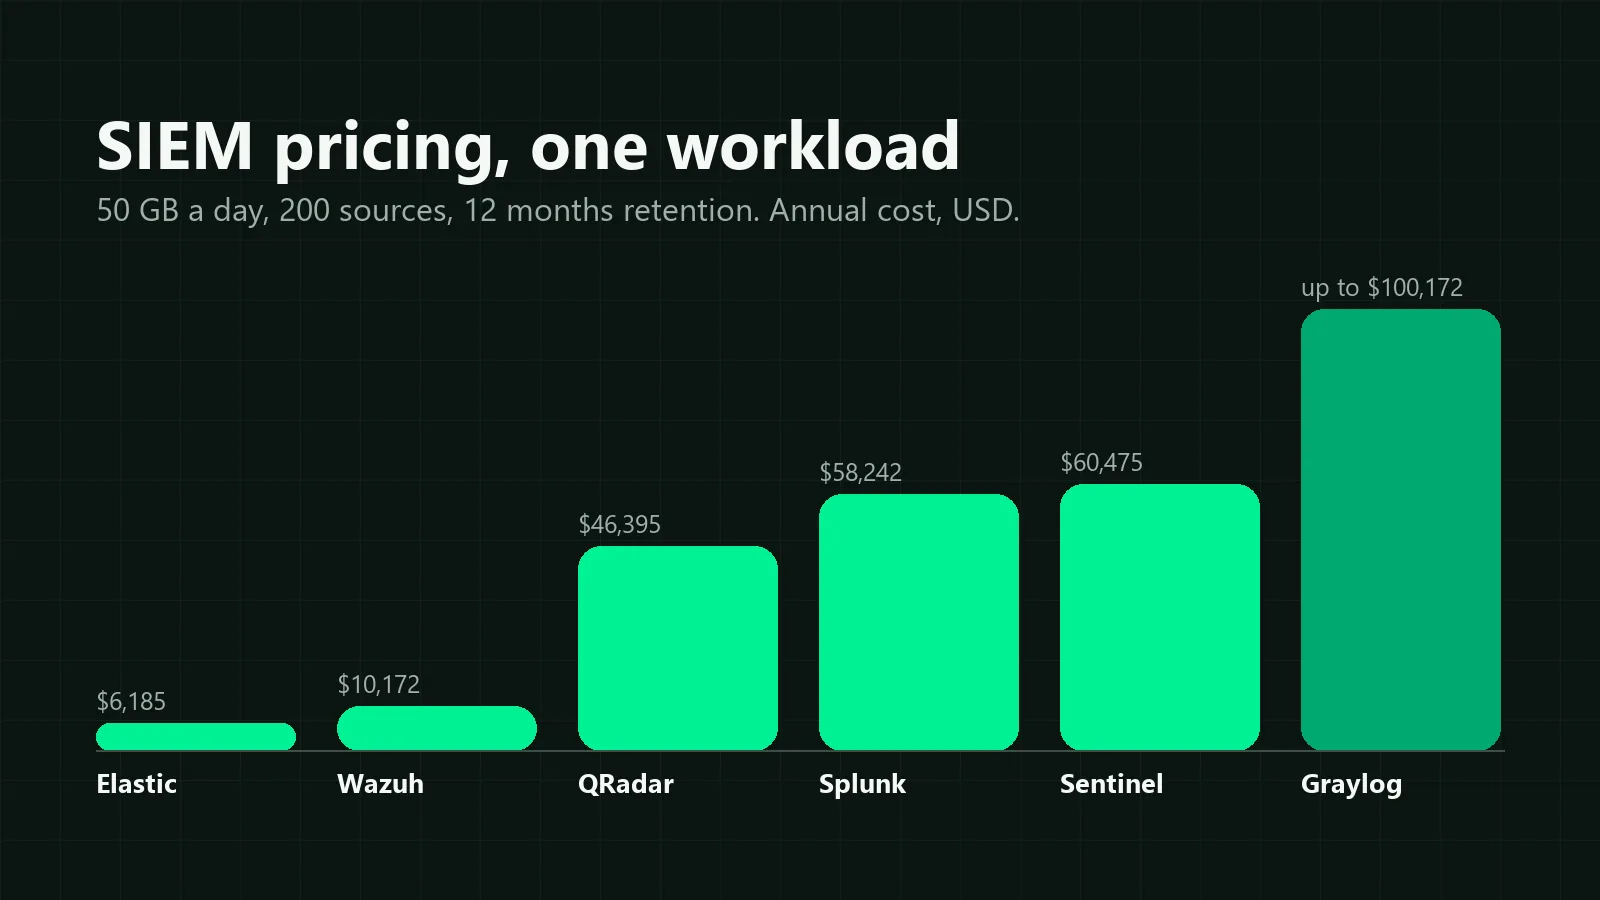
Berechnet an einem Workload, 50 GB pro Tag, 200 Log-Quellen, 12 Monate Aufbewahrung, liegt die jährliche Anbieterrechnung 2026 bei etwa 6.185$ für Elastic Security Serverless, 10.172$ für selbst gehostetes Wazuh (nur Hardware), 46.395$ für IBM QRadar, 58.242$ für Splunk Enterprise vor dem unveröffentlichten Enterprise Security Add-on, 60.475$ für Microsoft Sentinel und bis zu 100.172$ für Graylog Security. Zählt man den Engineer mit, der es betreibt, ändert sich die Reihenfolge. Sentinel und Elastic bleiben am günstigsten. Wazuh steigt auf etwa 139.000$, weil es eine Vollzeitkraft braucht. Splunk und IBM veröffentlichen auf ihren eigenen Seiten keine SIEM-Preise, die Zahlen hier stammen also aus ihren datierten AWS-Marketplace-Listings. Jeder Preis wurde am 4. September 2026 beim Anbieter gelesen, und jeder Rechenschritt steht auf dieser Seite.
Die meisten Artikel über SIEM-Preise sind eine Liste von Preisen pro GB, abgeschrieben aus anderen Artikeln. Ein Preis pro GB sagt einem Budgetverantwortlichen nichts, solange er nicht mit Volumen, Aufbewahrung, Hardware und der Person multipliziert wird, die das Ding am Leben hält. Dieser Artikel führt also die Multiplikation durch. Ein Workload, sechs Plattformen, dieselben Annahmen für alle.
Zwei Dinge vor den Zahlen. Wir verkaufen Cybersicherheits-Training, kein SIEM: Keine Plattform hier ist Kunde, Partner oder Sponsor, und keine hat den Text gegengelesen. Und wo ein Anbieter keinen Preis veröffentlicht, sage ich das, statt einen zu erfinden. Zwei der sechs tun es nicht.
Die Jahreskosten von 50 GB pro Tag auf sechs SIEM-Plattformen
Die Tabelle ist der Artikel. Alles darunter erklärt, wie jede Zelle berechnet wurde.
| Plattform | Lizenz | Infrastruktur | Egress und gemessene Extras | Anbieterrechnung pro Jahr | Engineer-Anteil | Gesamt mit Personal |
|---|---|---|---|---|---|---|
| Elastic Security Serverless | 6.169$ | 0$ (SaaS) | 16$ | 6.185$ | 0,25 FTE, 32.295$ | 38.480$ |
| Wazuh, selbst gehostet | 0$ | 10.172$ | 0$ | 10.172$ | 1,0 FTE, 129.180$ | 139.352$ |
| IBM QRadar SIEM | 36.223$ | 10.172$ | 0$ | 46.395$ | 0,5 FTE, 64.590$ | 110.985$ |
| Splunk Enterprise + ES | 48.070$ + ES-Angebot | 10.172$ | 0$ | 58.242$ + ES | 0,5 FTE, 64.590$ | 122.832$ + ES |
| Microsoft Sentinel | 58.856$ | 0$ (SaaS) | 1.619$ | 60.475$ | 0,25 FTE, 32.295$ | 92.770$ |
| Graylog Security | bis zu 90.000$ | 10.172$ | 0$ | bis zu 100.172$ | 0,5 FTE, 64.590$ | bis zu 164.762$ |
Preise gelesen auf Anbieterseiten und anbietereigenen AWS-Marketplace-Listings am 4. September 2026. USD. Engineer-Kosten sind der US-Medianlohn für Information Security Analysts, 129.180$, vom Bureau of Labor Statistics. Die FTE-Anteile sind meine Annahmen und werden unten erklärt.
Lesen Sie die Tabelle mit zwei Vorbehalten. Die Splunk-Zeile ist eine Untergrenze, weil Enterprise Security keinen öffentlichen Preis hat. Die Graylog-Zeile ist eine Obergrenze, weil Graylog nur seinen Einstiegspreis für 10 GB pro Tag veröffentlicht und sagt, dass auf jeder Stufe darüber Rabatte gelten. Alles andere ist Listenpreis mal Volumen.
Die vier SIEM-Lizenzmodelle
Jedes SIEM rechnet nach einem von vier Zählern ab, und der Zähler entscheidet, welche Ihrer Zahlen zählt.
Pro aufgenommenem GB. Sentinel, Splunk-Ingest-Lizenzen, Elastic und Graylog. Sie zahlen für eingehende Bytes, geschwätzige Quellen (Firewalls, Proxys, Windows-Audit-Logs) sind also die teuren, und Filtern am Collector ist der Hebel.
Pro Ereignis pro Sekunde. IBM QRadar. Sie zahlen für eine anhaltende Ereignisrate unabhängig von der Größe, winzige Firewall-Ereignisse kosten hier also mehr als pro GB und große JSON-Ereignisse weniger. Die Umrechnung hängt von der durchschnittlichen Ereignisgröße ab; der QRadar-Abschnitt zeigt sie.
Pro Knoten oder pro Host. Splunk-Workload-Preise (Compute Units), Wazuh Cloud (Agenten) und die Hardware-Rechnung jedes selbst gehosteten Deployments.
Pro Benutzer. Selten für das SIEM selbst 2026, üblich für das SOAR daneben. IBM bepreist QRadar SOAR nach autorisierten Benutzern, nicht nach Daten.
Unter allen vier liegt die Aufbewahrung. Heiße und kalte Daten sind auf derselben Plattform um den Faktor 5 bis 25 unterschiedlich bepreist, und bei 12 Monaten zeigt sich die Lücke.
Der Benchmark: 50 GB pro Tag, 200 Quellen, 12 Monate
Der Workload ist ein mittelgroßes Unternehmen, keine Bank: 140 Server, 40 Workstations mit Endpoint-Logs, 20 Netzwerkgeräte, die 50 GB Rohlogs pro Tag erzeugen. Das sind 18.250 GB pro Jahr. Die Aufbewahrung beträgt 12 Monate, aufgeteilt in 90 Tage heiß und 275 Tage kalt, was die meisten Compliance-Rahmenwerke und die meisten Vorfall-Zeitlinien verlangen.
Annahmen, die für jede Zeile gelten:
- Preise sind US-Dollar aus der US-Preisliste des Anbieters, gelesen am 4. September 2026. Hetzner-Preise in Euro werden zum EZB-Referenzkurs dieses Tages umgerechnet, 1 EUR = 1,1615 USD.
- Selbst gehostete Plattformen (Splunk, QRadar, Graylog, Wazuh) laufen auf denselben vier dedizierten Servern: zwei AX102 Datenknoten (je 16 Kerne, 128 GB, 3,84 TB NVMe), ein AX42 Manager, ein SX65 mit 64 TB Festplatte für die kalte Stufe. Hetzner listet sie mit 259€, 259€, 99€ und 84€ pro Monat plus 346€ Einrichtung, das sind 8.758€ im ersten Jahr, oder 10.172$. Der Sinn einer gemeinsamen Stückliste ist, dass sich zwischen den Zeilen nur die Lizenz ändert.
- Egress sind 5% der Aufnahme, die die Plattform in Richtung Ticketsystem oder SOAR verlassen. Bei Hetzner ist er im Port enthalten; bei Azure und Elastic wird er gemessen.
- Engineer-Anteil: 0,25 FTE für ein vollständig verwaltetes SaaS, 0,5 FTE für ein selbst verwaltetes Produkt mit Anbietersupport, 1,0 FTE für eines mit Community-Support. Dieser Teil ist Meinung. Ich habe zwei davon betrieben und halte die Verhältnisse für großzügig gegenüber der selbst gehosteten Seite.
Das vollständige Modell mit jeder Quell-URL wird vierteljährlich aktualisiert.
SIEM-Kosten nach Plattform
Microsoft Sentinel Preise
Microsoft veröffentlicht alles, weshalb die Sentinel-Preisseite die einzige Anbieterseite in diesem Artikel ist, aus der Sie die Zeile ohne Hilfe nachbauen können.
Die Analytics-Stufe hat einen Zähler: 4,30$ pro GB Pay-as-you-go. Commitment-Stufen ersetzen ihn durch eine Tagesgebühr. Die 50-GB-Stufe kostet 161,25$ pro Tag, effektiv 3,23$ pro GB; die Seite kennzeichnet sie als Public Preview mit Aktionspreis bis 31. Dezember 2026, festgeschrieben bis März 2027 für jeden, der sich im Zeitfenster anmeldet. Die 100-GB-Stufe kostet 296$ pro Tag.
Analyse bei 50 GB pro Tag: 161,25 × 365 = 58.856$. Fällt die Preview-Stufe weg, sind es Pay-as-you-go 4,30 × 50 × 365 = 78.475$. Budgetieren Sie die höhere Zahl, wenn Ihre Verlängerung nach März 2027 fällt.
Bei der Aufbewahrung wurde Sentinel günstig. Die Abrechnungsdokumentation sagt, dass die ersten 90 Tage kostenlos sind und ältere Daten im Sentinel Data Lake für 0,026$ pro GB und Monat, abgerechnet mit fester 6:1-Kompression, liegen können. Unsere 275 kalten Tage halten 13.750 GB roh, abgerechnet als 2.292 GB: 2.292 × 0,026 × 12 = 715$ pro Jahr. Dieselben Daten in der interaktiven Aufbewahrung von Azure Monitor zu 0,10$ pro GB und Monat wären 16.500$. Eine Einstellung, ein Unterschied von 23 zu 1.
Lake-Abfragen kosten 0,005$ pro gescanntem GB; zwölf vollständige Lake-Untersuchungen pro Jahr sind 825$. Egress von 912 GB aus Azure zu 0,087$ pro GB sind 79$.
Anbieterrechnung: 58.856 + 715 + 825 + 79 = 60.475$. Microsoft Learn ist kostenlos und die SC-200-Prüfung kostet 165$, drei Analysten kosten also 495$. Mit einem viertel Engineer beträgt die Summe 92.770$.
Microsoft 365 Defender Alerts, einige Entra ID Tabellen und andere Microsoft-Quellen werden kostenlos aufgenommen, ein Microsoft-lastiges Haus startet den Zähler also unter 50 GB. Das, mehr als der Listenpreis, ist der Grund, warum Sentinel Deals gewinnt.
Splunk Enterprise Security Preise
Splunk veröffentlicht keinen Preis für Splunk Cloud, Splunk Enterprise oder Enterprise Security. Die Preisseite benennt die Modelle (aktivitätsbasiert, Workload, Ingest, Entity) und setzt „Get a quote“ unter jede SIEM-Kachel; nur die Observability-Produkte tragen Zahlen. Splunks eigenes AWS-Marketplace-Listing für Splunk Cloud ist nur per Private Offer erhältlich.
Die einzige datierte öffentliche Zahl kommt von einem Reseller. Bynets Listing für Splunk Enterprise Laufzeitlizenzen auf AWS Marketplace bepreist eine 12-Monats-Lizenz mit Standard Success Plan mit 1.138,50$ pro GB pro Tag für 20 bis 49 GB, 961,40$ für 50 bis 99 GB und 759$ für 100 bis 199 GB. Bei 50 GB pro Tag sind das 50 × 961,40 = 48.070$ pro Jahr.
Das kauft die Plattform. Enterprise Security, die App mit den Korrelationssuchen, risikobasierter Alarmierung und Content Packs, ist eine separate Lizenz ohne öffentlichen Preis, weder bei Splunk noch bei einem Reseller, den ich finden konnte. Die Zeile lautet 48.070$ plus ES, weil eine Untergrenze besser ist als eine Zahl, die ich nicht belegen kann.
Anbieterrechnung mit der gemeinsamen Hardware: 48.070 + 10.172 = 58.242$ plus ES. Splunk veröffentlicht Schulungspreise, und sie sind die höchsten der sechs: Administering und Using Splunk Enterprise Security kosten je 1.500$ für drei Tage à 4,5 Stunden, Prüfungen 130$ pro Versuch, ein Admin, zwei Analysten und drei Prüfungen sind also 4.890$. Mit einem halben Engineer beträgt die Summe 122.832$ plus ES.
Für Funktionen statt Geld deckt der Vergleich Splunk vs QRadar vs Sentinel Erkennung, Abfragesprachen und Nachfrage am Arbeitsmarkt ab.
IBM QRadar Preise
IBMs Preisseite für QRadar SIEM erklärt zwei Modelle, Usage (Ereignisse pro Sekunde plus Flows pro Minute) und Enterprise (verwaltete virtuelle Server, unbegrenzte Ereignisse), und bittet Sie dann, einen Termin zu buchen. Die Fußnote sagt „Prices shown are indicative“. Es wird kein Preis gezeigt.
IBM Securitys eigenes AWS-Marketplace-Listing zeigt einen: QRadar SIEM zu 12.074,40$ pro 12 Monate und Einheit von 500 Ereignissen pro Sekunde und 10.000 Flows pro Minute. QRadar SOAR steht daneben mit 22.704$ pro zwei autorisierte Benutzer, was dieser Benchmark nicht einschließt.
Bytes in Ereignisse umzurechnen ist die ganze QRadar-Frage. Bei 500 Bytes pro Ereignis sind 50 GB pro Tag 100 Millionen Ereignisse, oder 1.157 EPS anhaltend über 86.400 Sekunden. Drei 500-EPS-Einheiten mit Burst-Reserve: 3 × 12.074,40 = 36.223$. Bei 300-Byte-Firewall-Ereignissen sind dieselben 50 GB 1.929 EPS und vier Einheiten, 48.298$; bei 800-Byte-Windows- oder JSON-Ereignissen sind es 723 EPS und zwei Einheiten, 24.149$. Messen Sie Ihre Ereignisgröße, bevor Sie irgendeinem QRadar-Angebot glauben, diesem eingeschlossen.
Anbieterrechnung mit der gemeinsamen Hardware: 36.223 + 10.172 = 46.395$. IBM veröffentlicht keine Schulungspreise, das Modell zählt also 0$ und markiert es. Mit einem halben Engineer beträgt die Summe 110.985$.
Elastic Security Preise
Elastic bepreist sein Serverless-SIEM so, wie ein Cloud-Anbieter Speicher bepreist, in Cent. Die Seite zu Elastic Security Serverless listet zwei Stufen, Security Analytics Essentials und Complete, mit je drei Zählern: Aufnahme pro GB, Aufbewahrung pro GB und Monat und Egress pro GB. Die hier verwendete Complete-Stufe kostet 0,11$ pro aufgenommenem GB, 0,019$ pro aufbewahrtem GB und Monat und 0,05$ pro GB Egress nach 50 GB kostenlos. Alle drei sind „as low as“, also günstigste Region und Cloud; andere Regionen kosten mehr. Die Seite merkt außerdem an, dass Gebühren pro Endpoint am 23. März 2026 gestrichen wurden, was zählt, wenn Ihr Angebot auf dem alten Modell beruhte.
Aufnahme: 18.250 × 0,11 = 2.008$. Aufbewahrung im eingeschwungenen Zustand, das ganze Jahr aufbewahrt: 18.250 GB × 0,019 = 347$ pro Monat, 4.161$ pro Jahr. Egress: 912 GB minus 600 kostenlos, × 0,05 = 16$. Anbieterrechnung: 6.185$.
Das erste Jahr ist günstiger, weil die Aufbewahrung von null hochläuft; ich berichte den eingeschwungenen Zustand, damit die Zahl Elastic nicht schmeichelt. Selbst so ist es ein Zehntel von Sentinel für dieselben Bytes, und der Grund ist strukturell: Elastic rechnet aufbewahrte GB in Cent ab, Sentinel aufgenommene GB in Dollar. Hohe Abfragelasten wirken in die andere Richtung, da Rechenleistung in diesen Preisen enthalten ist und ein Projekt auf einen größeren Fußabdruck schieben kann. Elastic veröffentlicht keine Schulungspreise. Mit einem viertel Engineer beträgt die Summe 38.480$.
Selbst verwaltetes Elastic, unter der Lizenz, die 2024 zurück zur OSI-anerkannten AGPLv3 ging, wird im Leitfaden zu Open Source SIEM behandelt. Es bringt Sie in die Kostenstruktur von Wazuh: keine Aufnahmegebühr, aber Hardware und eine Person.
Graylog Enterprise und Security Preise
Graylog veröffentlicht eine Untergrenze und eine Lizenz-FAQ, und die FAQ ist ungewöhnlich klar.
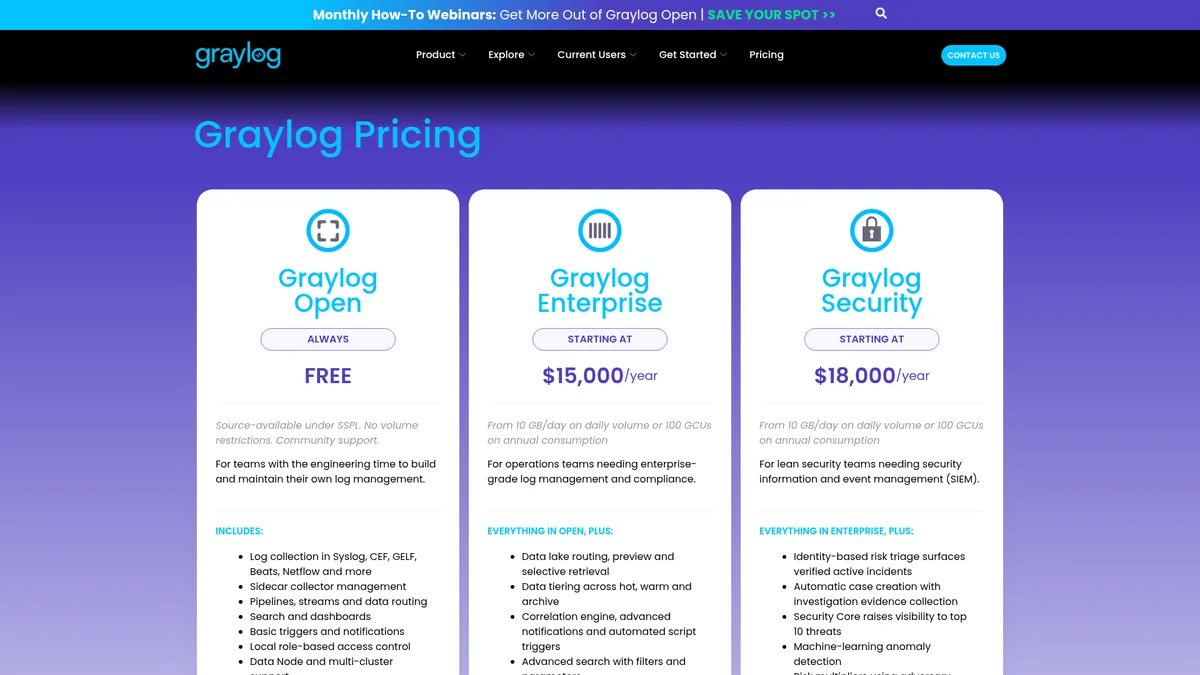
Laut Graylog-Preisseite ist Graylog Open kostenlos unter SSPL ohne Volumengrenze. Graylog Enterprise (Log Management) beginnt bei 15.000$ pro Jahr und Graylog Security (die SIEM-Edition, mit gepflegten Erkennungsregeln, Sigma-Unterstützung und Anomalieerkennung) bei 18.000$ pro Jahr, beide „from 10 GB/day on daily volume or 100 GCUs on annual consumption“. Eine GCU kauft 20 GB Security. Nur verarbeitete Daten in der aktiven Stufe zählen, in den Data Lake geleitete Daten sind kostenlos, bis sie abgerufen werden, und „the per-unit rate decreases at each licensing tier“.
50 GB pro Tag sind das Fünffache des Einstiegspunkts, oder 913 GCUs pro Jahr, und Graylog veröffentlicht diesen Preis nicht. Eine Gerade ab der Untergrenze ergibt 18.000 / 10 × 50 = 90.000$, was nach Graylogs eigener Aussage eine Obergrenze ist. Das echte Angebot liegt zwischen 18.000$, was dieses Volumen nicht abdeckt, und 90.000$. Das Diagramm zeigt die Obergrenze und beschriftet sie.
Mit der gemeinsamen Hardware beträgt die Anbieterrechnung bis zu 90.000 + 10.172 = 100.172$. Zwei Dinge ziehen sie nach unten: die Rabatte, und die lauten 60% in den Lake zu leiten, damit Sie nur die 40% lizenzieren, auf die Sie alarmieren. Schulung ist kostenlos (On-Demand-Akademie plus Graylog Accelerator Onboarding mit jeder bezahlten Lizenz). Mit einem halben Engineer beträgt die Summe bis zu 164.762$.
Wazuh: kostenlose Software, alles andere kostet
Wazuh kostet nichts an Lizenz, und die Wazuh Cloud Seite bepreist die verwaltete Version nach Agenten: Small (bis 100 Agenten, 1 Monat indexiert) ab 571$ pro Monat, Medium (bis 250 Agenten, 3 Monate indexiert, 1 Jahr Archiv) ab 923$ pro Monat, Large (bis 500 Agenten) ab 1.467$ pro Monat. Der Medium-Plan passt zu 200 Quellen für 11.076$ pro Jahr, aber kein veröffentlichter Plan bietet 12 Monate indexierte Aufbewahrung, deshalb ist die Benchmark-Zeile selbst gehostet.
Selbst gehostet ist der einzige Anbieterposten die Hardware. Die Dokumentation zum Wazuh Indexer empfiehlt 16 GB RAM und 8 Kerne pro Indexer-Knoten und dimensioniert die Festplatte nach Alerts: 3,7 GB pro Server, 1,5 GB pro Workstation, 7,4 GB pro Netzwerkgerät für 90 Tage. Das sind nur Alerts. 50 GB Rohereignisse pro Tag ein Jahr lang zu halten heißt Archive an, und dann brauchen Sie denselben Aufbau wie alle anderen: 10.172$, Lizenz 0$, Egress 0$.
Dann die Rechnung, die Wazuhs Seite nicht zeigen kann. Jemand verantwortet die Upgrades, das Regelwerk-Tuning, das verhindert, dass 200 Agenten 200.000 Alerts pro Tag erzeugen, den Index-Lifecycle von NVMe zum kalten Knoten, die Zertifikatsrotation und den Anruf um 3 Uhr nachts, wenn der Indexer seine Festplatte vollschreibt. Mit reinem Community-Support ist das ein Engineer. Beim BLS-Median von 129.180$ beträgt die Summe mit Personal 139.352$, über Splunks Untergrenze und über Sentinel.
Wazuh ist trotzdem die Plattform, die ich Studierenden als erste Installation empfehle, weil ein Jahr Betrieb SIEM-Ökonomie besser lehrt als ein Kauf. Das Argument richtet sich nur dagegen, es in einer Budgetsitzung kostenlos zu nennen.
Jedes SIEM wird zweimal bepreist: einmal vom Anbieter, einmal von der Gehaltsabrechnung. Nur der zweite Preis ist ehrlich, und er ist der, den niemand auf eine Preisseite schreibt.
Die Kosten, die Ihnen niemand nennt
Vier Posten, die nie auf einer Preisseite und immer auf der Rechnung erscheinen.
Egress. Wenn Logs in einer Cloud entstehen und in einer anderen enden, verlangt die erste Cloud Geld dafür, dass sie gehen dürfen. AWS listet Datentransfer nach draußen mit 0,09$ pro GB nach 100 GB kostenlos pro Monat; Azure listet 0,087$ in Nordamerika und Europa. Schicken Sie alle 50 GB pro Tag aus AWS zu einem SIEM anderswo, sind das 17.050 abrechenbare GB, etwa 1.535$ pro Jahr, bevor das SIEM irgendetwas getan hat. Klein neben einer Lizenz, ein Viertel von Elastics gesamter Rechnung und unsichtbar, bis die Cloud-Rechnung kommt. Halten Sie das SIEM dort, wo die meisten Logs entstehen, oder filtern Sie vor der Grenze.
Heiße versus kalte Aufbewahrung. Die 12 Monate in diesem Benchmark kosten auf Sentinel 715$ oder 16.500$, je nach einem Dropdown. Elastics Aufbewahrungszähler macht zwei Drittel seiner Gesamtsumme aus. Graylog berechnet nichts für Daten, die in seinem Lake geparkt sind, und alles für Daten, die Sie abrufen. Selbst gehostet ist die kalte Stufe ein Server für 84€ pro Monat mit 64 TB Festplatte. Entscheiden Sie, welche 90 Tage Sie in Abfragegeschwindigkeit brauchen und welche 275 für den Auditor, und bepreisen Sie sie getrennt. Eine Aufbewahrungseinstellung für alles heißt heiße Preise für kalte Daten zahlen.
Schulung. Der Anbieter, der sie vollständig veröffentlicht, ist der, dessen Produkt sie am nötigsten hat: Splunks zwei Enterprise-Security-Kurse kosten je 1.500$, die Prüfungen 130$, drei Personen also 4.890$ vor Reisekosten. Microsofts SC-200 kostet 165$ mit kostenlosem Lernpfad. Graylogs Akademie ist kostenlos. IBM, Elastic und Wazuh veröffentlichen keine Preise für Präsenzschulungen, das Modell zählt also null und sagt das. Die größeren Kosten stehen auf keiner Liste: das Quartal, in dem Ihre Analysten langsamer sind, weil die Abfragesprache gewechselt hat. SPL, Kusto und Lucene sind nicht austauschbar, und ein Team, das eine davon fließend spricht, ist mehr wert als ein Rabatt auf eine andere. Wenn Sie ein SIEM zum Lernen statt zum Kaufen wählen, zeigt die SOC-Analyst-Roadmap, welches am häufigsten in Stellenanzeigen erscheint.
Der Engineer. Dieser Posten ordnet die Tabelle neu. Ein SaaS-SIEM braucht trotzdem jemanden, der Konnektoren, Analytics-Regeln und Kostenalarme verantwortet: ein Viertel einer Person. Ein selbst verwaltetes kommerzielles SIEM mit Anbietersupport braucht eine halbe Person für Upgrades, Kapazität und die Anbieterbeziehung. Ein SIEM mit Community-Support braucht eine ganze. Beim Median von 129.180$ (mehr mit Overhead, mehr in London oder Zürich, weniger in Madrid oder Lissabon) beträgt die Lücke zwischen 0,25 und 1,0 FTE 96.885$ pro Jahr, mehr als die Lizenzlücke zwischen der günstigsten und der teuersten kommerziellen Plattform hier.
Welches SIEM-Preismodell zu Ihnen passt
Entscheiden Sie nach Zähler, nicht nach Marke. Überwiegend Microsoft-Logs: Sentinel, mit den kostenlos aufgenommenen Tabellen und dem 0,026$-Lake, und sichern Sie sich die 50-GB-Stufe, bevor das Aktionsfenster Ende 2026 schließt. Hohes Volumen, kleines Budget: Elastic Serverless, die einzige Rechnung hier, die vierstellig bleibt, nach Prüfung des Regionalpreises und Ihrer Abfragelast. Große Ereignisse und sprunghaftes Volumen: QRadars EPS-Zähler, mit IBMs Marketplace-Preis als Ausgangspunkt für die Verhandlung. Splunk-Kenntnisse bereits im Haus: Splunk, weil nicht umzuschulen mehr wert ist als die Lizenzlücke, und holen Sie sich das ES-Angebot schriftlich. Engineering-Zeit und kein Budget: Wazuh oder selbst verwaltetes Elastic, mit dem Engineer auf derselben Folie wie die Server.
FAQ: SIEM-Preise 2026
Wie viel kostet ein SIEM pro Jahr? Für einen mittelgroßen Workload von 50 GB pro Tag mit 12 Monaten Aufbewahrung reicht die Anbieterrechnung 2026 von etwa 6.000$ für Elastic Security Serverless über 60.000$ für Microsoft Sentinel bis zu 100.000$ für Graylog Security, mit Splunk und QRadar dazwischen bei 46.000$ bis 58.000$ plus Hardware. Rechnet man einen viertel bis ganzen Engineer dazu, liegen die realen Jahreskosten zwischen 38.000$ und 165.000$. Die Lizenz ist selten der größte Posten, sobald die Menschen mitgezählt werden.
Wie viel kostet Microsoft Sentinel pro GB? Stand September 2026 listet Microsoft Pay-as-you-go-Analyse mit 4,30$ pro GB in East US 2. Commitment-Stufen senken das: Die Stufe von 50 GB pro Tag kostet 161,25$ pro Tag, effektiv 3,23$ pro GB, und die 100-GB-Stufe 296$ pro Tag, also 2,96$ pro GB. Die ersten 90 Tage Aufbewahrung sind inklusive. Darüber hinaus kostet Data-Lake-Speicher 0,026$ pro GB und Monat bei 6:1-Kompression, und Microsoft 365 Defender Alerts sowie einige Entra ID Tabellen werden kostenlos aufgenommen.
Veröffentlicht Splunk seine Preise? Nein. Splunks Preisseite bietet ein Angebot für Splunk Cloud, Splunk Enterprise und Enterprise Security an, und das eigene AWS-Marketplace-Listing ist nur per Private Offer erhältlich. Der einzige datierte öffentliche Preis ist eine Reseller-Laufzeitlizenz auf AWS Marketplace, die Splunk Enterprise mit 961,40$ pro GB pro Tag und Jahr für 50 bis 99 GB pro Tag listet. Enterprise Security, die SIEM-Anwendung, hat nirgends einen öffentlichen Preis, jede Splunk-SIEM-Zahl, die Sie lesen, ist also eine Untergrenze oder eine Schätzung.
Ist Wazuh wirklich kostenlos? Die Software ist kostenlos und Open Source, ohne Lizenzgebühr und ohne Volumengrenze. Der Betrieb ist nicht kostenlos. 50 GB pro Tag ein Jahr lang brauchen drei oder vier Server, etwa 10.000$ pro Jahr auf dedizierter Hardware, und jemanden, der Upgrades, Regel-Tuning, Index-Lifecycle und Bereitschaft verantwortet. Mit reinem Community-Support ist das eher ein Vollzeit-Engineer als ein Viertel, was die realistischen Jahreskosten bei US-Medianlöhnen auf knapp 139.000$ bringt. Wazuh Cloud beginnt bei 571$ pro Monat, bietet in den veröffentlichten Plänen aber keine 12 Monate indexierte Aufbewahrung.
Was ist das günstigste SIEM für 50 GB pro Tag? Nur nach Anbieterrechnung: Elastic Security Serverless mit rund 6.185$ pro Jahr, weil es Aufnahme und Aufbewahrung pro GB in Cent statt in Dollar abrechnet. Nach Gesamtkosten inklusive der Menschen, die es betreiben, sind Elastic und Microsoft Sentinel die beiden günstigsten, mit etwa 38.000$ und 93.000$, weil beide vollständig verwaltet sind. Die günstigste Plattform für Ihr Team ist die, deren Abfragesprache Ihre Analysten bereits kennen, denn Umschulung kostet mehr als die Lizenzdifferenz.
Jede Zahl hier trägt ein Datum, weil sich jede ändern wird: Die Sentinel-Preview-Stufe läuft aus, Elastics Regionalpreise bewegen sich, Reseller listen neu. Das Modell wird vierteljährlich überprüft, und der Rechenweg ist öffentlich, damit Sie ihn mit Ihrem eigenen Volumen nachrechnen können. Die selbst gehostete Hälfte des Gesprächs geht im Leitfaden zu Open Source SIEM weiter.
Gründer von Unihackers
Ein Jahrzehnt im Schutz von Fluggesellschaften, SOCs und internationalen Organisationen
Daute hat Unihackers nach einem Jahrzehnt im Schutz von Fluggesellschaften, Managed SOCs und internationalen Organisationen gegründet. Er ist Associate C|CISO und feste Stimme zu KI und Cybersicherheit in internationalen Medien. Silver Winner bei den Cyber Security Excellence Awards 2021. Er unterrichtet so, wie er selbst gerne unterrichtet worden wäre: ohne Lärm, anhand dessen, was Angreifer wirklich tun, und mit Absolventen, die ab Tag eins nützlich sind.
Profil ansehenBereit, Ihre Cybersecurity-Karriere zu starten?
Schließen Sie sich Hunderten von Fachleuten an, die mit unserem praxisorientierten Bootcamp in die Cybersecurity gewechselt sind.