Precios SIEM en 2026: lo que cuestan seis plataformas para los mismos 50 GB al día
Precios SIEM calculados sobre una sola carga de trabajo: 50 GB al día, 200 fuentes, 12 meses de retención, en Microsoft Sentinel, Splunk, QRadar, Elastic, Graylog y Wazuh. Cada precio de lista verificado en la página del proveedor, con la aritmética a la vista.
- Defense
- Siem
- Detection
- Growth
Datos clave
- Microsoft Sentinel lista el análisis en pago por uso a $4.30 por GB y un nivel de compromiso de 50 GB al día a $161.25 al día (East US 2, precio promocional válido hasta el 31 de diciembre de 2026), lo que son $58,856 al año para 50 GB al día (microsoft.com, 4 de septiembre de 2026).
- El almacenamiento en el data lake de Sentinel cuesta $0.026 por GB al mes facturado con una compresión fija de 6:1, así que 275 días de retención en frío sobre 50 GB al día cuestan unos $715 al año, frente a $16,500 por los mismos datos en retención interactiva a $0.10 por GB al mes (páginas de precios de Microsoft, 4 de septiembre de 2026).
- Splunk no publica ningún precio de SIEM en splunk.com; la única cifra pública y fechada es una licencia por plazo de un reseller en AWS Marketplace a $961.40 por GB al día y por año para el tramo de 50 a 99 GB, lo que son $48,070 al año para 50 GB al día de Splunk Enterprise, antes de Enterprise Security (AWS Marketplace, 4 de septiembre de 2026).
- El listado propio de IBM en AWS Marketplace pone QRadar SIEM a $12,074.40 al año por unidad de 500 EPS y 10,000 flujos por minuto; 50 GB al día a 500 bytes por evento son unos 1,157 EPS, así que tres unidades cuestan $36,223 al año (AWS Marketplace, 4 de septiembre de 2026).
- Elastic Security Serverless cobra desde $0.11 por GB ingerido y $0.019 por GB retenido al mes en el nivel Complete, lo que son $6,169 al año para 50 GB al día con 12 meses de retención; las tarifas por endpoint se eliminaron el 23 de marzo de 2026 (elastic.co, 4 de septiembre de 2026).
- Graylog Security empieza en $18,000 al año desde 10 GB al día; Graylog no publica un precio para 50 GB al día, y una extrapolación lineal da $90,000 antes de los descuentos por volumen que Graylog dice aplicar en cada tramo (graylog.org, 4 de septiembre de 2026).
- El salario mediano en Estados Unidos de los analistas de seguridad de la información era de $129,180 en mayo de 2025 (US Bureau of Labor Statistics), que es la partida más grande de un despliegue de Wazuh autoalojado.
TL;DR
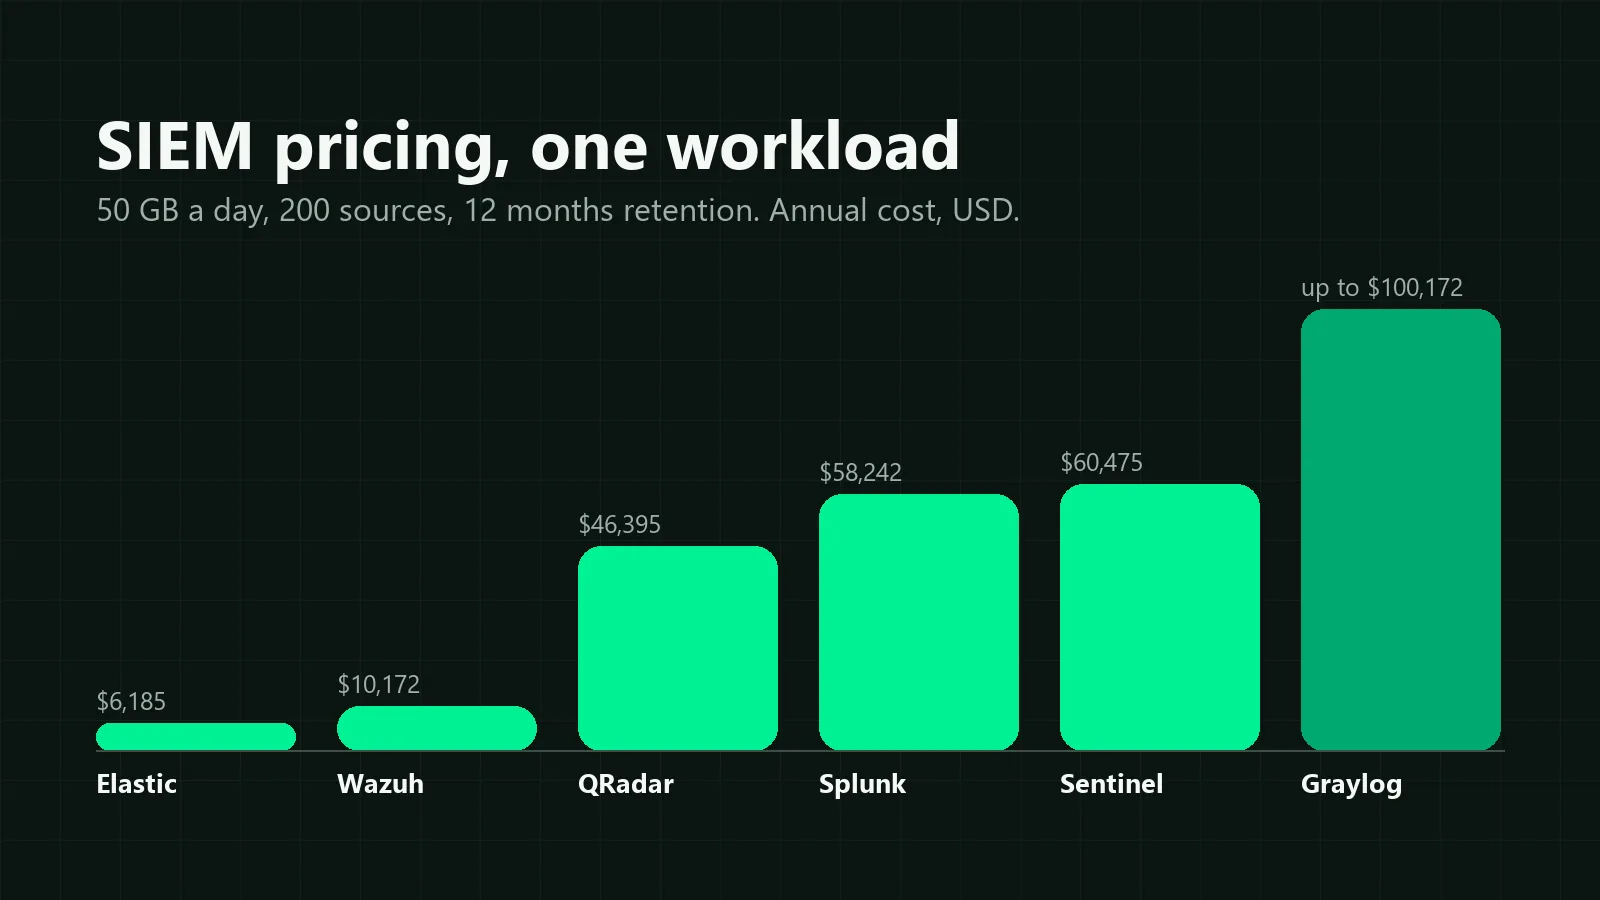
Calculada sobre una sola carga de trabajo, 50 GB al día, 200 fuentes de logs, 12 meses de retención, la factura anual del proveedor en 2026 es de unos $6,185 en Elastic Security Serverless, $10,172 en Wazuh autoalojado (solo hardware), $46,395 en IBM QRadar, $58,242 en Splunk Enterprise antes del complemento Enterprise Security sin precio publicado, $60,475 en Microsoft Sentinel y hasta $100,172 en Graylog Security. Cuenta al ingeniero que lo opera y el orden cambia. Sentinel y Elastic siguen siendo las más baratas. Wazuh sube hasta unos $139,000 porque necesita una persona a tiempo completo. Splunk e IBM no publican precios de SIEM en sus propias webs, así que las cifras de aquí salen de sus listados fechados en AWS Marketplace. Cada precio se leyó en la web del proveedor el 4 de septiembre de 2026 y cada paso de la aritmética está en esta página.
La mayoría de los artículos sobre precios de SIEM son una lista de tarifas por GB copiadas de otros artículos. Una tarifa por GB no le dice nada a quien gestiona el presupuesto hasta que se multiplica por el volumen, la retención, el hardware y la persona que mantiene aquello vivo. Así que este artículo hace la multiplicación. Una carga de trabajo, seis plataformas, los mismos supuestos para todas.
Dos cosas antes de los números. Vendemos formación en ciberseguridad, no SIEM: ninguna plataforma de aquí es cliente, socio ni patrocinador, y ninguna revisó el texto. Y donde un proveedor no publica un precio, lo digo en vez de inventármelo. Dos de las seis no lo publican.
El coste anual de 50 GB al día en seis plataformas SIEM
La tabla es el artículo. Todo lo que hay debajo explica cómo se calculó cada celda.
| Plataforma | Licencia | Infraestructura | Egress y extras medidos | Factura anual del proveedor | Cuota de ingeniero | Total con personas |
|---|---|---|---|---|---|---|
| Elastic Security Serverless | $6,169 | $0 (SaaS) | $16 | $6,185 | 0.25 FTE, $32,295 | $38,480 |
| Wazuh, autoalojado | $0 | $10,172 | $0 | $10,172 | 1.0 FTE, $129,180 | $139,352 |
| IBM QRadar SIEM | $36,223 | $10,172 | $0 | $46,395 | 0.5 FTE, $64,590 | $110,985 |
| Splunk Enterprise + ES | $48,070 + presupuesto de ES | $10,172 | $0 | $58,242 + ES | 0.5 FTE, $64,590 | $122,832 + ES |
| Microsoft Sentinel | $58,856 | $0 (SaaS) | $1,619 | $60,475 | 0.25 FTE, $32,295 | $92,770 |
| Graylog Security | hasta $90,000 | $10,172 | $0 | hasta $100,172 | 0.5 FTE, $64,590 | hasta $164,762 |
Precios leídos en las páginas de los proveedores y en sus listados propios de AWS Marketplace el 4 de septiembre de 2026. USD. El coste del ingeniero es el salario mediano en Estados Unidos de los analistas de seguridad de la información, $129,180, según el Bureau of Labor Statistics. Las cuotas de FTE son supuestos míos y los explico más abajo.
Lee la tabla con dos salvedades. La fila de Splunk es un suelo, porque Enterprise Security no tiene precio público. La fila de Graylog es un techo, porque Graylog solo publica su precio de entrada de 10 GB al día y dice que aplica descuentos en cada tramo por encima. Todo lo demás es precio de lista por volumen.
Los cuatro modelos de licenciamiento SIEM
Cada SIEM factura con uno de cuatro contadores, y el contador decide cuál de tus cifras importa.
Por GB ingerido. Sentinel, las licencias de ingesta de Splunk, Elastic y Graylog. Pagas por los bytes que entran, así que las fuentes verbosas (firewalls, proxies, logs de auditoría de Windows) son las caras, y filtrar en el colector es la palanca.
Por evento por segundo. IBM QRadar. Pagas por una tasa sostenida de eventos sea cual sea su tamaño, así que los eventos diminutos de firewall cuestan más aquí que por GB y los eventos JSON grandes cuestan menos. La conversión depende del tamaño medio del evento; la sección de QRadar la muestra.
Por nodo o por host. El precio por carga de trabajo de Splunk (unidades de cómputo), Wazuh Cloud (agentes) y la factura de hardware de cualquier despliegue autoalojado.
Por usuario. Raro para el propio SIEM en 2026, habitual para el SOAR que va al lado. IBM cobra QRadar SOAR por usuarios autorizados, no por datos.
Debajo de los cuatro está la retención. Los datos en caliente y en frío se cobran con una diferencia de 5 a 25 veces en la misma plataforma, y 12 meses es donde se nota esa brecha.
El benchmark: 50 GB al día, 200 fuentes, 12 meses
La carga de trabajo es una empresa mediana, no un banco: 140 servidores, 40 estaciones de trabajo con logs de endpoint, 20 dispositivos de red, produciendo 50 GB de logs en bruto al día. Eso son 18,250 GB al año. La retención es de 12 meses, repartida en 90 días en caliente y 275 días en frío, que es lo que piden la mayoría de los marcos de cumplimiento y la mayoría de las líneas temporales de incidentes.
Supuestos que aplican a todas las filas:
- Los precios son dólares estadounidenses de la lista de Estados Unidos del proveedor, leídos el 4 de septiembre de 2026. Los precios de Hetzner en euros se convierten al tipo de referencia del BCE de ese día, 1 EUR = 1.1615 USD.
- Las plataformas autoalojadas (Splunk, QRadar, Graylog, Wazuh) corren en los mismos cuatro servidores dedicados: dos nodos de datos AX102 (16 núcleos, 128 GB, 3.84 TB NVMe cada uno), un manager AX42 y un SX65 con 64 TB de disco para el nivel frío. Hetzner los lista a €259, €259, €99 y €84 al mes más €346 de instalación, lo que son €8,758 el primer año, o $10,172. La gracia de una única lista de materiales compartida es que entre filas solo cambia la licencia.
- El egress es el 5% de la ingesta que sale de la plataforma hacia un sistema de tickets o un SOAR. En Hetzner va incluido en el puerto; en Azure y Elastic se mide.
- Cuota de ingeniero: 0.25 FTE para un SaaS totalmente gestionado, 0.5 FTE para un producto autogestionado con soporte del proveedor, 1.0 FTE para uno con soporte de la comunidad. Esta parte es opinión. He operado dos de estas y creo que las proporciones son generosas con el lado autoalojado.
El modelo completo, con todas las URL de las fuentes, se actualiza trimestralmente.
Coste del SIEM por plataforma
Precio de Microsoft Sentinel
Microsoft lo publica todo, y por eso la página de precios de Sentinel es la única página de proveedor de este artículo a partir de la cual puedes reconstruir la fila sin ayuda.
El nivel de análisis tiene un solo contador: $4.30 por GB en pago por uso. Los niveles de compromiso lo sustituyen por una cuota diaria. El tramo de 50 GB cuesta $161.25 al día, un efectivo de $3.23 por GB; la página lo marca como vista previa pública con precio promocional hasta el 31 de diciembre de 2026, bloqueado hasta marzo de 2027 para quien se apunte dentro de la ventana. El tramo de 100 GB cuesta $296 al día.
Análisis a 50 GB al día: 161.25 × 365 = $58,856. Si el tramo en vista previa desaparece, el pago por uso es 4.30 × 50 × 365 = $78,475. Presupuesta la cifra alta si tu renovación cae después de marzo de 2027.
La retención es donde Sentinel se abarató. La documentación de facturación dice que los primeros 90 días son gratis y que los datos más antiguos pueden quedarse en el data lake de Sentinel a $0.026 por GB al mes, facturado con una compresión fija de 6:1. Nuestros 275 días en frío contienen 13,750 GB en bruto, facturados como 2,292 GB: 2,292 × 0.026 × 12 = $715 al año. Los mismos datos en retención interactiva de Azure Monitor a $0.10 por GB al mes serían $16,500. Un solo ajuste, una diferencia de 23 a 1.
Las consultas al lake cuestan $0.005 por GB escaneado; doce investigaciones anuales sobre el lake completo son $825. El egress de 912 GB desde Azure a $0.087 por GB son $79.
Factura del proveedor: 58,856 + 715 + 825 + 79 = $60,475. Microsoft Learn es gratuito y el examen SC-200 cuesta $165, así que tres analistas cuestan $495. Con un cuarto de ingeniero el total es de $92,770.
Las alertas de Microsoft 365 Defender, algunas tablas de Entra ID y otras fuentes de Microsoft se ingieren gratis, así que una empresa muy centrada en Microsoft arranca el contador por debajo de 50 GB. Eso, más que el precio de lista, es por lo que Sentinel gana contratos.
Precio de Splunk Enterprise Security
Splunk no publica precio para Splunk Cloud, Splunk Enterprise ni Enterprise Security. La página de precios nombra los modelos (por actividad, por carga de trabajo, por ingesta, por entidad) y pone «Get a quote» bajo cada bloque de SIEM; solo los productos de Observability llevan cifras. El listado propio de Splunk en AWS Marketplace para Splunk Cloud es solo por oferta privada.
La única cifra pública y fechada viene de un reseller. El listado de licencia por plazo de Splunk Enterprise de Bynet en AWS Marketplace pone una licencia de 12 meses con Standard Success Plan a $1,138.50 por GB al día para 20 a 49 GB, $961.40 para 50 a 99 GB y $759 para 100 a 199 GB. A 50 GB al día eso es 50 × 961.40 = $48,070 al año.
Eso compra la plataforma. Enterprise Security, la app con las búsquedas de correlación, las alertas basadas en riesgo y los paquetes de contenido, es una licencia aparte sin precio público de Splunk ni de ningún reseller que haya podido encontrar. La fila dice $48,070 más ES porque un suelo es mejor que una cifra que no puedo documentar.
Factura del proveedor con el hardware compartido: 48,070 + 10,172 = $58,242 más ES. Splunk sí publica la formación, y es la más cara de las seis: Administering y Using Splunk Enterprise Security cuestan $1,500 cada uno por tres días de 4.5 horas, los exámenes $130 por intento, así que un administrador, dos analistas y tres exámenes son $4,890. Con medio ingeniero el total es de $122,832 más ES.
Para funcionalidades en vez de dinero, la comparación Splunk vs QRadar vs Sentinel cubre detección, lenguajes de consulta y demanda en el mercado laboral.
Precio de IBM QRadar
La página de precios de QRadar SIEM de IBM explica dos modelos, por uso (eventos por segundo más flujos por minuto) y enterprise (servidores virtuales gestionados, eventos ilimitados), y luego te pide reservar una reunión. Su nota al pie dice «Prices shown are indicative». No se muestra ningún precio.
El listado propio de IBM Security en AWS Marketplace sí muestra uno: QRadar SIEM a $12,074.40 por 12 meses por unidad de 500 eventos por segundo y 10,000 flujos por minuto. QRadar SOAR aparece al lado a $22,704 por cada dos usuarios autorizados, que este benchmark no incluye.
Convertir bytes en eventos es toda la cuestión con QRadar. A 500 bytes por evento, 50 GB al día son 100 millones de eventos, o 1,157 EPS sostenidos a lo largo de 86,400 segundos. Tres unidades de 500 EPS con margen para picos: 3 × 12,074.40 = $36,223. Con eventos de firewall de 300 bytes, los mismos 50 GB son 1,929 EPS y cuatro unidades, $48,298; con eventos de Windows o JSON de 800 bytes son 723 EPS y dos unidades, $24,149. Mide el tamaño de tus eventos antes de creerte cualquier presupuesto de QRadar, incluido este.
Factura del proveedor con el hardware compartido: 36,223 + 10,172 = $46,395. IBM no publica precios de formación, así que el modelo cuenta $0 y lo señala. Con medio ingeniero el total es de $110,985.
Precio de Elastic Security
Elastic cobra su SIEM serverless como un proveedor cloud cobra el almacenamiento, en céntimos. La página de Elastic Security Serverless lista dos niveles, Security Analytics Essentials y Complete, y tres contadores cada uno: ingesta por GB, retención por GB al mes y egress por GB. El nivel Complete usado aquí cuesta $0.11 por GB ingerido, $0.019 por GB retenido al mes y $0.05 por GB de egress tras 50 GB gratuitos. Los tres son «desde», es decir, la región y la nube más baratas; otras regiones cuestan más. La página también indica que las tarifas por endpoint se eliminaron el 23 de marzo de 2026, lo que importa si te presupuestaron con el modelo antiguo.
Ingesta: 18,250 × 0.11 = $2,008. Retención en régimen estacionario, todo el año retenido: 18,250 GB × 0.019 = $347 al mes, $4,161 al año. Egress: 912 GB menos 600 gratuitos, × 0.05 = $16. Factura del proveedor: $6,185.
El primer año es más barato porque la retención arranca desde cero; reporto el régimen estacionario para que la cifra no favorezca a Elastic. Aun así es una décima parte de Sentinel por los mismos bytes, y la razón es estructural: Elastic factura los GB retenidos en céntimos, Sentinel factura los GB ingeridos en dólares. Las cargas de consulta pesadas van en sentido contrario, porque el cómputo está incluido en esas tarifas y puede empujar un proyecto a una huella mayor. Elastic no publica precios de formación. Con un cuarto de ingeniero el total es de $38,480.
Elastic autogestionado, bajo la licencia que volvió a la AGPLv3 aprobada por la OSI en 2024, se cubre en la guía de SIEM open source. Te lleva a la estructura de costes de Wazuh: sin cuota de ingesta, pero con hardware y una persona.
Precio de Graylog Enterprise y Security
Graylog publica un suelo y un FAQ de licencias, y el FAQ es inusualmente claro.
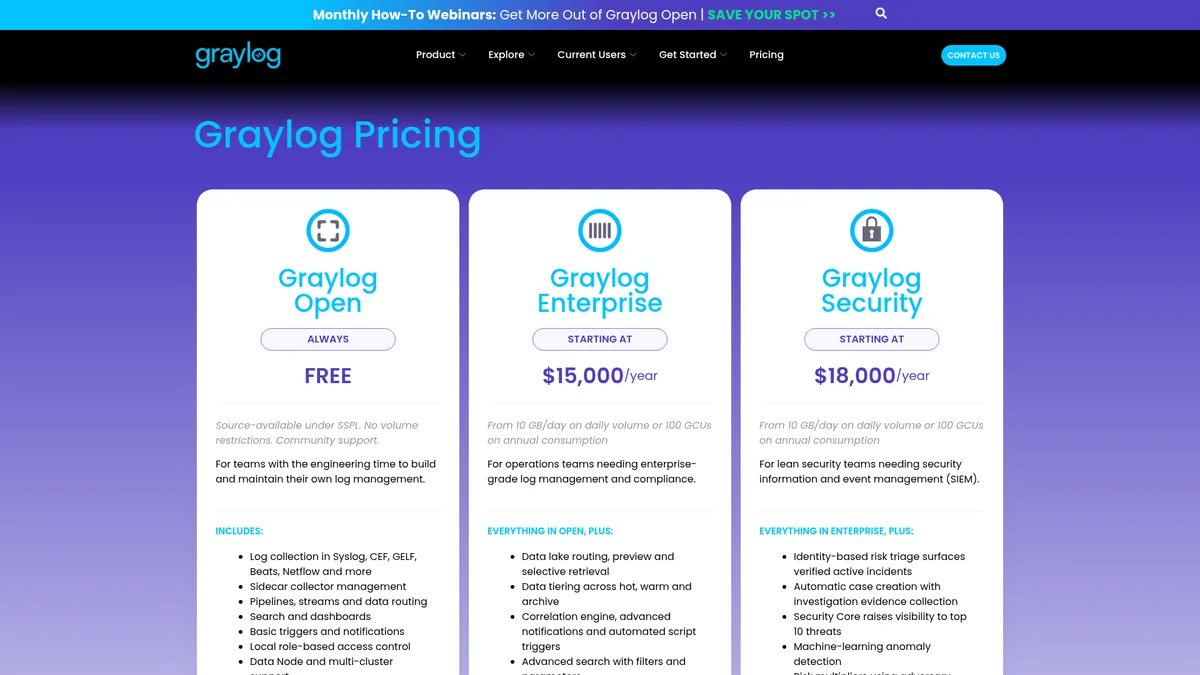
Según la página de precios de Graylog, Graylog Open es gratuito bajo SSPL sin límite de volumen. Graylog Enterprise (gestión de logs) empieza en $15,000 al año y Graylog Security (la edición SIEM, con reglas de detección mantenidas, soporte de Sigma y detección de anomalías) en $18,000 al año, ambos «desde 10 GB/día en volumen diario o 100 GCU en consumo anual». Una GCU compra 20 GB de Security. Solo cuentan los datos procesados en el nivel activo, los datos enrutados al data lake son gratis hasta que se recuperan, y «la tarifa por unidad baja en cada tramo de licenciamiento».
Cincuenta GB al día son cinco veces el punto de entrada, o 913 GCU al año, y Graylog no publica ese precio. Una línea recta desde el suelo da 18,000 / 10 × 50 = $90,000, que por la propia declaración de Graylog es un techo. El presupuesto real está entre $18,000, que no cubre este volumen, y $90,000. El gráfico muestra el techo y lo etiqueta.
Con el hardware compartido la factura del proveedor es de hasta 90,000 + 10,172 = $100,172. Dos cosas la bajan: los descuentos, y enrutar el 60% ruidoso al lake para licenciar solo el 40% sobre el que alertas. La formación es gratuita (academia bajo demanda, más el onboarding Graylog Accelerator con cada licencia de pago). Con medio ingeniero el total es de hasta $164,762.
Wazuh: software gratuito, todo lo demás de pago
Wazuh no cuesta nada en licencia y la página de Wazuh Cloud cobra la versión gestionada por agentes: Small (hasta 100 agentes, 1 mes indexado) desde $571 al mes, Medium (hasta 250 agentes, 3 meses indexados, 1 año de archivo) desde $923 al mes, Large (hasta 500 agentes) desde $1,467 al mes. El plan Medium encaja con 200 fuentes a $11,076 al año, pero ningún plan publicado ofrece 12 meses de retención indexada, así que la fila del benchmark es autoalojada.
Autoalojado, la única partida de proveedor es el hardware. La documentación del indexador de Wazuh recomienda 16 GB de RAM y 8 núcleos por nodo indexador y dimensiona el disco por alertas: 3.7 GB por servidor, 1.5 GB por estación de trabajo, 7.4 GB por dispositivo de red para 90 días. Eso son solo alertas. Guardar 50 GB al día de eventos en bruto durante un año implica activar los archivos, y entonces necesitas la misma configuración que todos los demás: $10,172, licencia $0, egress $0.
Luego viene la factura que la página de Wazuh no puede mostrar. Alguien se encarga de las actualizaciones, del ajuste del conjunto de reglas que evita que 200 agentes produzcan 200,000 alertas diarias, del ciclo de vida de los índices de NVMe al nodo frío, de la rotación de certificados y del aviso a las 3 de la madrugada cuando el indexador llena su disco. Con solo soporte de la comunidad, eso es un ingeniero. Con la mediana del BLS de $129,180, el total con personas es de $139,352, por encima del suelo de Splunk y por encima de Sentinel.
Wazuh sigue siendo la plataforma que les digo a los estudiantes que instalen primero, porque un año operándola enseña la economía de un SIEM mejor que comprar uno. El argumento es solo contra llamarlo gratis en una reunión de presupuesto.
Cada SIEM tiene dos precios: uno lo pone el proveedor, otro la nómina. Solo el segundo es honesto, y es el que nadie pone en una página de precios.
Los costes que nadie te presupuesta
Cuatro partidas que nunca aparecen en una página de precios y siempre aparecen en la factura.
Egress. Si los logs nacen en una nube y acaban en otra, la primera nube te cobra por dejarlos salir. AWS lista la transferencia de datos de salida a $0.09 por GB tras 100 GB gratuitos al mes; Azure lista $0.087 en Norteamérica y Europa. Saca los 50 GB diarios de AWS hacia un SIEM en otro sitio y son 17,050 GB facturables, unos $1,535 al año, antes de que el SIEM haya hecho nada. Poco al lado de una licencia, un cuarto de toda la factura de Elastic, e invisible hasta que llega la factura de la nube. Mantén el SIEM donde nacen la mayoría de los logs, o filtra antes de cruzar la frontera.
Retención en caliente frente a en frío. Los 12 meses de este benchmark cuestan $715 o $16,500 en Sentinel según un solo desplegable. El contador de retención de Elastic es dos tercios de su total. Graylog no cobra nada por los datos aparcados en su lake y todo por los datos que recuperas. Autoalojado, el nivel frío es un servidor de €84 al mes con 64 TB de disco. Decide qué 90 días necesitas a velocidad de consulta y qué 275 necesitas para el auditor, y ponles precio por separado. Un único ajuste de retención para todo significa pagar precios de caliente por datos fríos.
Formación. El proveedor que la publica al completo es aquel cuyo producto más la necesita: los dos cursos de Enterprise Security de Splunk cuestan $1,500 cada uno, los exámenes $130, así que tres personas cuestan $4,890 antes de viajes. El SC-200 de Microsoft cuesta $165 con una ruta de aprendizaje gratuita. La academia de Graylog es gratuita. IBM, Elastic y Wazuh no publican precios de formación presencial, así que el modelo cuenta cero y lo dice. El coste mayor no está en ninguna lista: el trimestre que tus analistas pasan más lentos porque cambió el lenguaje de consulta. SPL, Kusto y Lucene no son intercambiables, y un equipo que domina uno vale más que un descuento en otro. Si estás eligiendo un SIEM para aprender más que para comprar, la hoja de ruta del analista SOC muestra cuál aparece más en las ofertas de empleo.
El ingeniero. Esta partida reordena la tabla. Un SIEM SaaS sigue necesitando a alguien que se encargue de los conectores, las reglas analíticas y las alertas de coste: un cuarto de persona. Un SIEM comercial autogestionado con soporte del proveedor necesita media persona para actualizaciones, capacidad y la relación con el proveedor. Un SIEM con soporte de la comunidad necesita una entera. Con la mediana de $129,180 (más con costes indirectos, más en Londres o Zúrich, menos en Madrid o Lisboa) la diferencia entre 0.25 y 1.0 FTE son $96,885 al año, más que la diferencia de licencia entre la plataforma comercial más barata y la más cara de aquí.
Qué modelo de precios SIEM te encaja
Decide por contador, no por marca. Sobre todo logs de Microsoft: Sentinel, con las tablas de ingesta gratuita y el lake a $0.026, y bloquea el tramo de 50 GB antes de que la ventana promocional se cierre a finales de 2026. Volumen alto, presupuesto pequeño: Elastic Serverless, la única factura de aquí que se queda en cuatro cifras, tras comprobar la tarifa regional y tu carga de consultas. Eventos grandes y volumen con picos: el contador EPS de QRadar, con el precio de IBM en Marketplace como cifra desde la que negociar. Conocimiento de Splunk ya en la empresa: Splunk, porque no reentrenar vale más que la diferencia de licencia, y consigue el presupuesto de ES por escrito. Tiempo de ingeniería y nada de presupuesto: Wazuh o Elastic autogestionado, con el ingeniero en la misma diapositiva que los servidores.
FAQ: precios SIEM en 2026
¿Cuánto cuesta un SIEM al año? Para una carga de trabajo mediana de 50 GB al día con 12 meses de retención, la factura del proveedor en 2026 va desde unos $6,000 en Elastic Security Serverless hasta $60,000 en Microsoft Sentinel y hasta $100,000 en Graylog Security, con Splunk y QRadar en medio, entre $46,000 y $58,000 más hardware. Suma entre un cuarto y un ingeniero completo y el coste anual real se sitúa entre $38,000 y $165,000. La licencia rara vez es la partida más grande una vez que cuentas a las personas.
¿Cuánto cuesta Microsoft Sentinel por GB? A septiembre de 2026, Microsoft lista el análisis en pago por uso a $4.30 por GB en East US 2. Los niveles de compromiso lo recortan: el tramo de 50 GB al día cuesta $161.25 al día, un efectivo de $3.23 por GB, y el tramo de 100 GB cuesta $296 al día, o $2.96 por GB. Los primeros 90 días de retención están incluidos. A partir de ahí, el almacenamiento en el data lake cuesta $0.026 por GB al mes con compresión 6:1, y las alertas de Microsoft 365 Defender y algunas tablas de Entra ID se ingieren gratis.
¿Splunk publica sus precios? No. La página de precios de Splunk ofrece un presupuesto para Splunk Cloud, Splunk Enterprise y Enterprise Security, y su propio listado en AWS Marketplace es solo por oferta privada. El único precio público y fechado es una licencia por plazo de un reseller en AWS Marketplace, que lista Splunk Enterprise a $961.40 por GB al día y por año para 50 a 99 GB al día. Enterprise Security, la aplicación SIEM, no tiene precio público en ningún sitio, así que cualquier cifra de SIEM de Splunk que leas es un suelo o una suposición.
¿Wazuh es gratis de verdad? El software es gratuito y open source, sin cuota de licencia ni límite de volumen. Operarlo no es gratis. Cincuenta GB al día durante un año necesitan tres o cuatro servidores, unos $10,000 al año en hardware dedicado, y alguien que se encargue de las actualizaciones, el ajuste de reglas, el ciclo de vida de los índices y las guardias. Con solo soporte de la comunidad, eso se acerca más a un ingeniero a tiempo completo que a un cuarto, lo que sitúa un coste anual realista cerca de $139,000 a salarios medianos de Estados Unidos. Wazuh Cloud empieza en $571 al mes pero no ofrece 12 meses de retención indexada en sus planes publicados.
¿Cuál es el SIEM más barato para 50 GB al día? Solo con la factura del proveedor, Elastic Security Serverless a unos $6,185 al año, porque factura la ingesta y la retención por GB en céntimos en vez de dólares. En coste total incluyendo a las personas que lo operan, Elastic y Microsoft Sentinel son las dos más baratas, a unos $38,000 y $93,000 respectivamente, porque ambas son totalmente gestionadas. La plataforma más barata para tu equipo es aquella cuyo lenguaje de consulta ya conocen tus analistas, porque reentrenarlos cuesta más que la diferencia de licencia.
Cada cifra de aquí lleva fecha porque todas van a cambiar: el tramo en vista previa de Sentinel caduca, las tarifas regionales de Elastic se mueven, los resellers vuelven a listar. El modelo se revisa trimestralmente y la aritmética es pública para que puedas rehacerla con tu propio volumen. La mitad autoalojada de la conversación continúa en la guía de SIEM open source.
Fundador de Unihackers
Una década defendiendo aerolíneas, SOCs y organizaciones internacionales
Daute fundó Unihackers tras una década defendiendo aerolíneas, SOCs gestionados y organizaciones internacionales. Es Associate C|CISO y voz habitual sobre IA y ciberseguridad en medios internacionales. Silver Winner en los Cyber Security Excellence Awards 2021. Enseña como le habría gustado que le enseñasen a él: sin ruido, entrenando lo que los atacantes hacen de verdad y formando profesionales útiles desde el primer día.
Ver perfil¿Listo para iniciar tu carrera en ciberseguridad?
Únete a cientos de profesionales que han hecho la transición a la ciberseguridad con nuestro bootcamp práctico.